Entérate cuando tus credenciales salgan a la luz.
Próximamente
{{PRODUCT_NAME}} te avisa cuando los correos, dominios y credenciales de tu organización aparecen en filtraciones y fuentes vigiladas, para que tu equipo restablezca el acceso primero.
Monitorización de credenciales de tus propios dominios.
Los hallazgos solo aparecen para dominios que tu organización ha verificado. Demuestra una vez que un dominio es tuyo y se vigilan todas sus cuentas.
Cuentas de empleados
Inicios de sesión que usan una dirección de uno de tus dominios de correo.
Vigilado
[@]example[.]com
Cuentas de clientes
Credenciales registradas contra las páginas de acceso de tus propios servicios.
Vigilado
hxxps://login[.]example[.]com
Tus dominios
Tus dominios citados en archivos filtrados, registros de infostealers y publicaciones de fuentes vigiladas.
Vigilado
example[.]comsso[.]example[.]com
Sin verificar
Un dominio que no has demostrado como tuyo no devuelve ningún hallazgo.
Sin hallazgos
Lo que te dice cada hallazgo de exposición.
Lo justo para actuar, y nada más. El secreto en sí siempre permanece oculto.
Una cuenta de tu dominio1, expuesta con su cookie de sesión2 en un registro de infostealer de un foro cerrado3, vista del 30 de septiembre al 4 de octubre4.
Revoca sus sesiones, restablece la contraseña y exige MFA.5
Cuenta
El acceso afectado de tu dominio verificado, visible solo para quienes pueden actuar sobre él.
[@]example[.]com
Exposición
Contraseña, cookie de sesión, contexto de registro de infostealer o registro de base de datos. El tipo decide la solución; el valor sigue oculto.
Visto en
Una referencia neutralizada y el tipo de fuente, como un foro cerrado, un servicio onion o un sitio de filtraciones.
hxxps://forum[.]example[.]net/…
Primera y última vez
Cuánto tiempo lleva expuesta la cuenta y si todavía se sigue viendo.
Acción
El paso que cierra la exposición, para que el responsable actúe antes de que se use el acceso.
De una credencial filtrada a un restablecimiento.
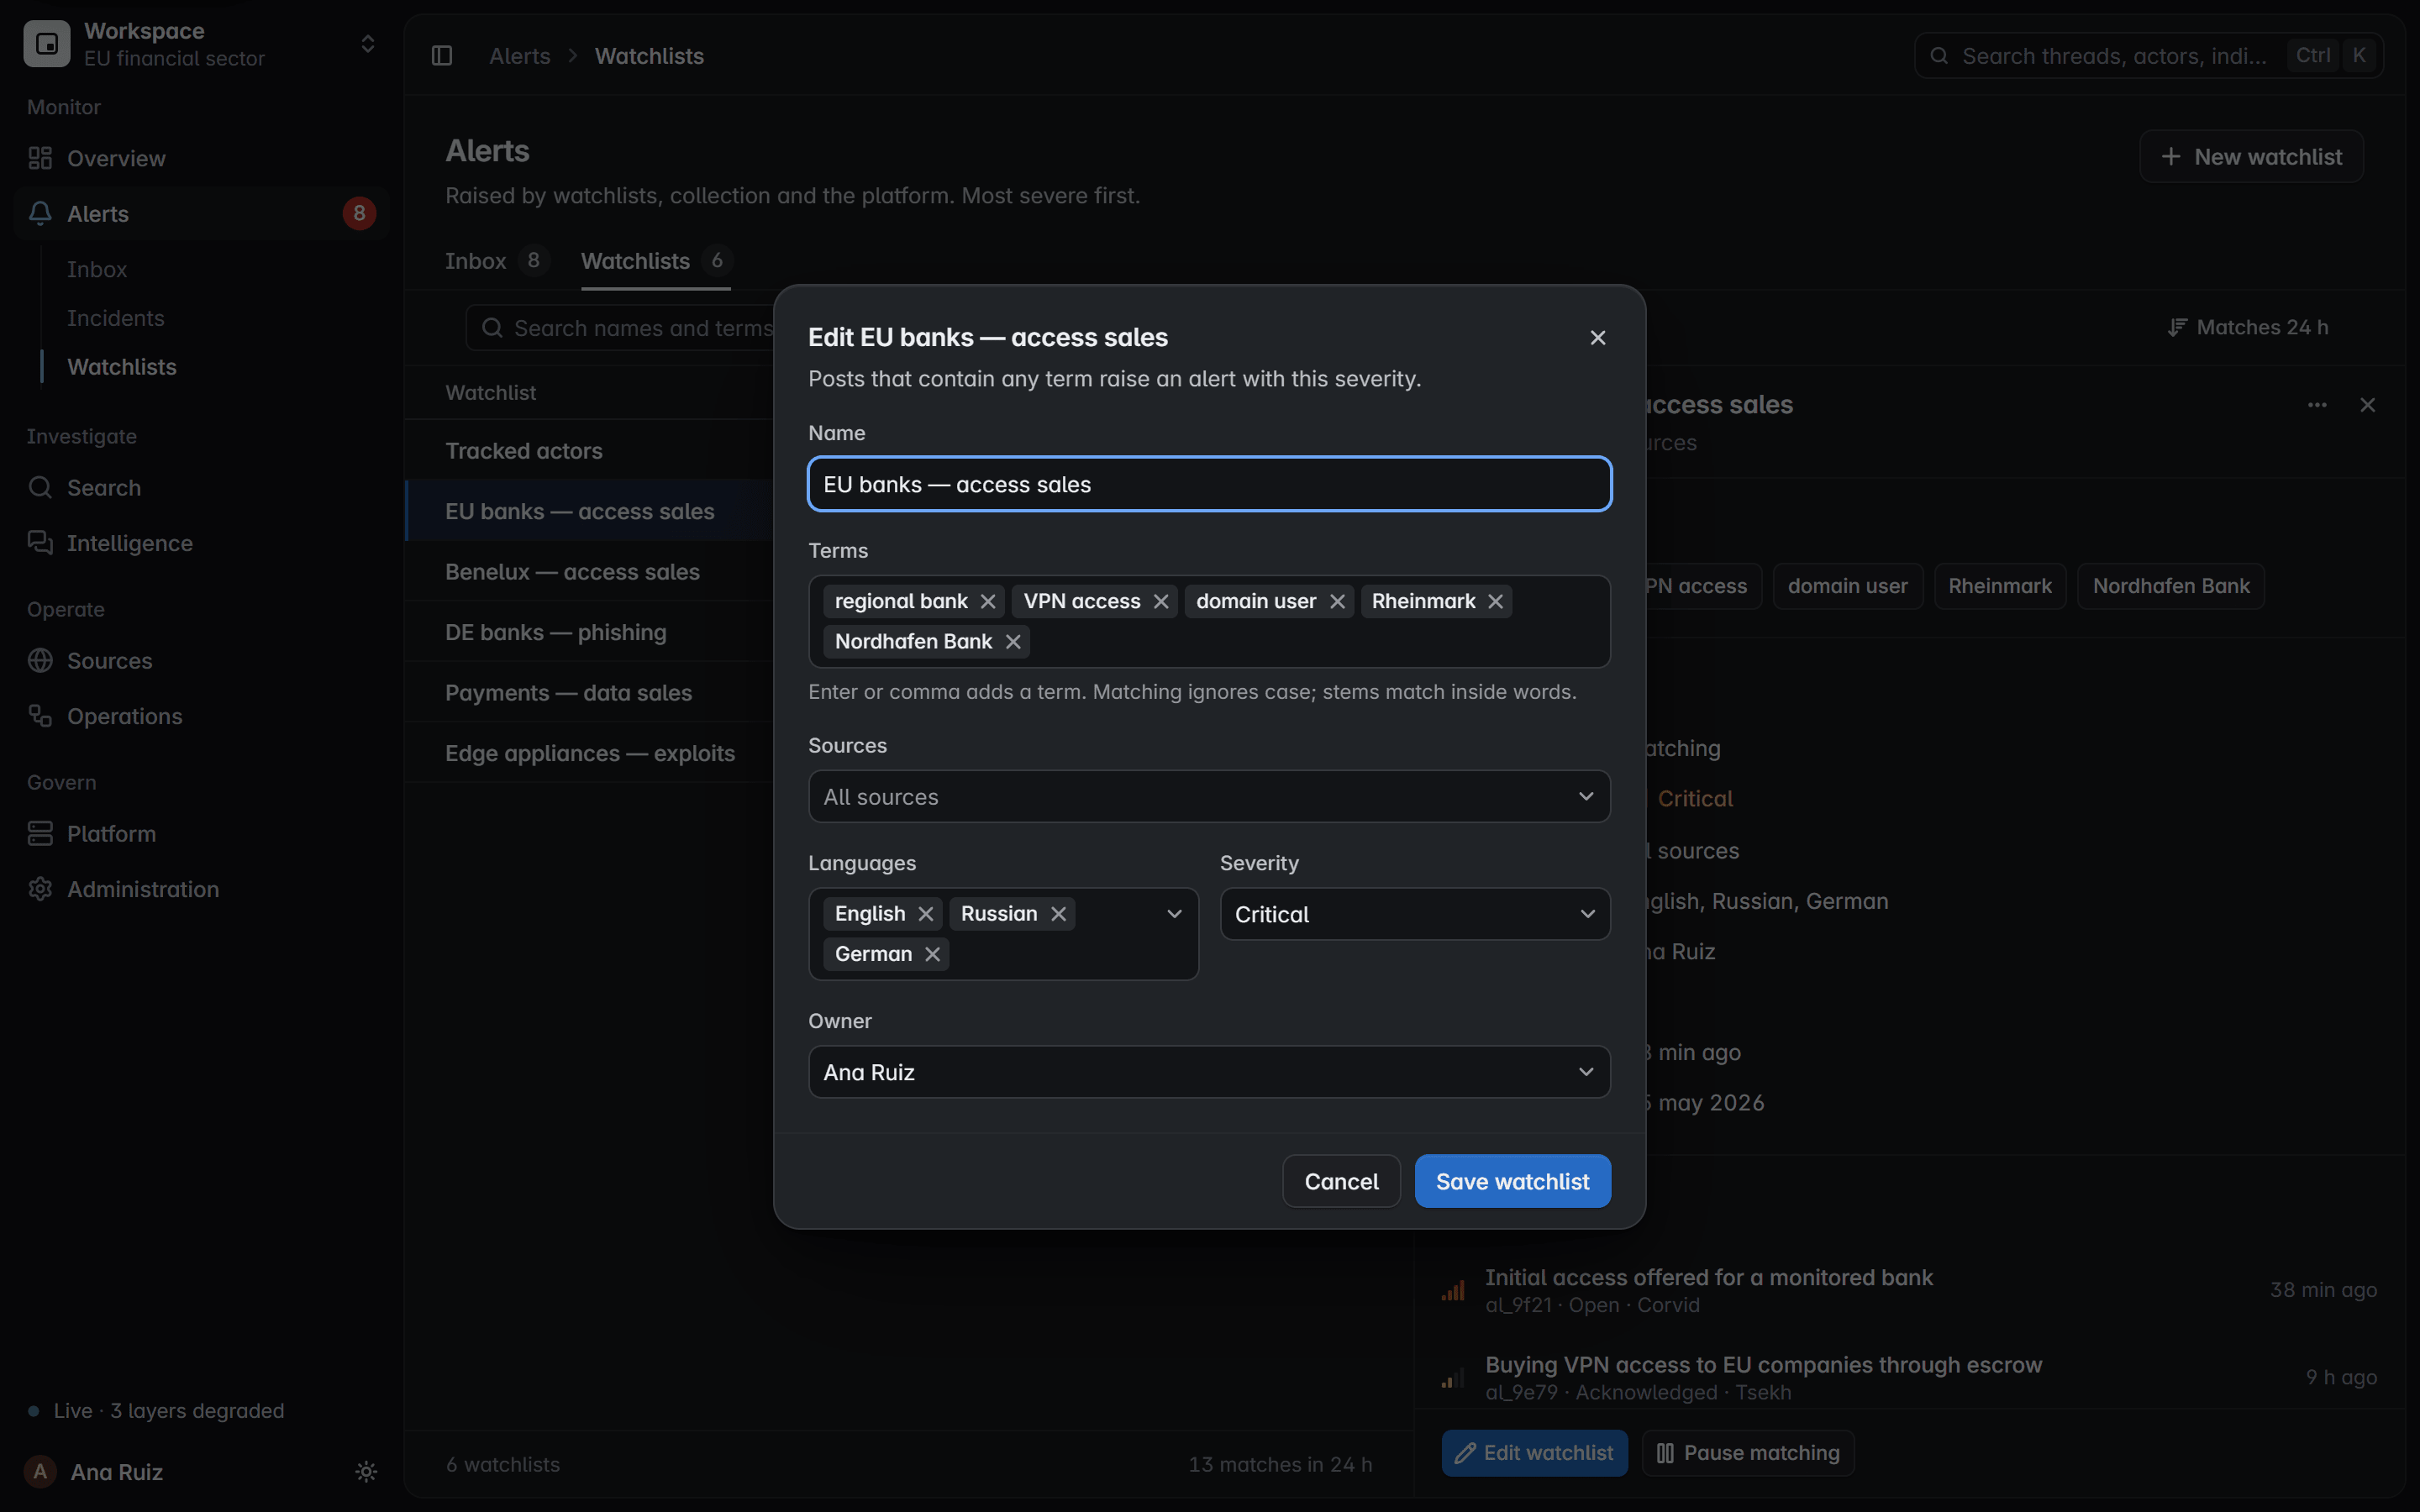
Los hallazgos de exposición llegarán donde tu equipo ya trabaja: listas de vigilancia, alertas e incidentes, cada uno con responsable, estado y motivo.
Lista de vigilancia
Tus dominios verificados forman una lista de vigilancia que compara por regla exacta lo nuevo y lo ya recopilado.

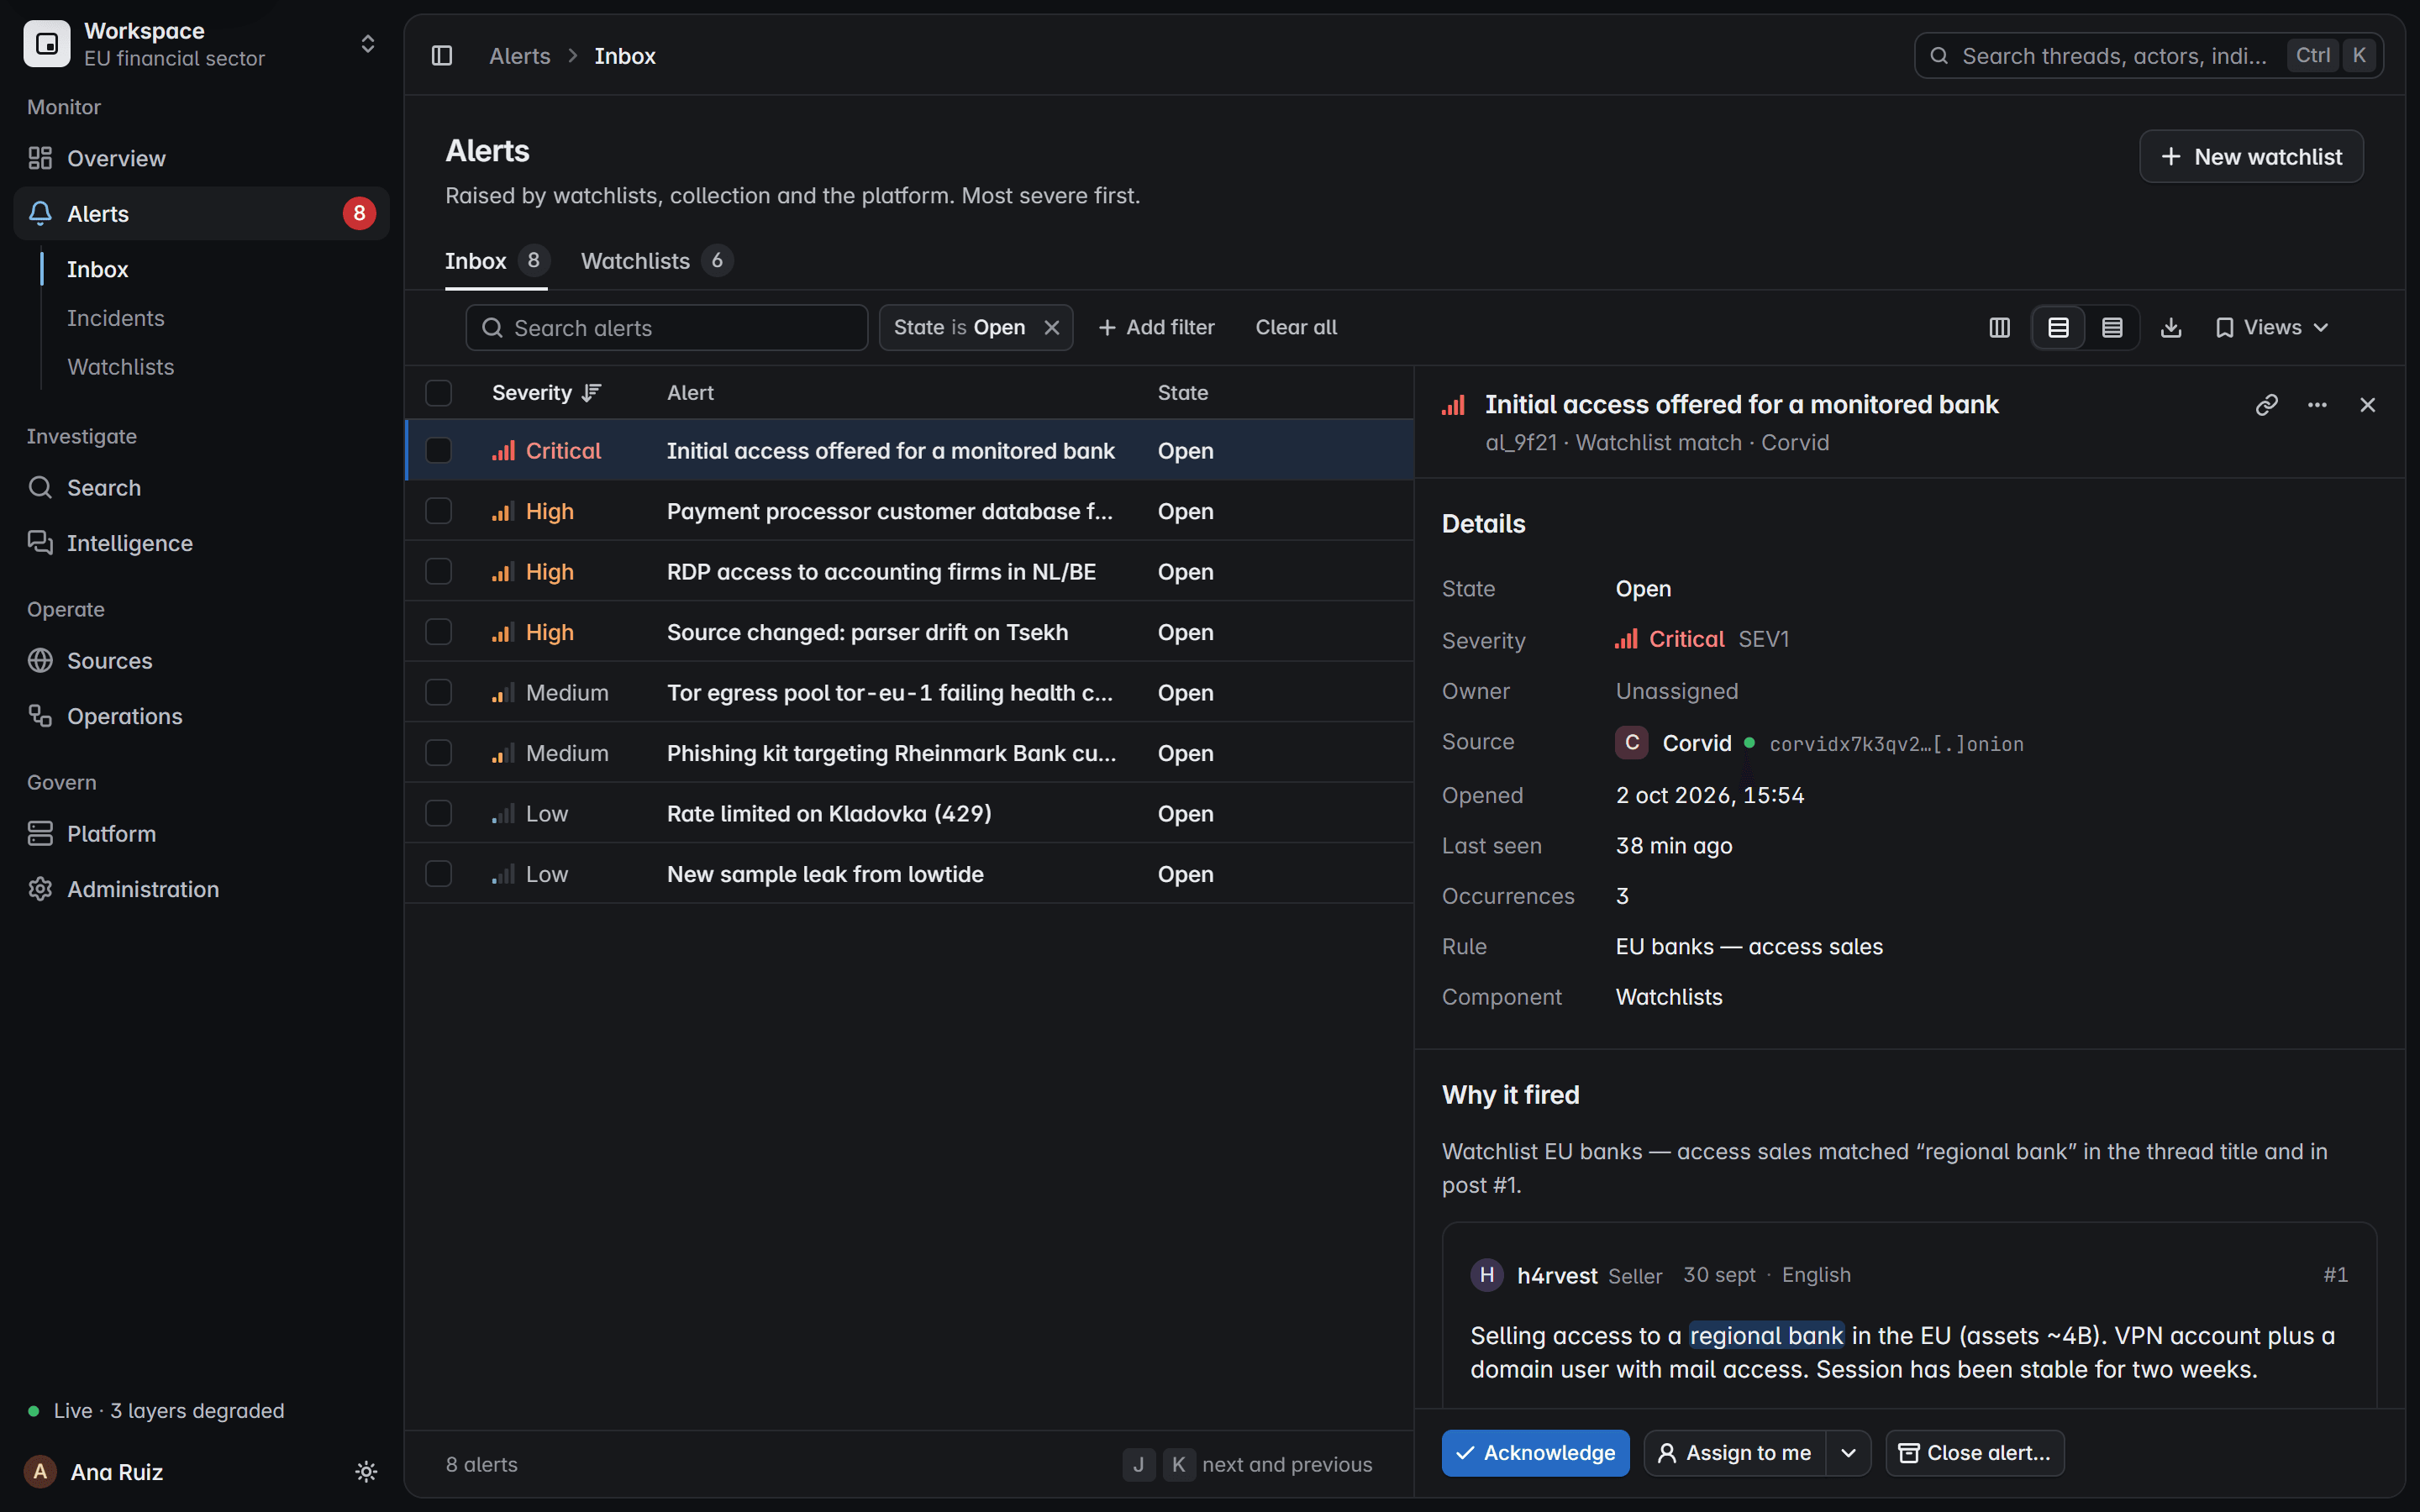
Alerta
Una coincidencia abre una alerta con su gravedad, su fuente, un responsable y el motivo por el que saltó.
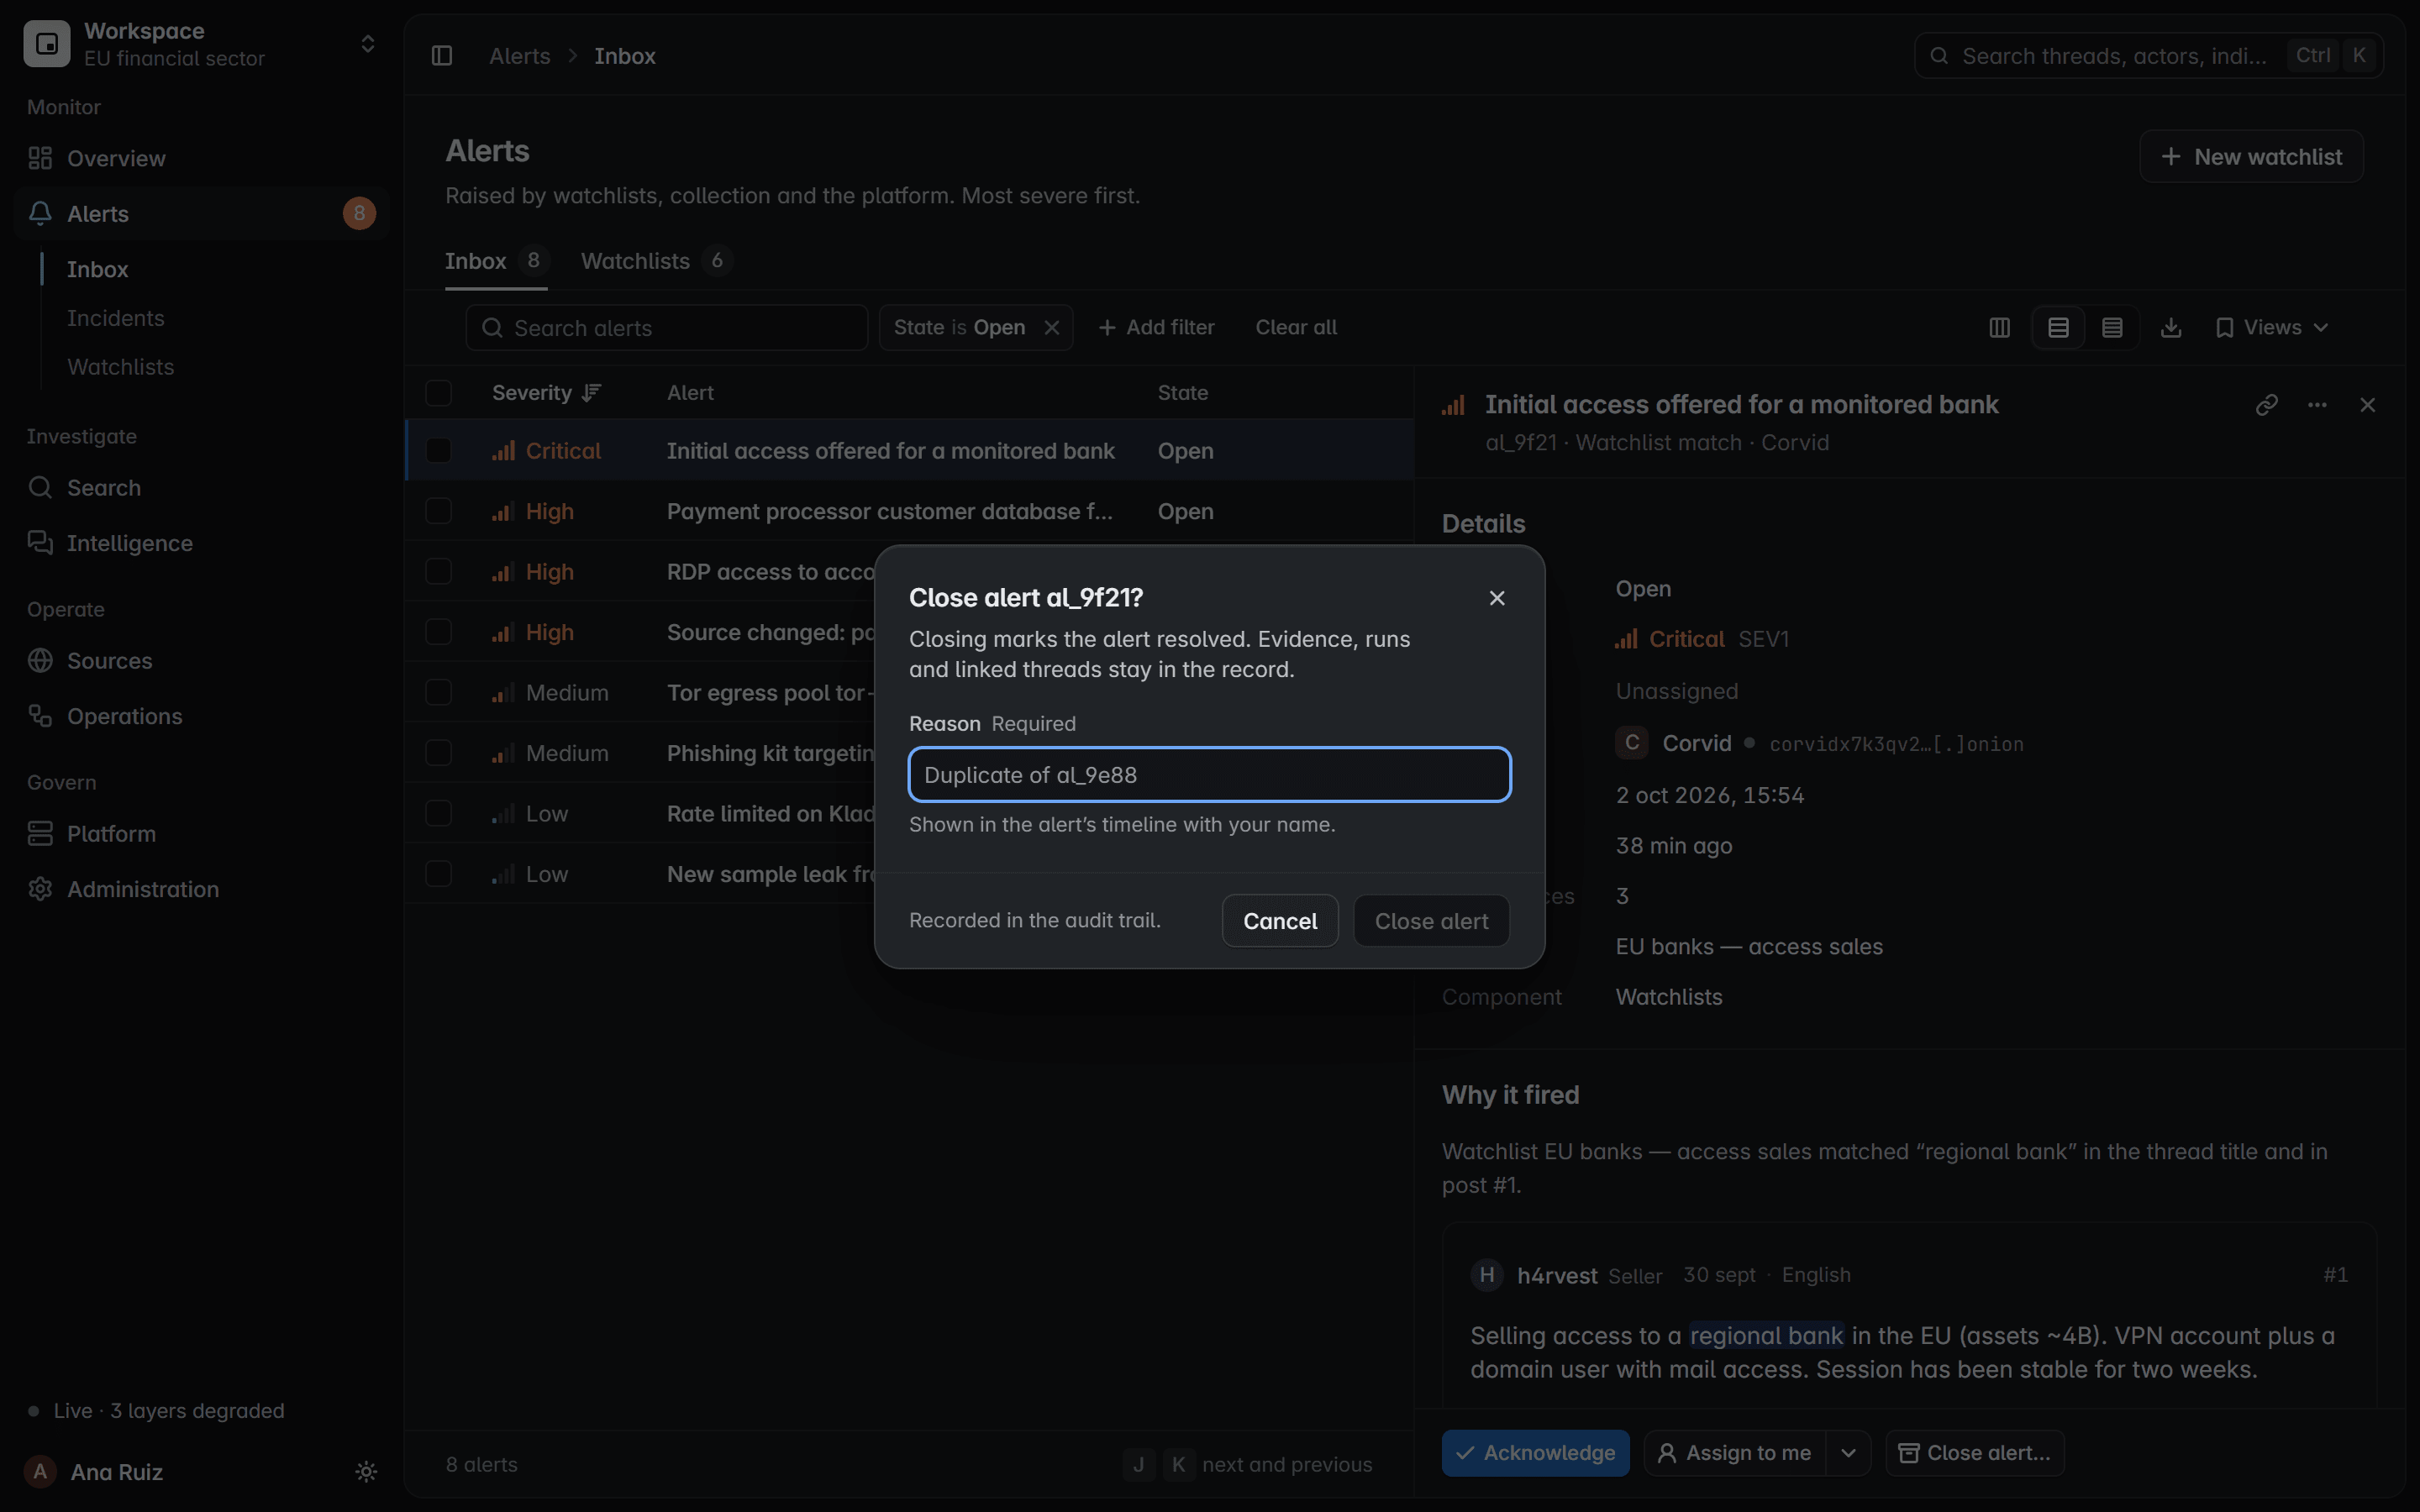
Incidente
Las alertas relacionadas se agrupan en un incidente con su propio responsable y estado. Cada alerta conserva el suyo.

Restablecer y cerrar
Tu equipo restablece la contraseña, revoca las sesiones y exige MFA; después cierra la alerta con un motivo.
Las alertas también pueden llegar a tus propias herramientas por webhook.
Pantalla del producto con datos ficticios
Credenciales solo cuando la estructura lo demuestra.
El parser lee los archivos filtrados tal como están organizados. Un valor cuenta como credencial solo cuando su propio registro lo demuestra.
Identificador de accesoSecreto, siempre oculto
Se leen como credenciales
Listas combinadas
direccióncontraseñanota
Pares de dirección y contraseña, en cualquier orden, con o sin nota.
Credencial
Exportaciones de bases de datos
id de filadireccióncontraseña
Filas de una tabla de usuarios, exportadas con su clave delante.
Credencial
Registros de acceso
sitiousuariocontraseña
Un sitio, un usuario y una contraseña, vengan el usuario y la contraseña en el orden que vengan.
Credencial
Archivos de cookies
dominio de cookierutacaducidadnombrevalor
Exportaciones de cookies del navegador, leídas como material de sesión y nunca como usuarios.
Material de sesión
Registros de infostealers
contraseñascookiesautocompletadosistema
La carpeta de registro de un dispositivo, atribuida solo cuando su estructura no deja dudas.
Un dispositivo
Nunca se leen como credenciales
Listas de contactos
direcciónnombre
Un nombre junto a una dirección nunca se convierte en contraseña.
Contacto
Listas de teléfonos
direcciónteléfono
Una dirección junto a un número sigue siendo un contacto, nunca una credencial.
Contacto
Listas de direcciones y sitios
direcciónsitio
Una dirección junto a un sitio no es un inicio de sesión.
No es un acceso
Marcadores e historial
páginatítulo
Dentro de un registro de infostealer, una página guardada o visitada nunca se lee como un acceso.
No es un acceso
- Las cabeceras en muchos idiomas se asignan a los mismos campos:contraseña, Passwort, senha, wachtwoord
- Las contraseñas, cookies y tokens nunca se indexan para la búsqueda.
- Un usuario en una lista no demuestra propiedad ni que el acceso funcione.
Una procedencia que puedes enseñar al auditor.
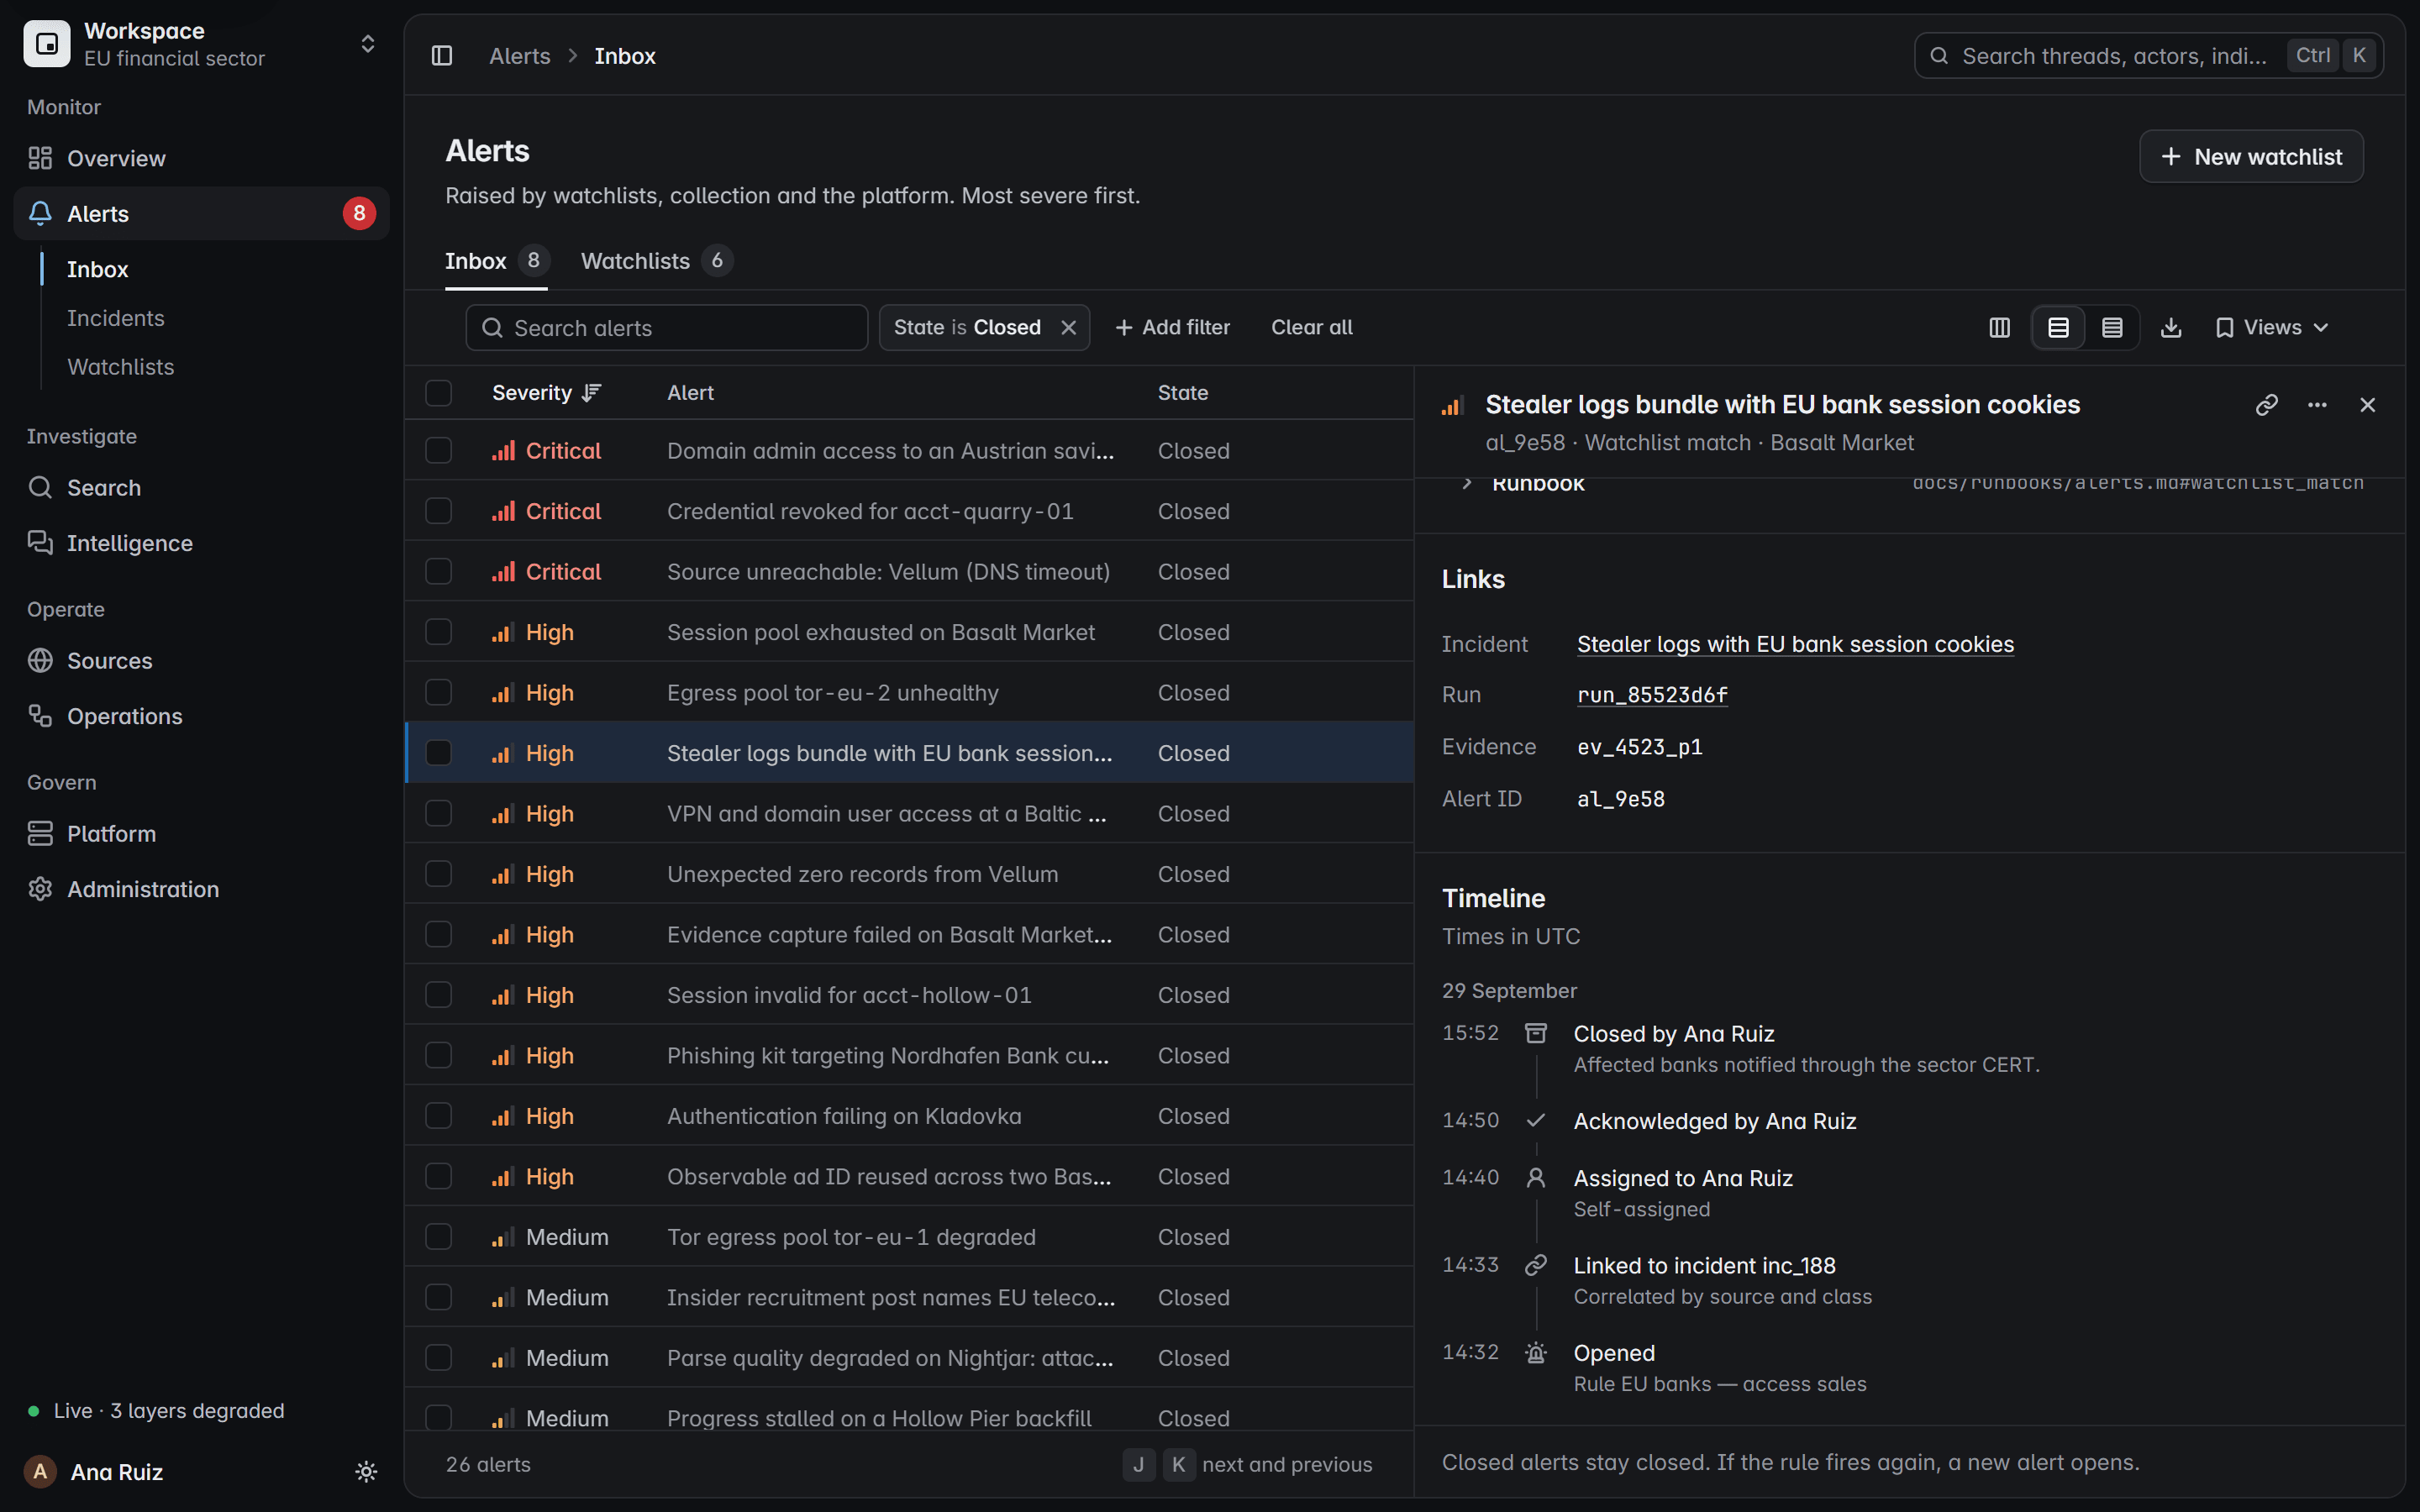
Cada hallazgo enlaza con la fuente, la ejecución que lo recopiló y la evidencia que lo respalda, conservada tal como se recopiló.
Fuente
Recopilado solo de fuentes que tu equipo está autorizado a vigilar.
Incidente
Las alertas relacionadas se agrupan en un incidente, para que una sola respuesta las cubra todas.
Ejecución de recopilación
Cada ejecución queda registrada y cada página que lee se sella con una huella SHA-256.
Evidencia
Los archivos llegan por el downloader, con su suma de verificación, y solo se conservan si sus bytes coinciden.
Cómo funciona el downloaderRegistro analizado
El parser lee cada archivo sin ejecutarlo y conserva el archivo, la fila y la etiqueta de cada valor.
Cómo funciona el parserCronología
Quién la asumió, quién la confirmó y quién la cerró, con el motivo y la hora en UTC.
Oculto. Verificado. Auditado. Nunca compartido.
Estas salvaguardas forman parte del diseño, no son ajustes que alguien tenga que recordar.
Oculto
Las contraseñas, cookies y tokens siguen ocultos. Nunca se indexan para la búsqueda ni se muestran en un hallazgo.
Verificado
Los hallazgos solo aparecen para dominios que tu organización ha demostrado que son suyos.
Auditado
Quién abrió un hallazgo, y quién actuó sobre él, queda registrado en la auditoría.
Nunca compartido
Los datos de exposición se quedan en tu propio despliegue. Nunca se venden, se comparten ni se redistribuyen.
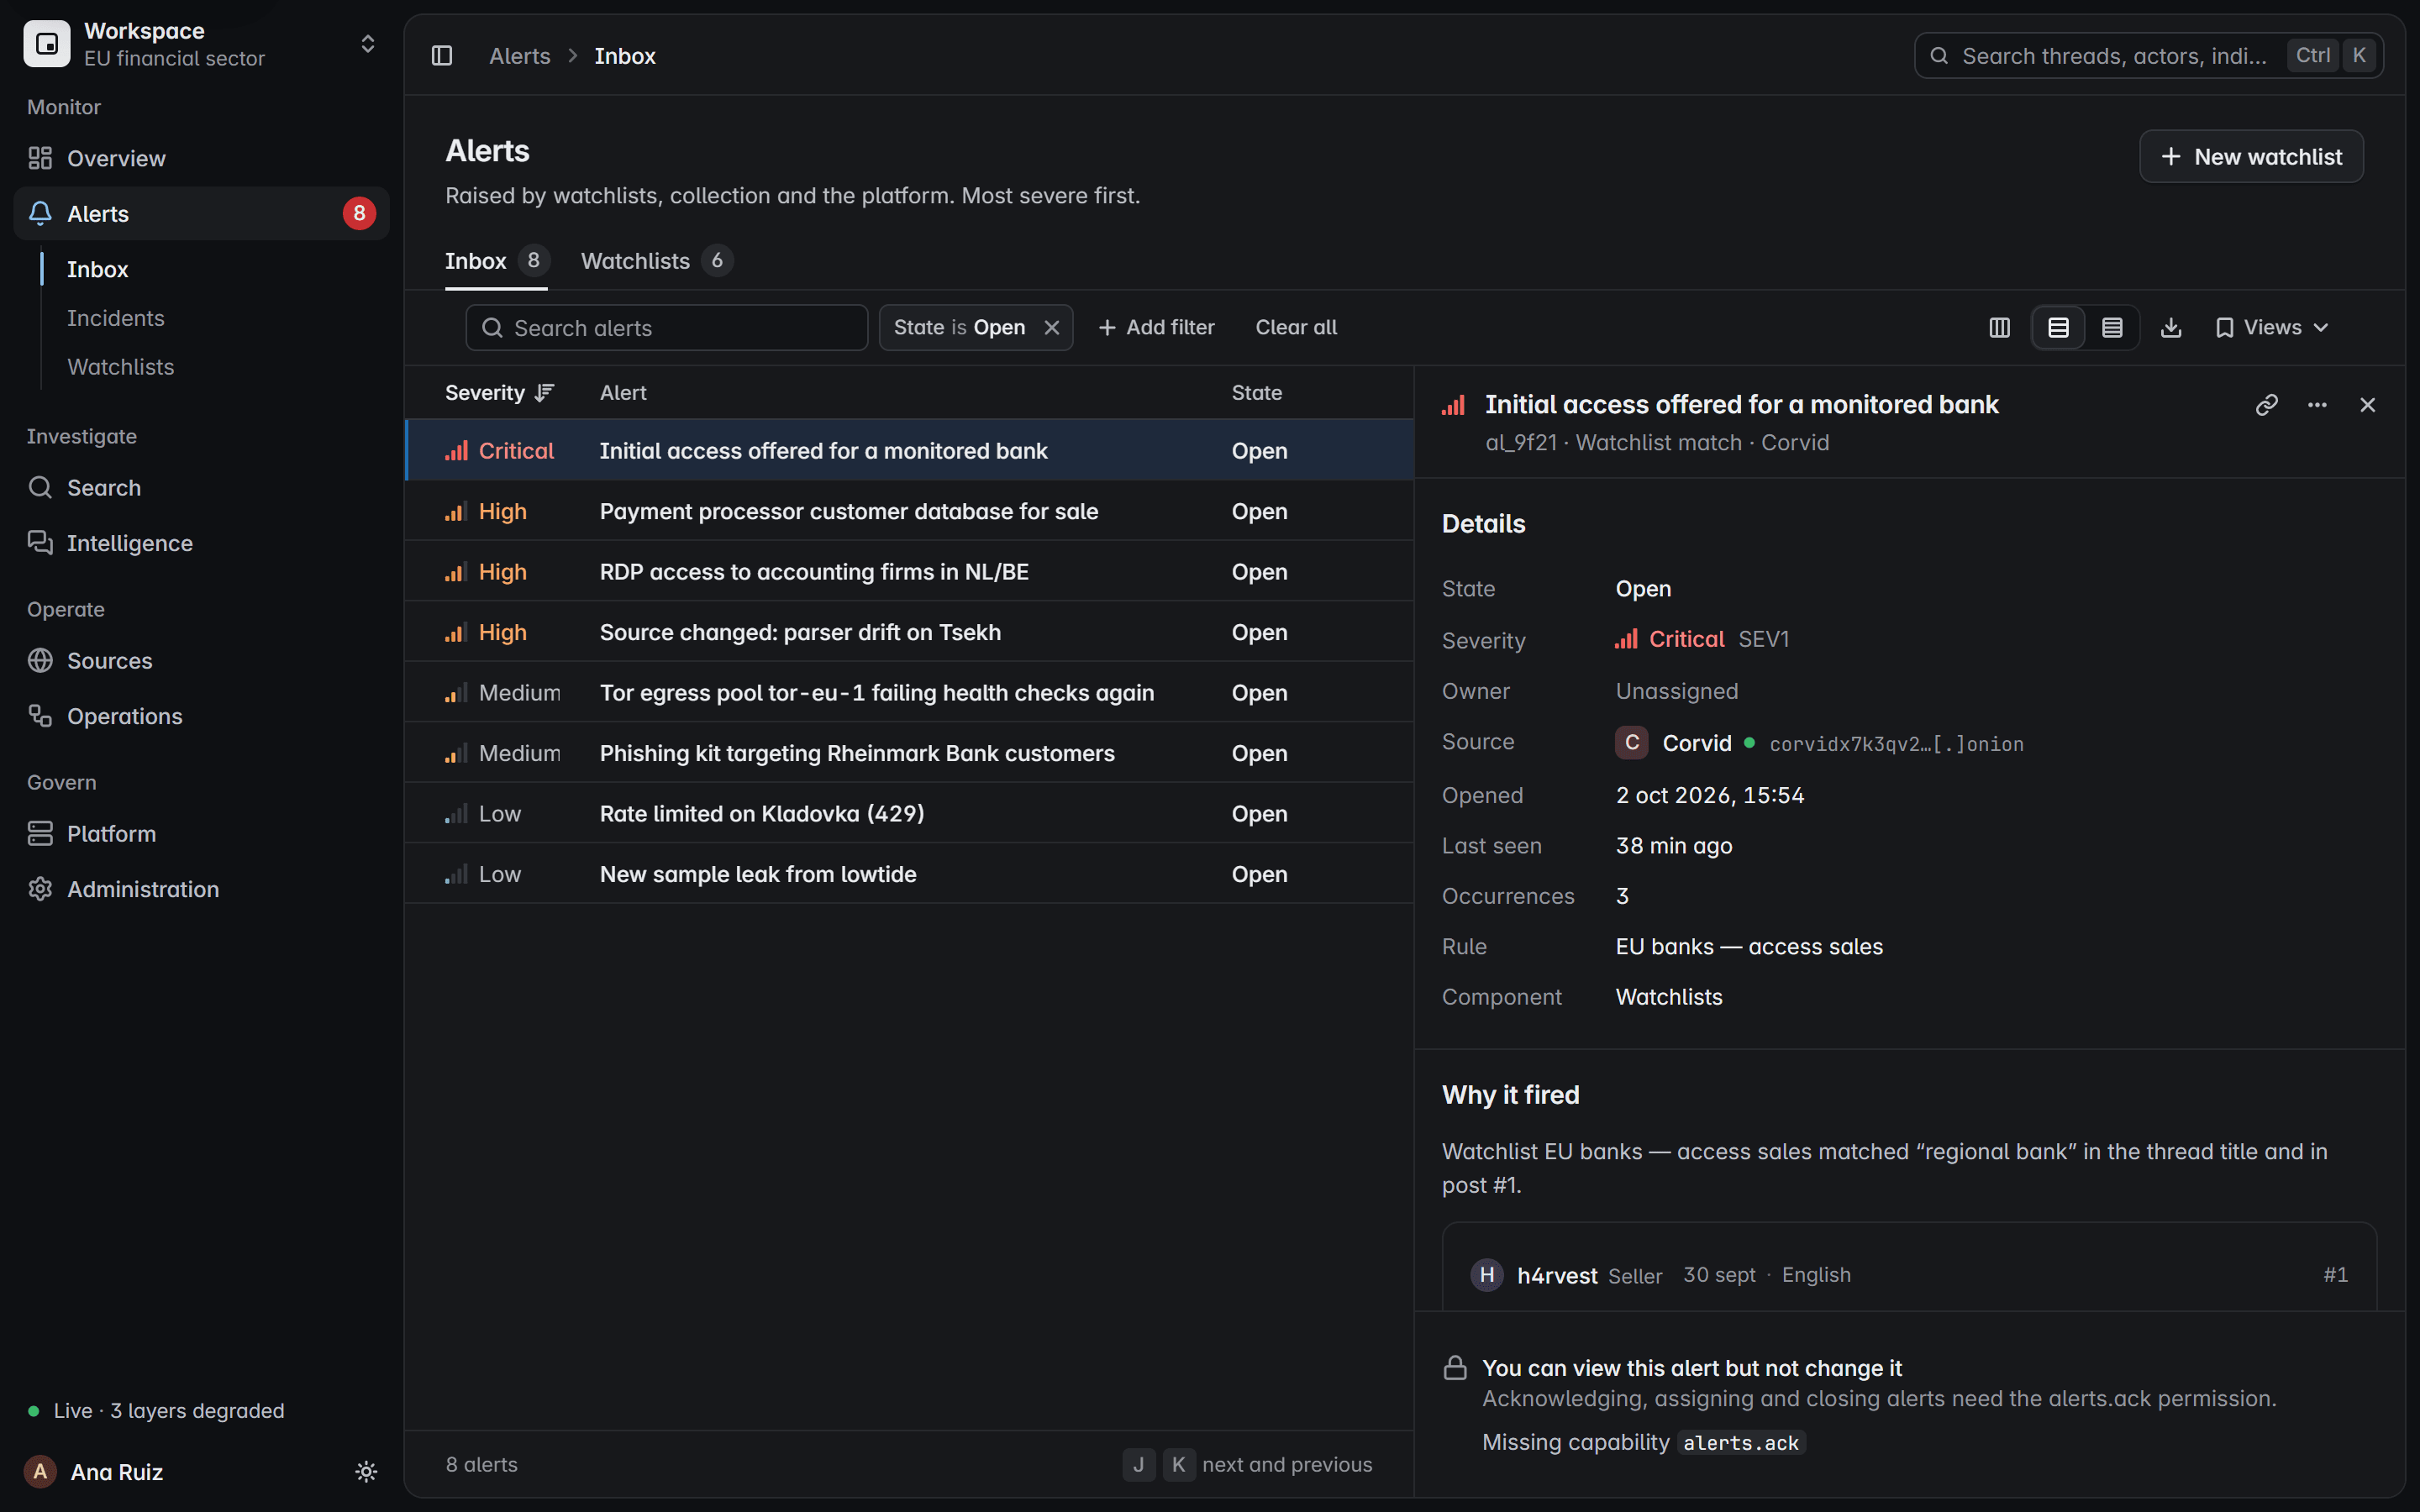
Control por roles
Los roles de lector, analista, operador y administrador deciden quién ve un hallazgo y quién puede cerrarlo.
Fuentes autorizadas
La recopilación procede solo de fuentes que tu equipo está autorizado a vigilar.
Míralo en tus propias fuentes.
Cuéntanos qué necesitas. Te enseñaremos una captura en directo, desde el post hasta el registro sellado.
¿Prefieres el correo? Escríbenos a {{CONTACT_EMAIL}}.