Un kit construido con tu nombre

El actor detrás de un kit de phishing, el hilo que lo vende y el dominio parecido, defangeado para que nada se abra por accidente.
Términos vigilados
- Rheinmark
- Nordhafen Bank
Los equipos de CTI, SOC, fraude, respuesta a incidentes y riesgo de terceros trabajan sobre la misma evidencia capturada, cada uno con la vista que necesita.
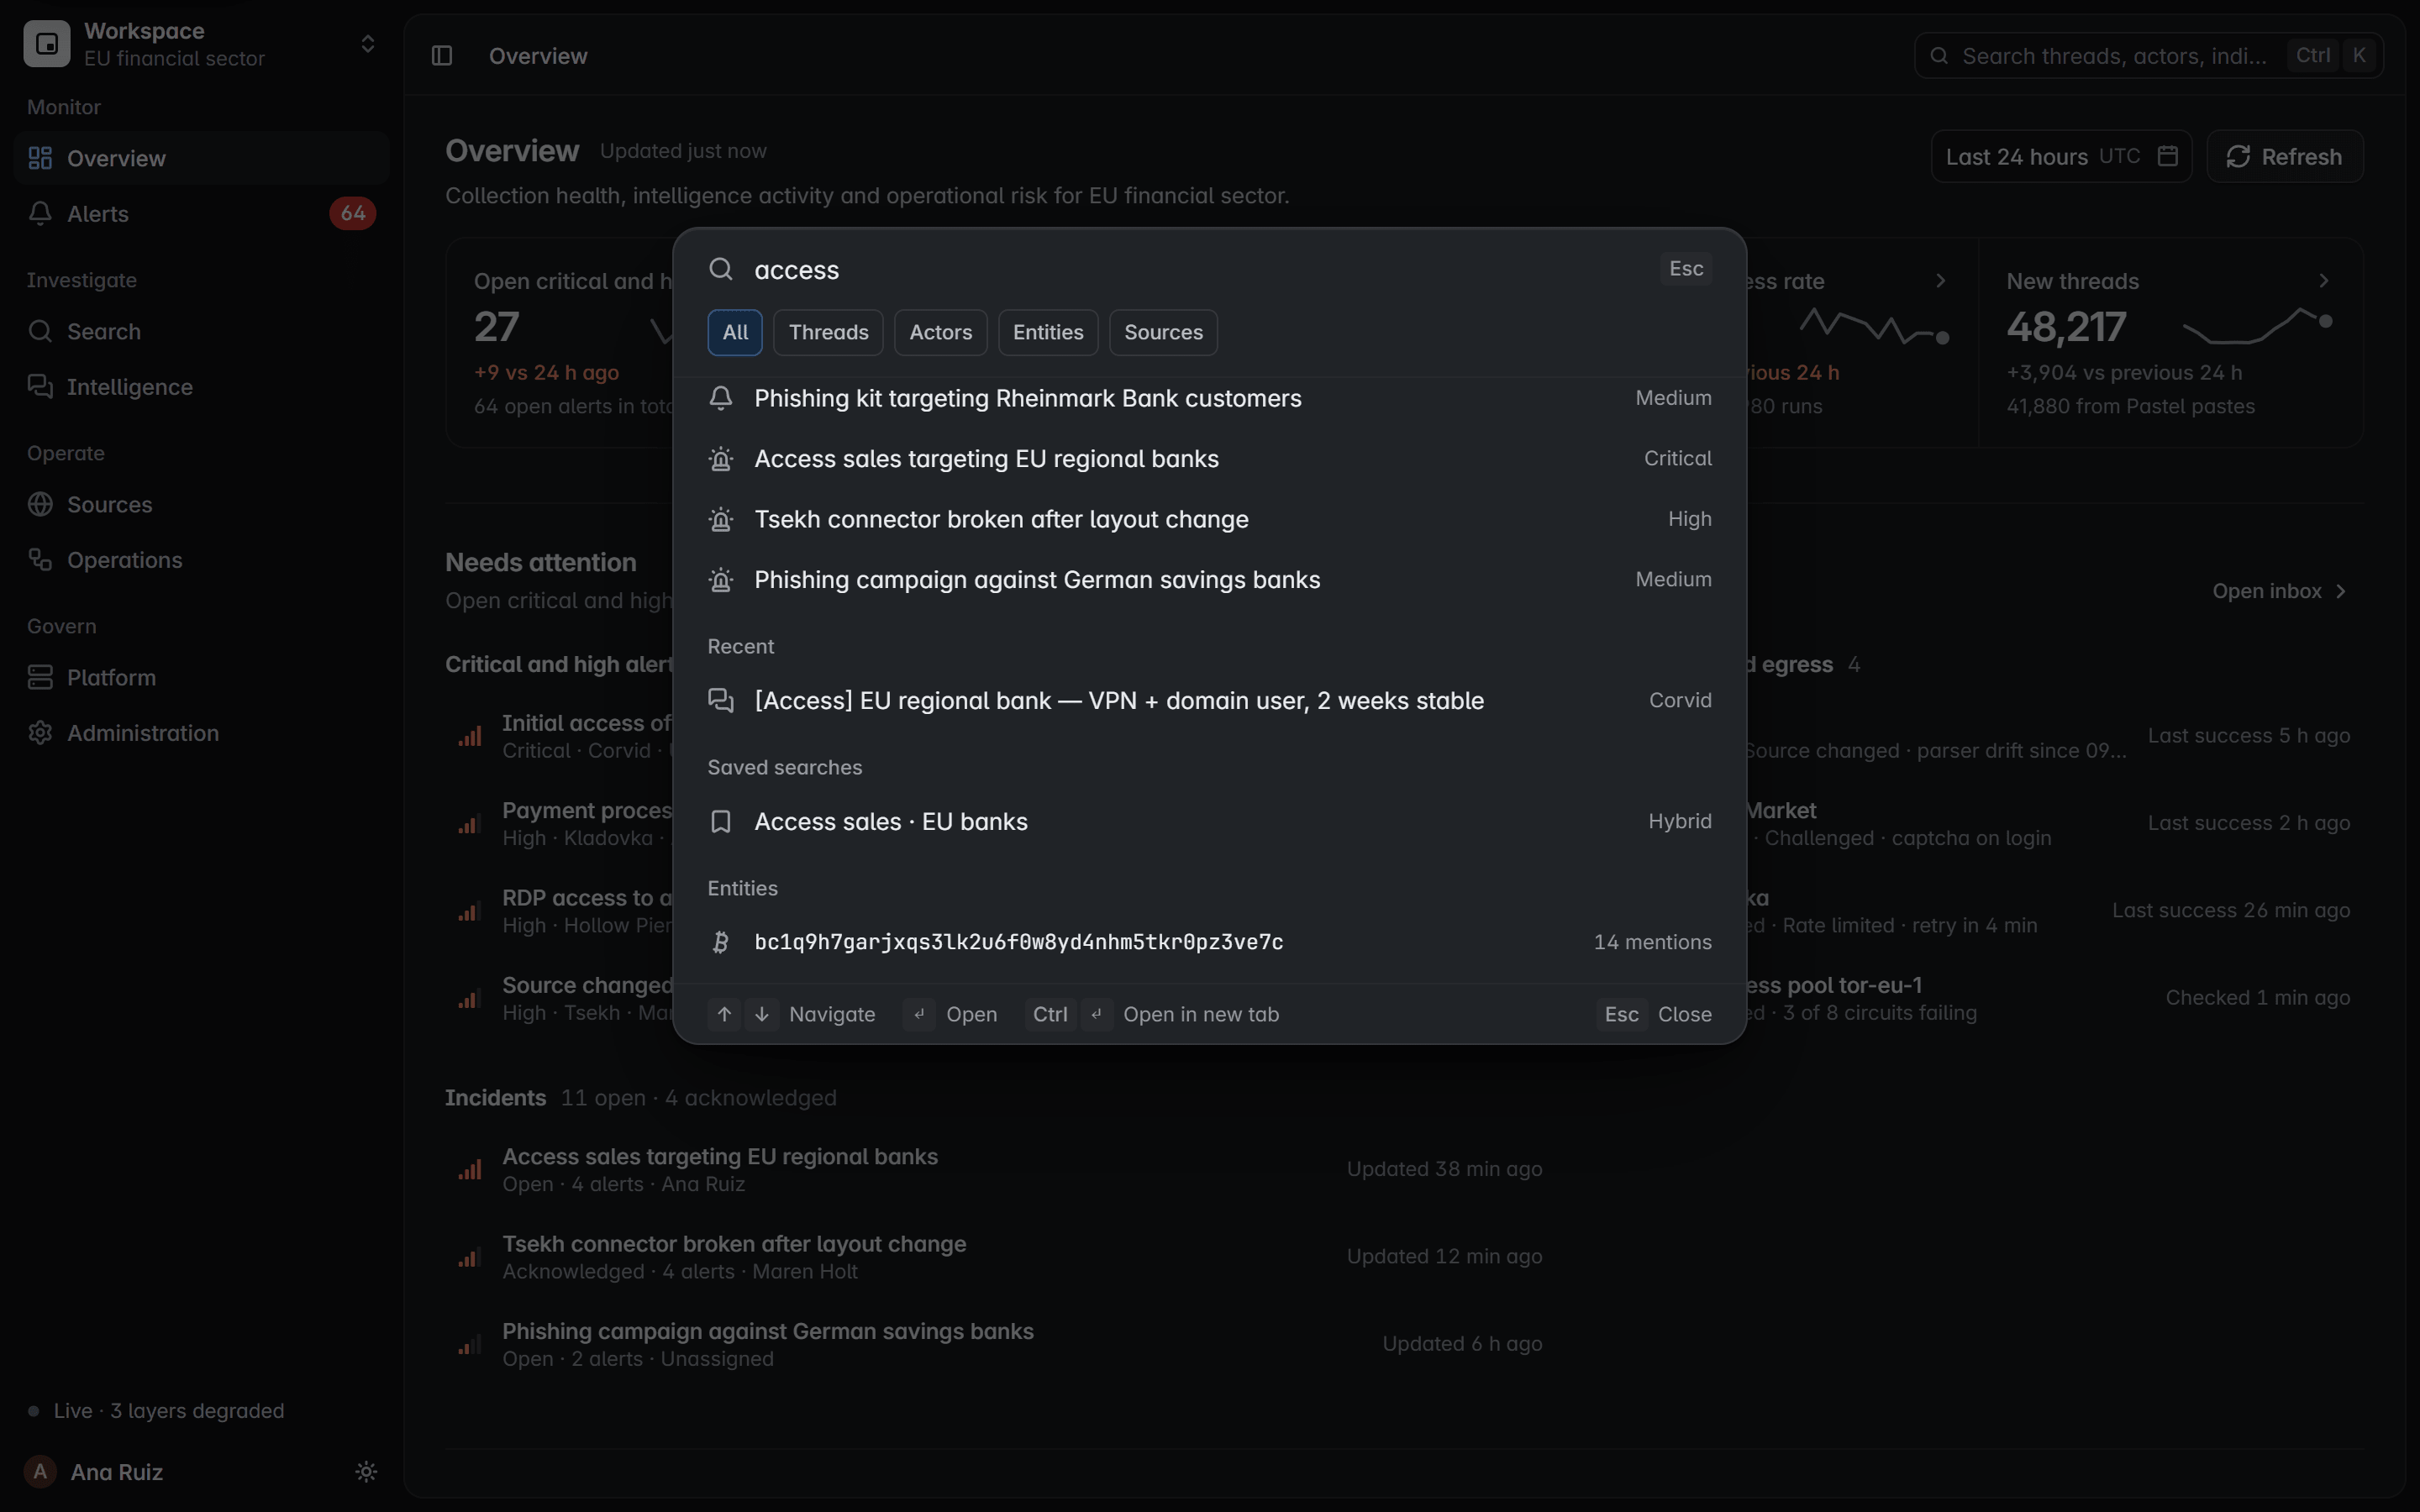
Una consola y la misma evidencia sellada, leída de cinco maneras. Elige un equipo para ver la pantalla con la que empieza su día.
Sigue actores, filtraciones y ventas de accesos entre fuentes, con la evidencia adjunta a cada informe.

Recibe un aviso temprano cuando tus dominios, tu infraestructura, tus credenciales o tu marca aparecen en conversaciones clandestinas.
Detecta ventas de datos, suplantaciones y ofertas dirigidas a tus clientes.
Reconstruye qué se dijo, cuándo y quién lo dijo, a partir de capturas selladas.
Entérate cuando tus proveedores o socios aparecen en sitios de filtraciones de ransomware.
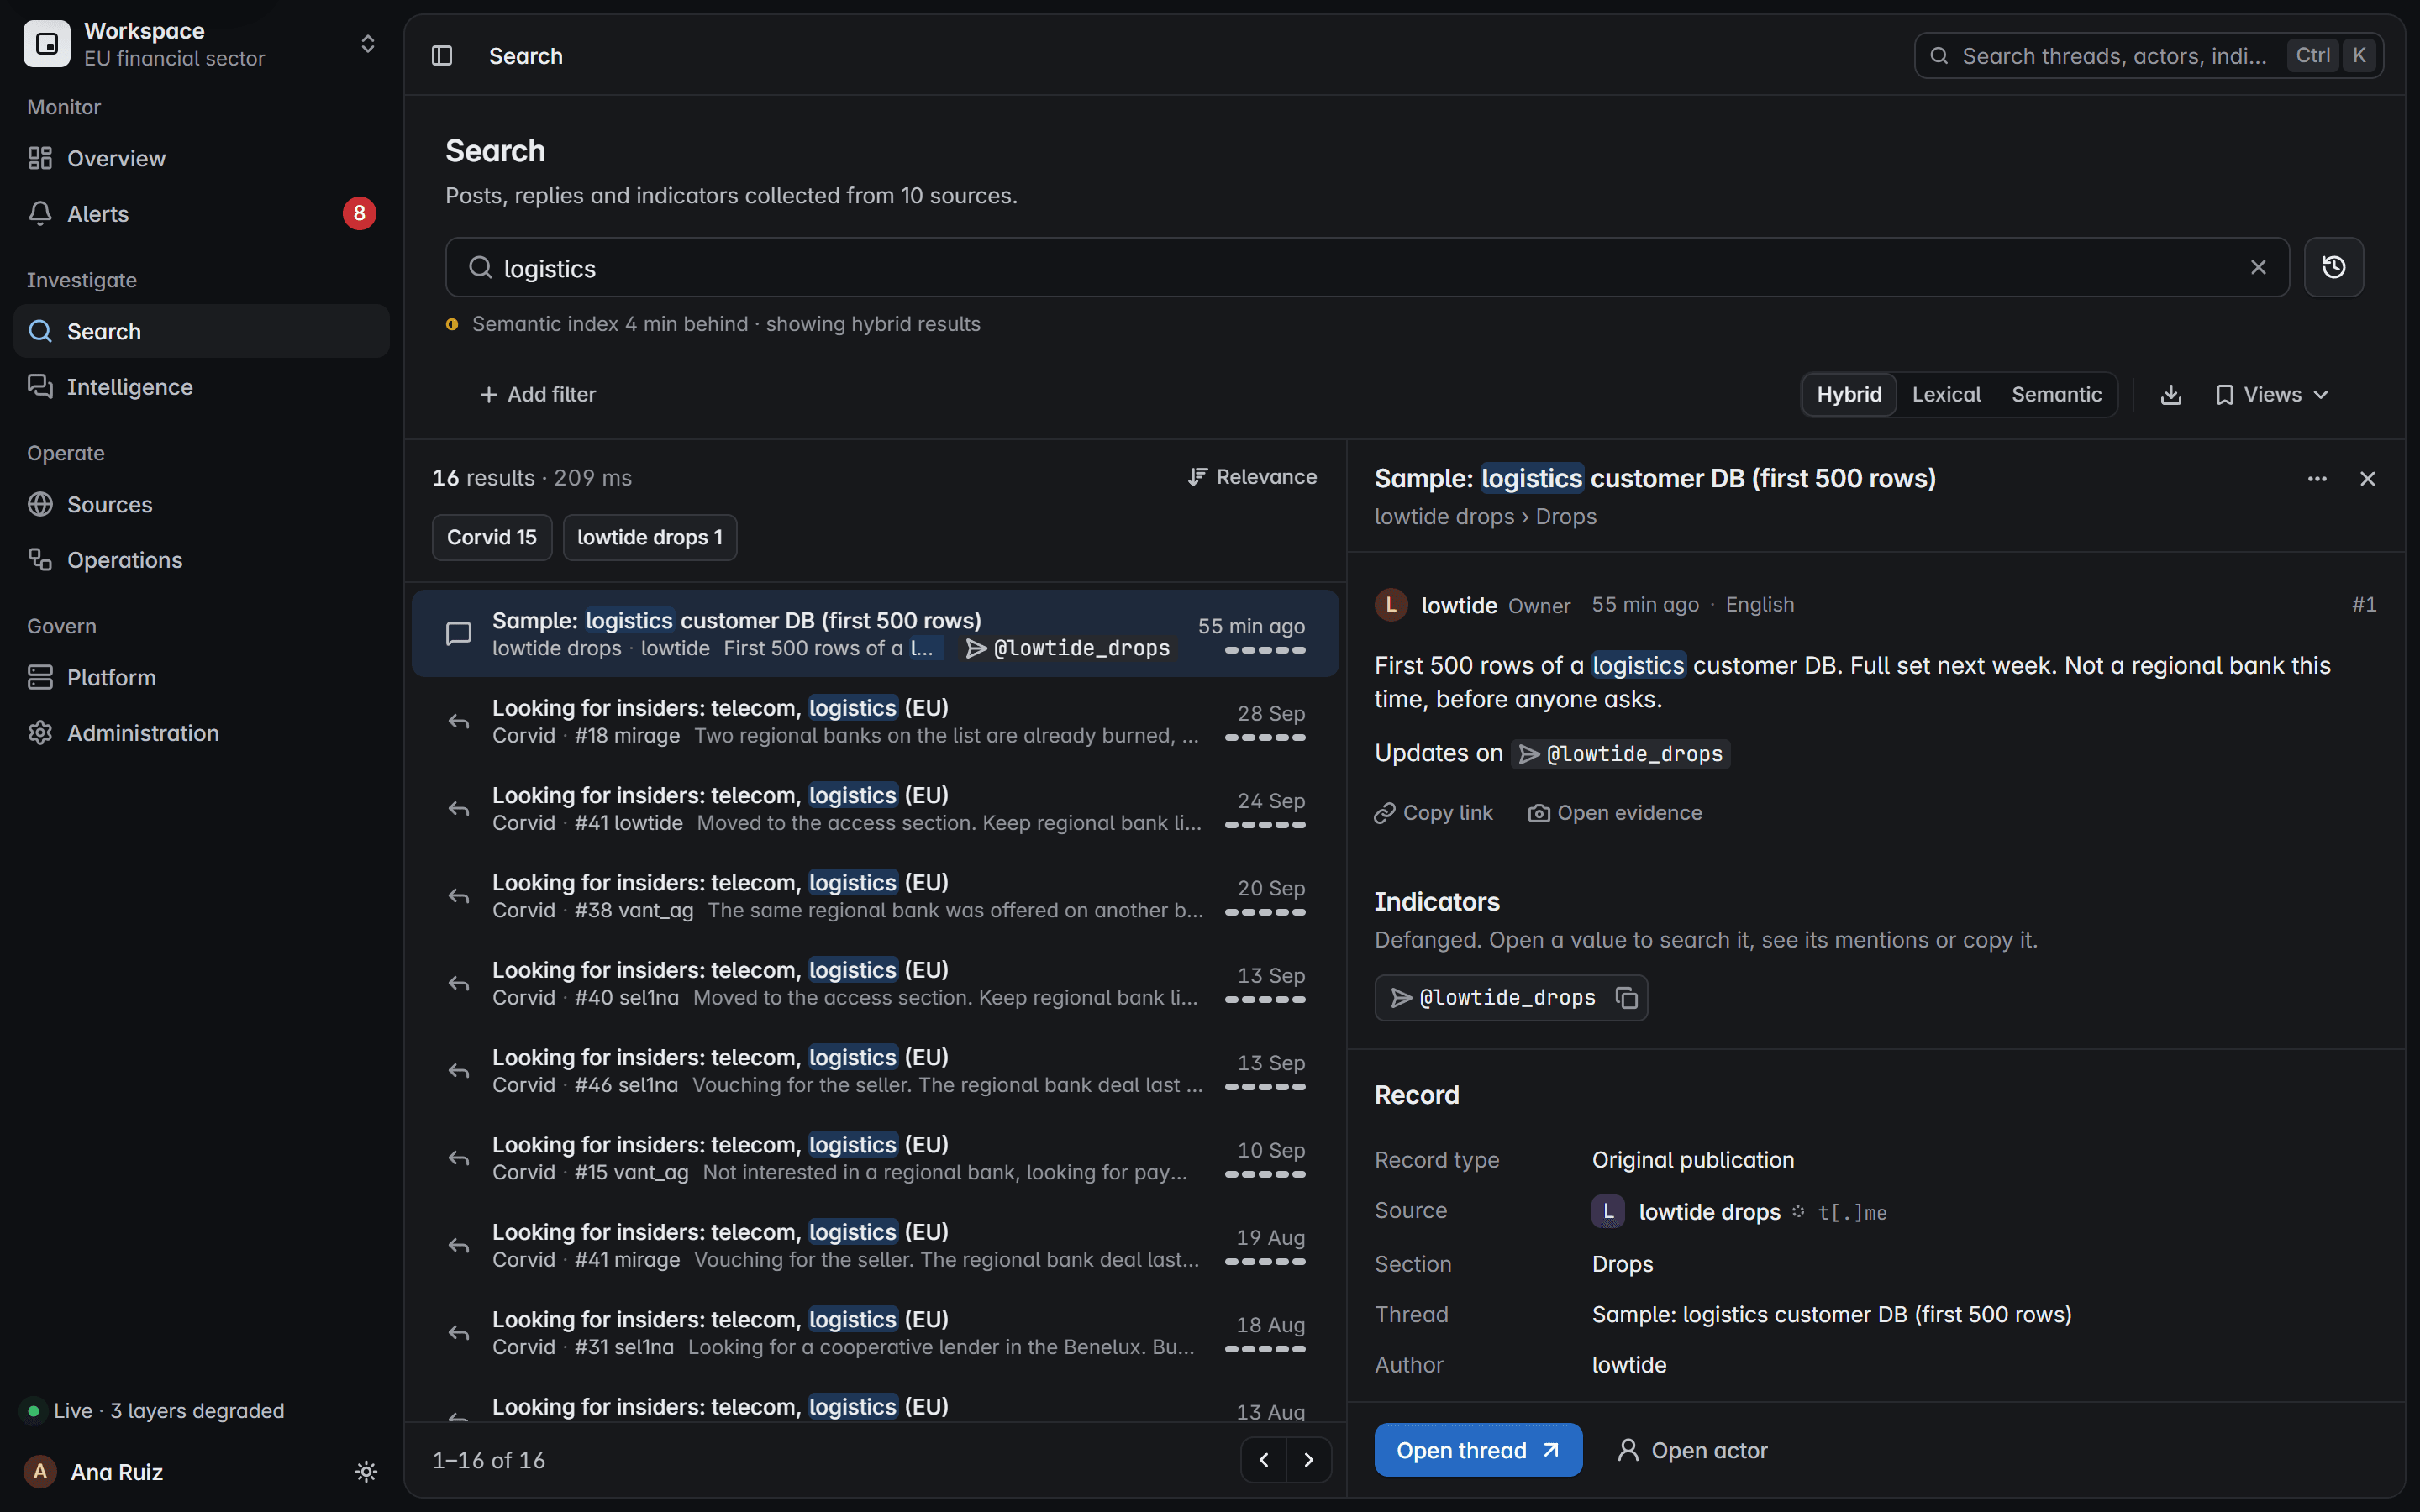
Una búsqueda guardada encuentra la publicación. El perfil reúne los otros nombres, foros y contactos del autor, y el informe sale con su evidencia.

Búsqueda guardada
Las búsquedas guardadas conservan la consulta, el modo y los filtros, y todo el espacio de trabajo puede abrirlas.
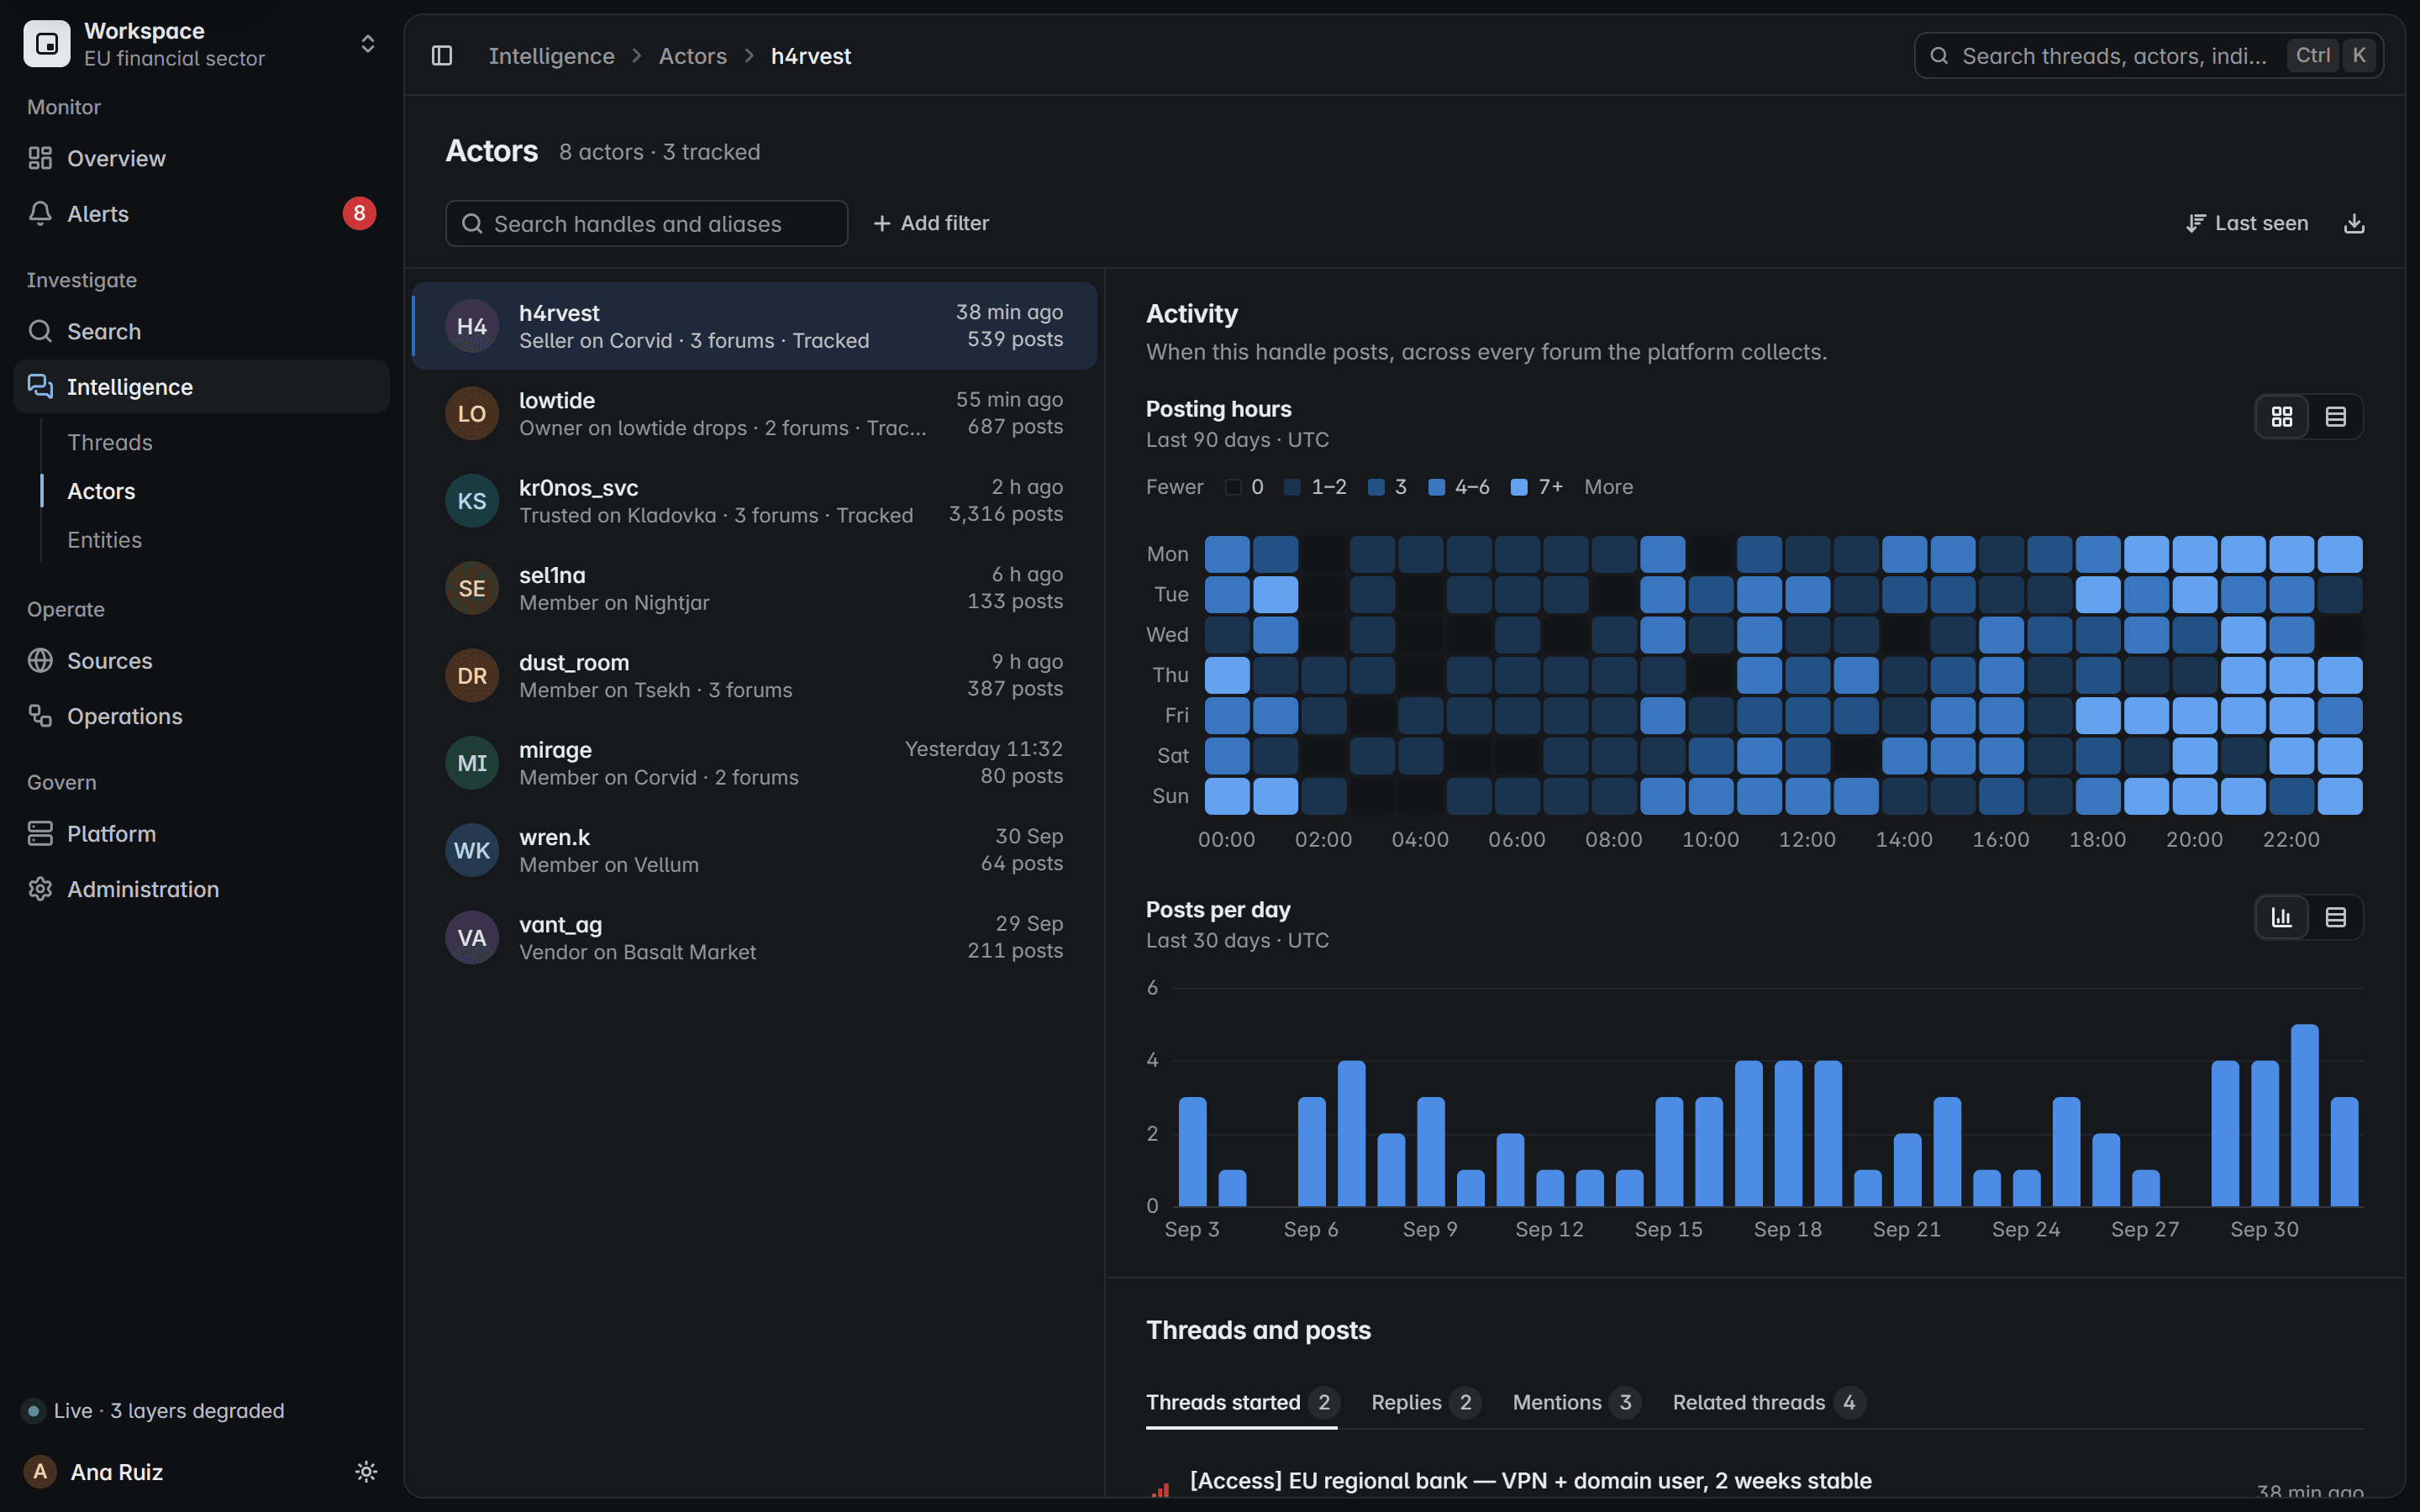
Actividad
Horas de publicación y publicaciones por día, en todos los foros que recoge la plataforma, siempre en UTC.
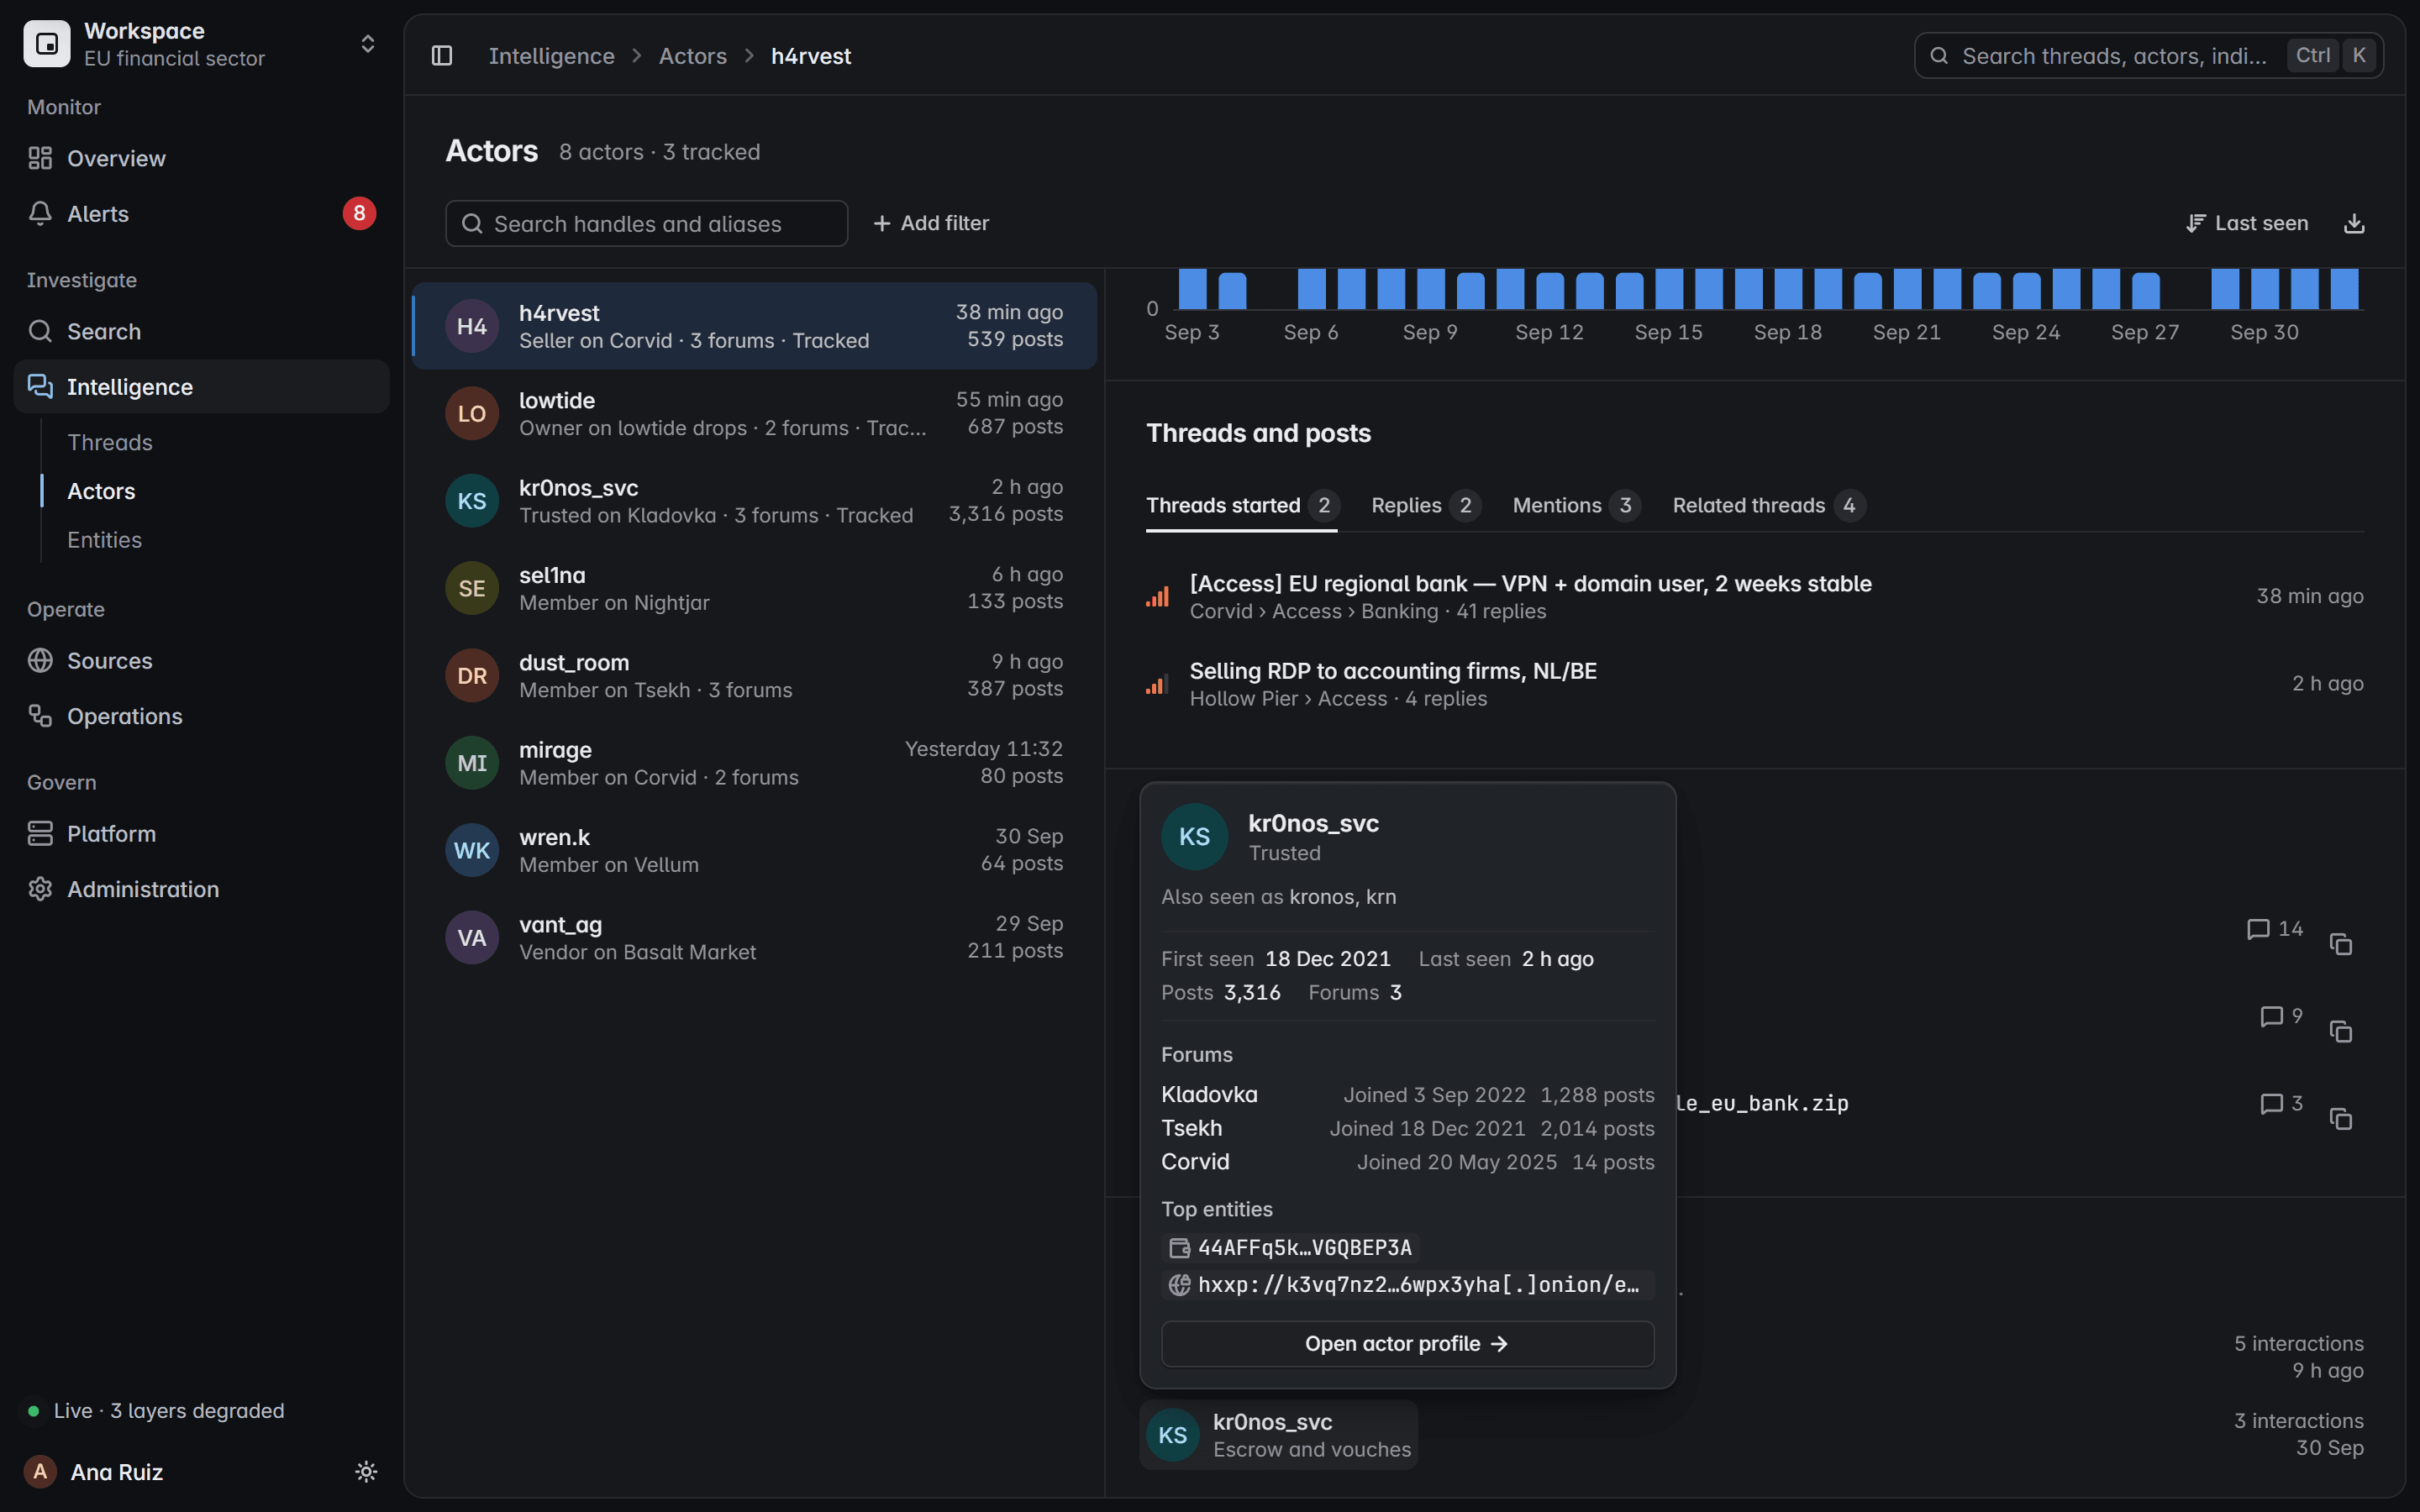
Contrapartes
Las contrapartes salen de respuestas, citas y avales en hilos guardados, cada una con sus alias, foros e indicadores.
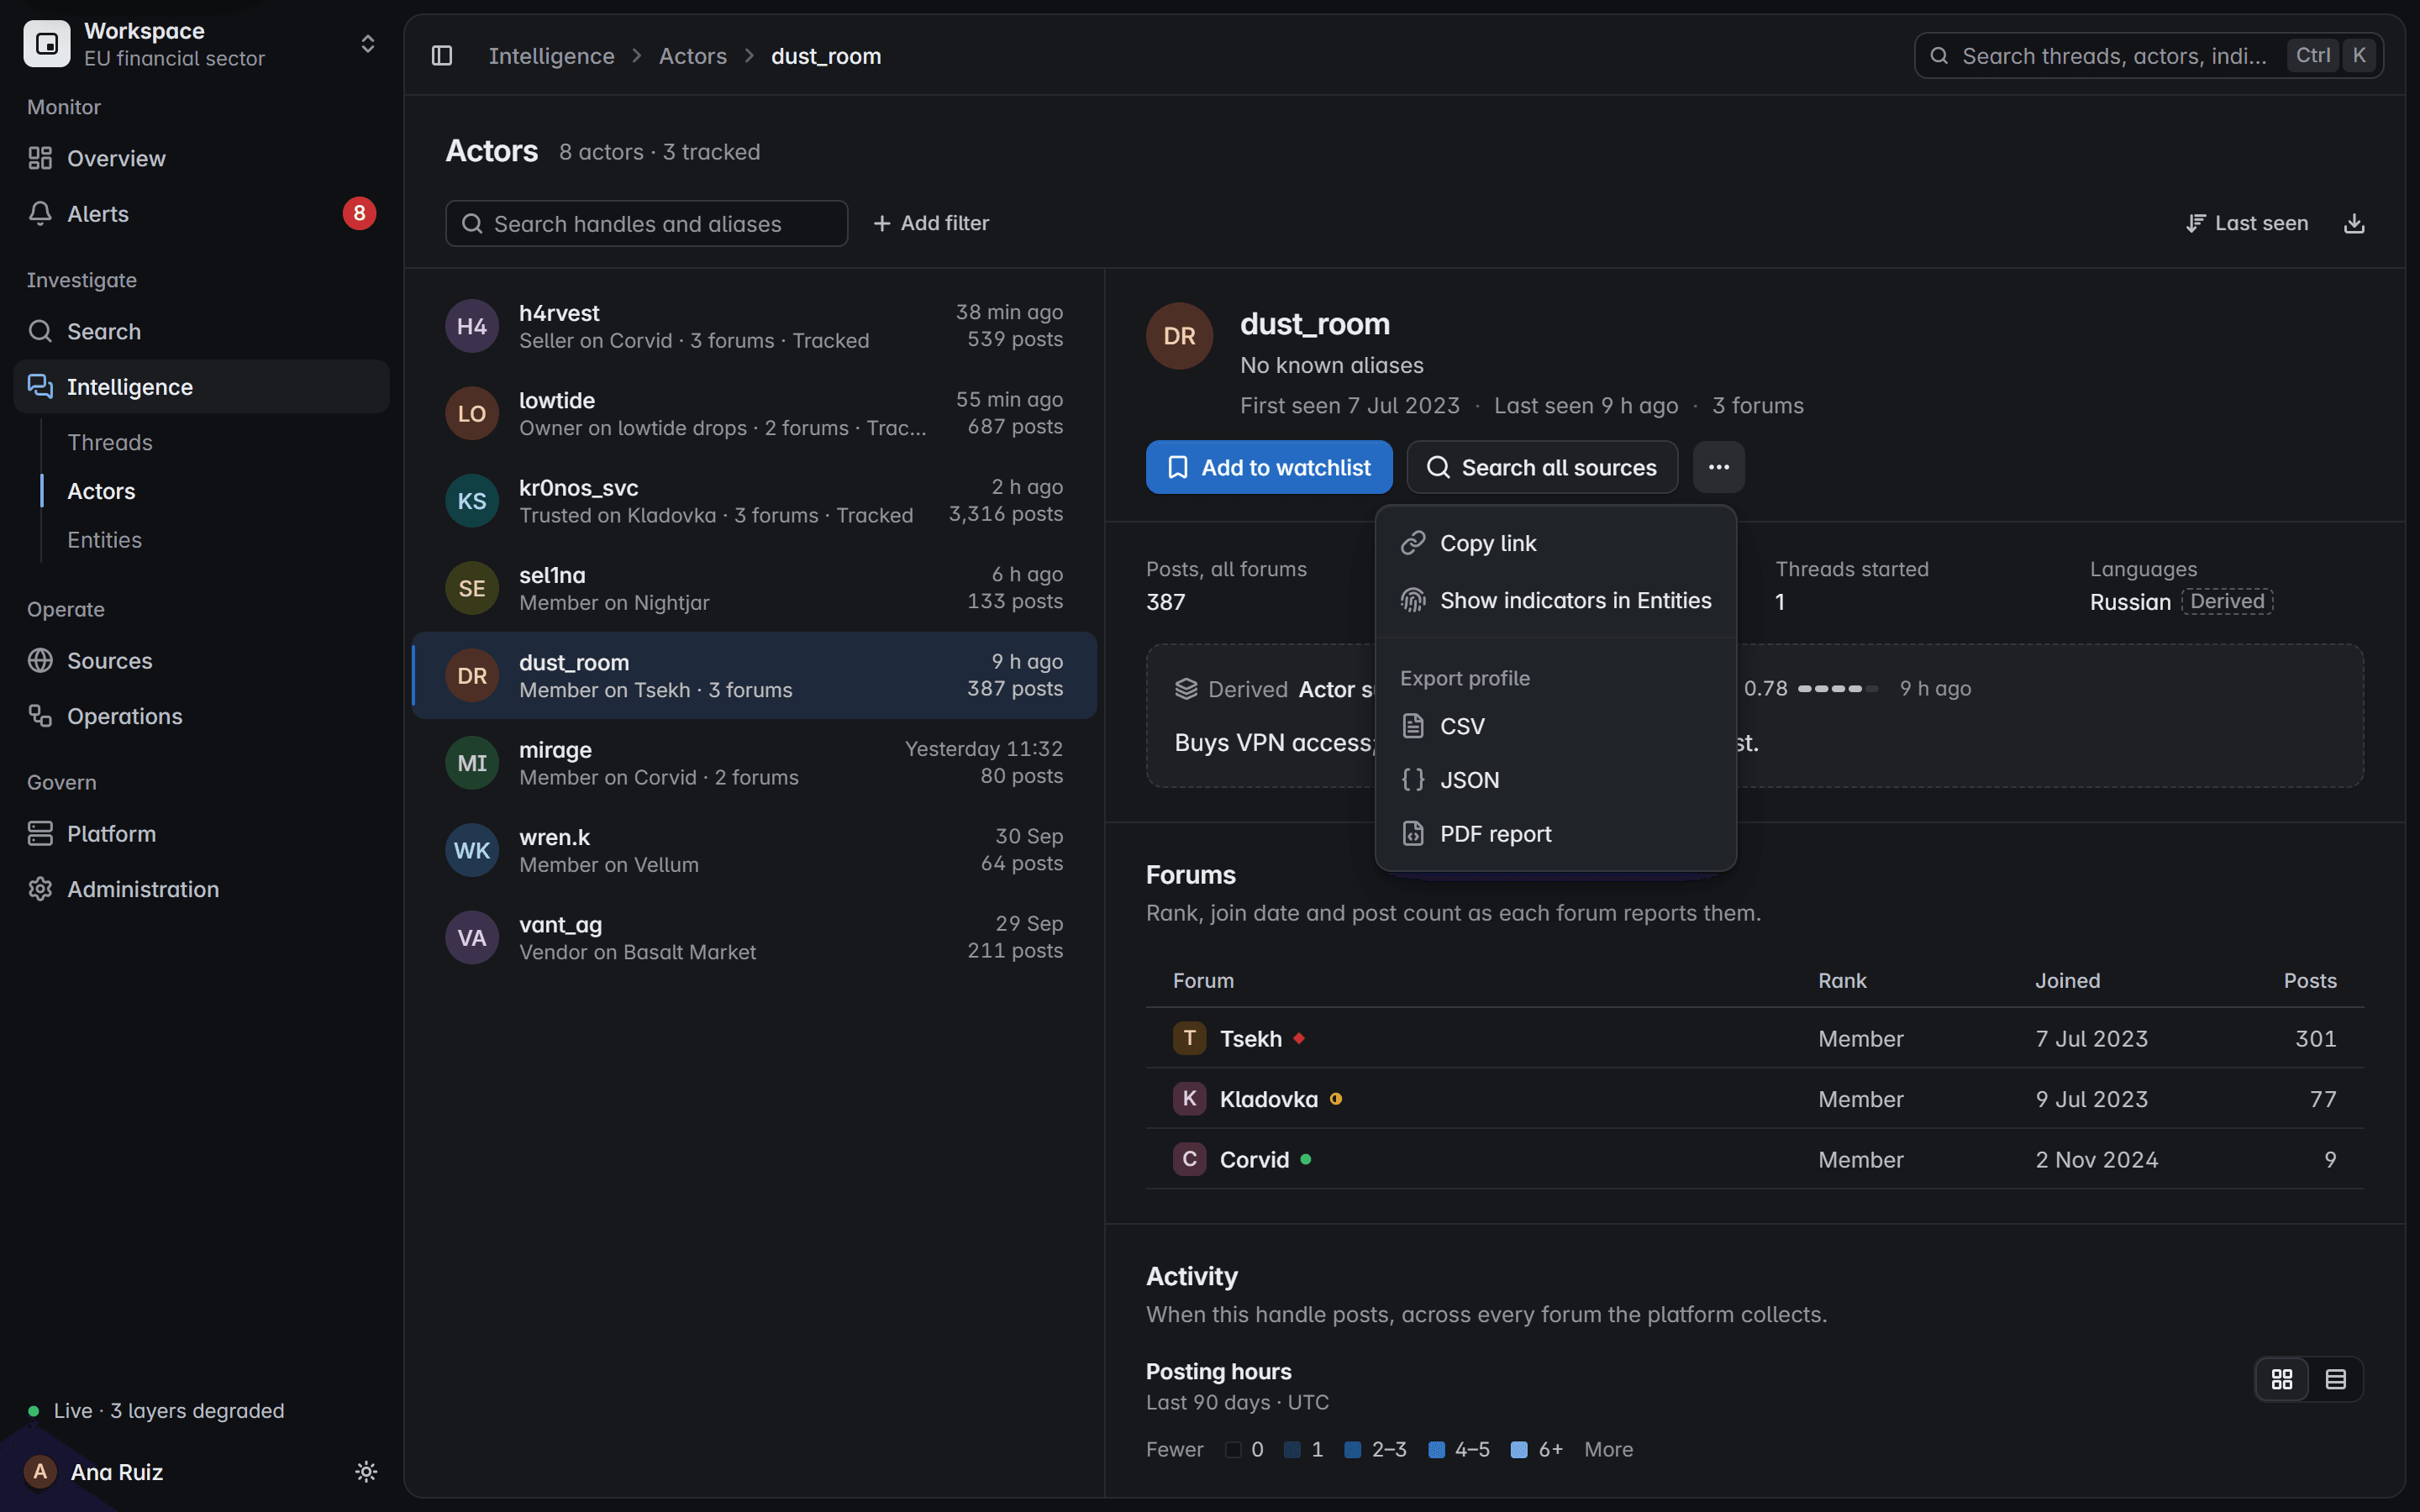
Exportación
Exporta identidad, foros, actividad, publicaciones e indicadores en CSV, JSON o un informe PDF, con las horas en UTC.
Pantalla del producto con datos ficticios
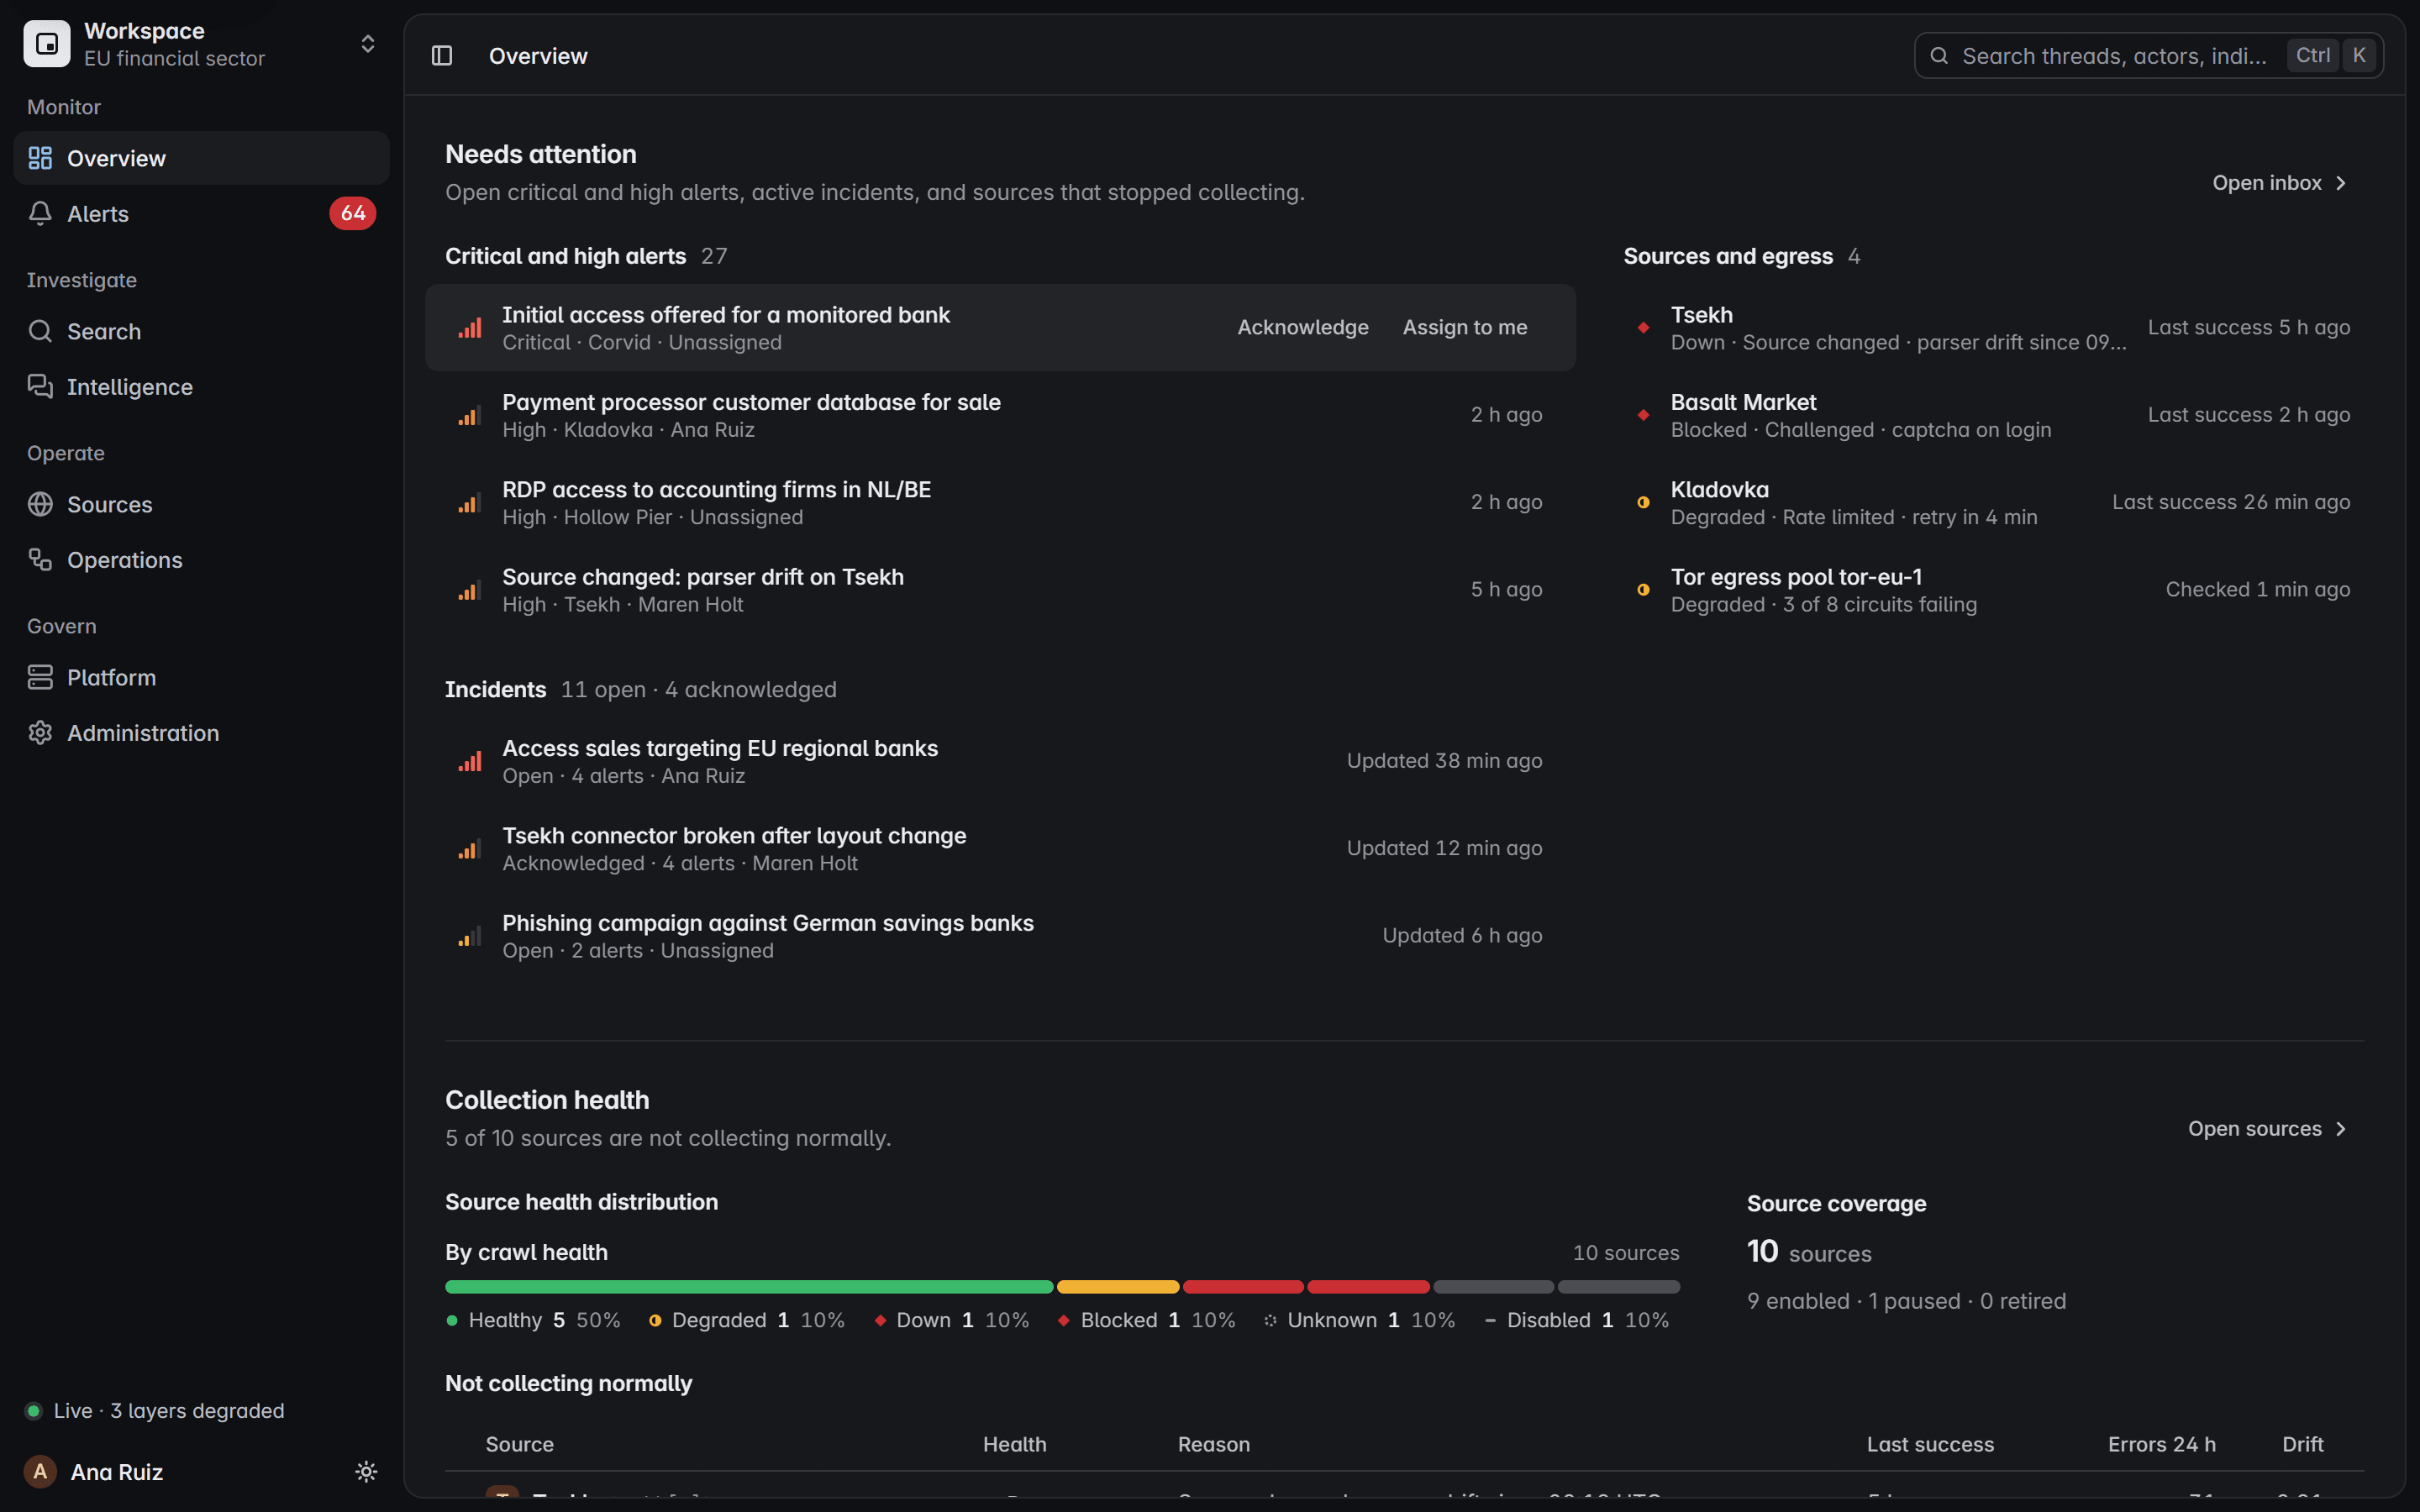
Una lista de vigilancia detecta una publicación. La alerta llega con su gravedad, recibe responsable y entra en un incidente. Tus herramientas reciben un webhook.
Las listas de vigilancia de marcas, dominios, palabras clave, actores e indicadores coinciden de forma determinista y pueden repetirse sobre todo lo ya recogido.
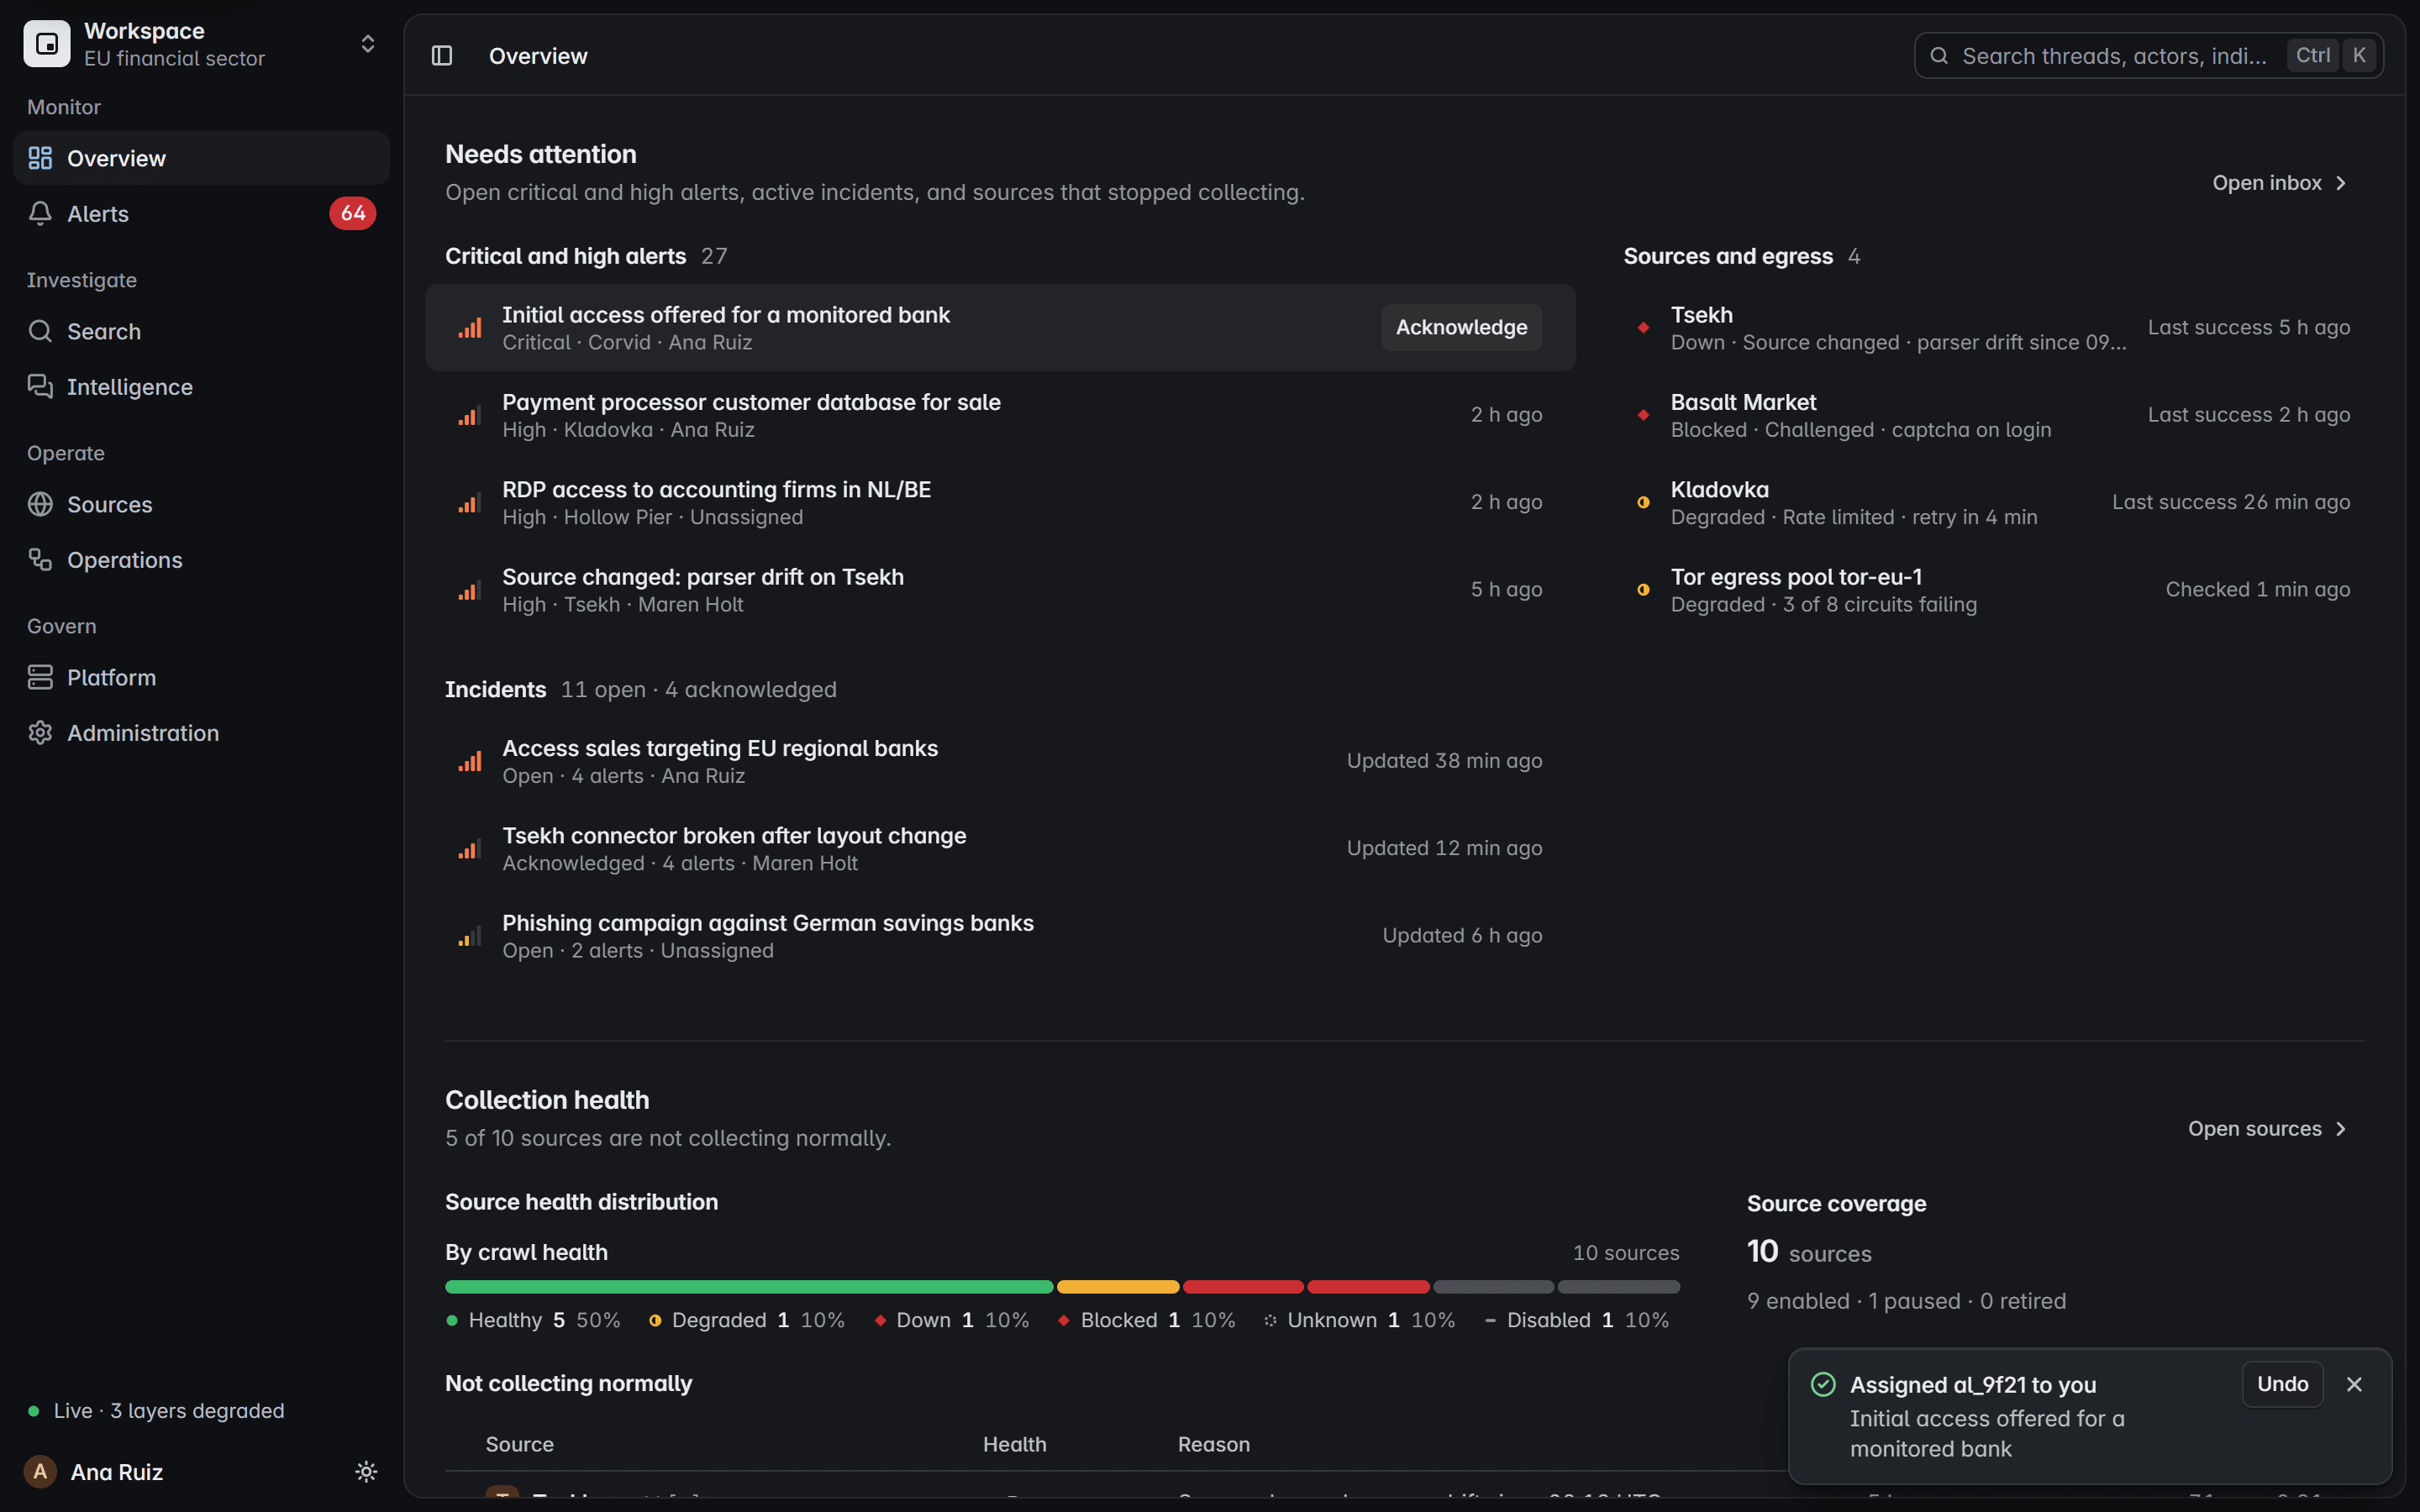
Las alertas críticas y altas esperan en Requiere atención, primero las más graves, con su fuente y su antigüedad.
Asígnala a ti o a un compañero. Asignar, reconocer y cerrar quedan en el registro de auditoría.
Las alertas relacionadas se agrupan en un incidente, con su propio responsable y estado.

Pantalla del producto con datos ficticios
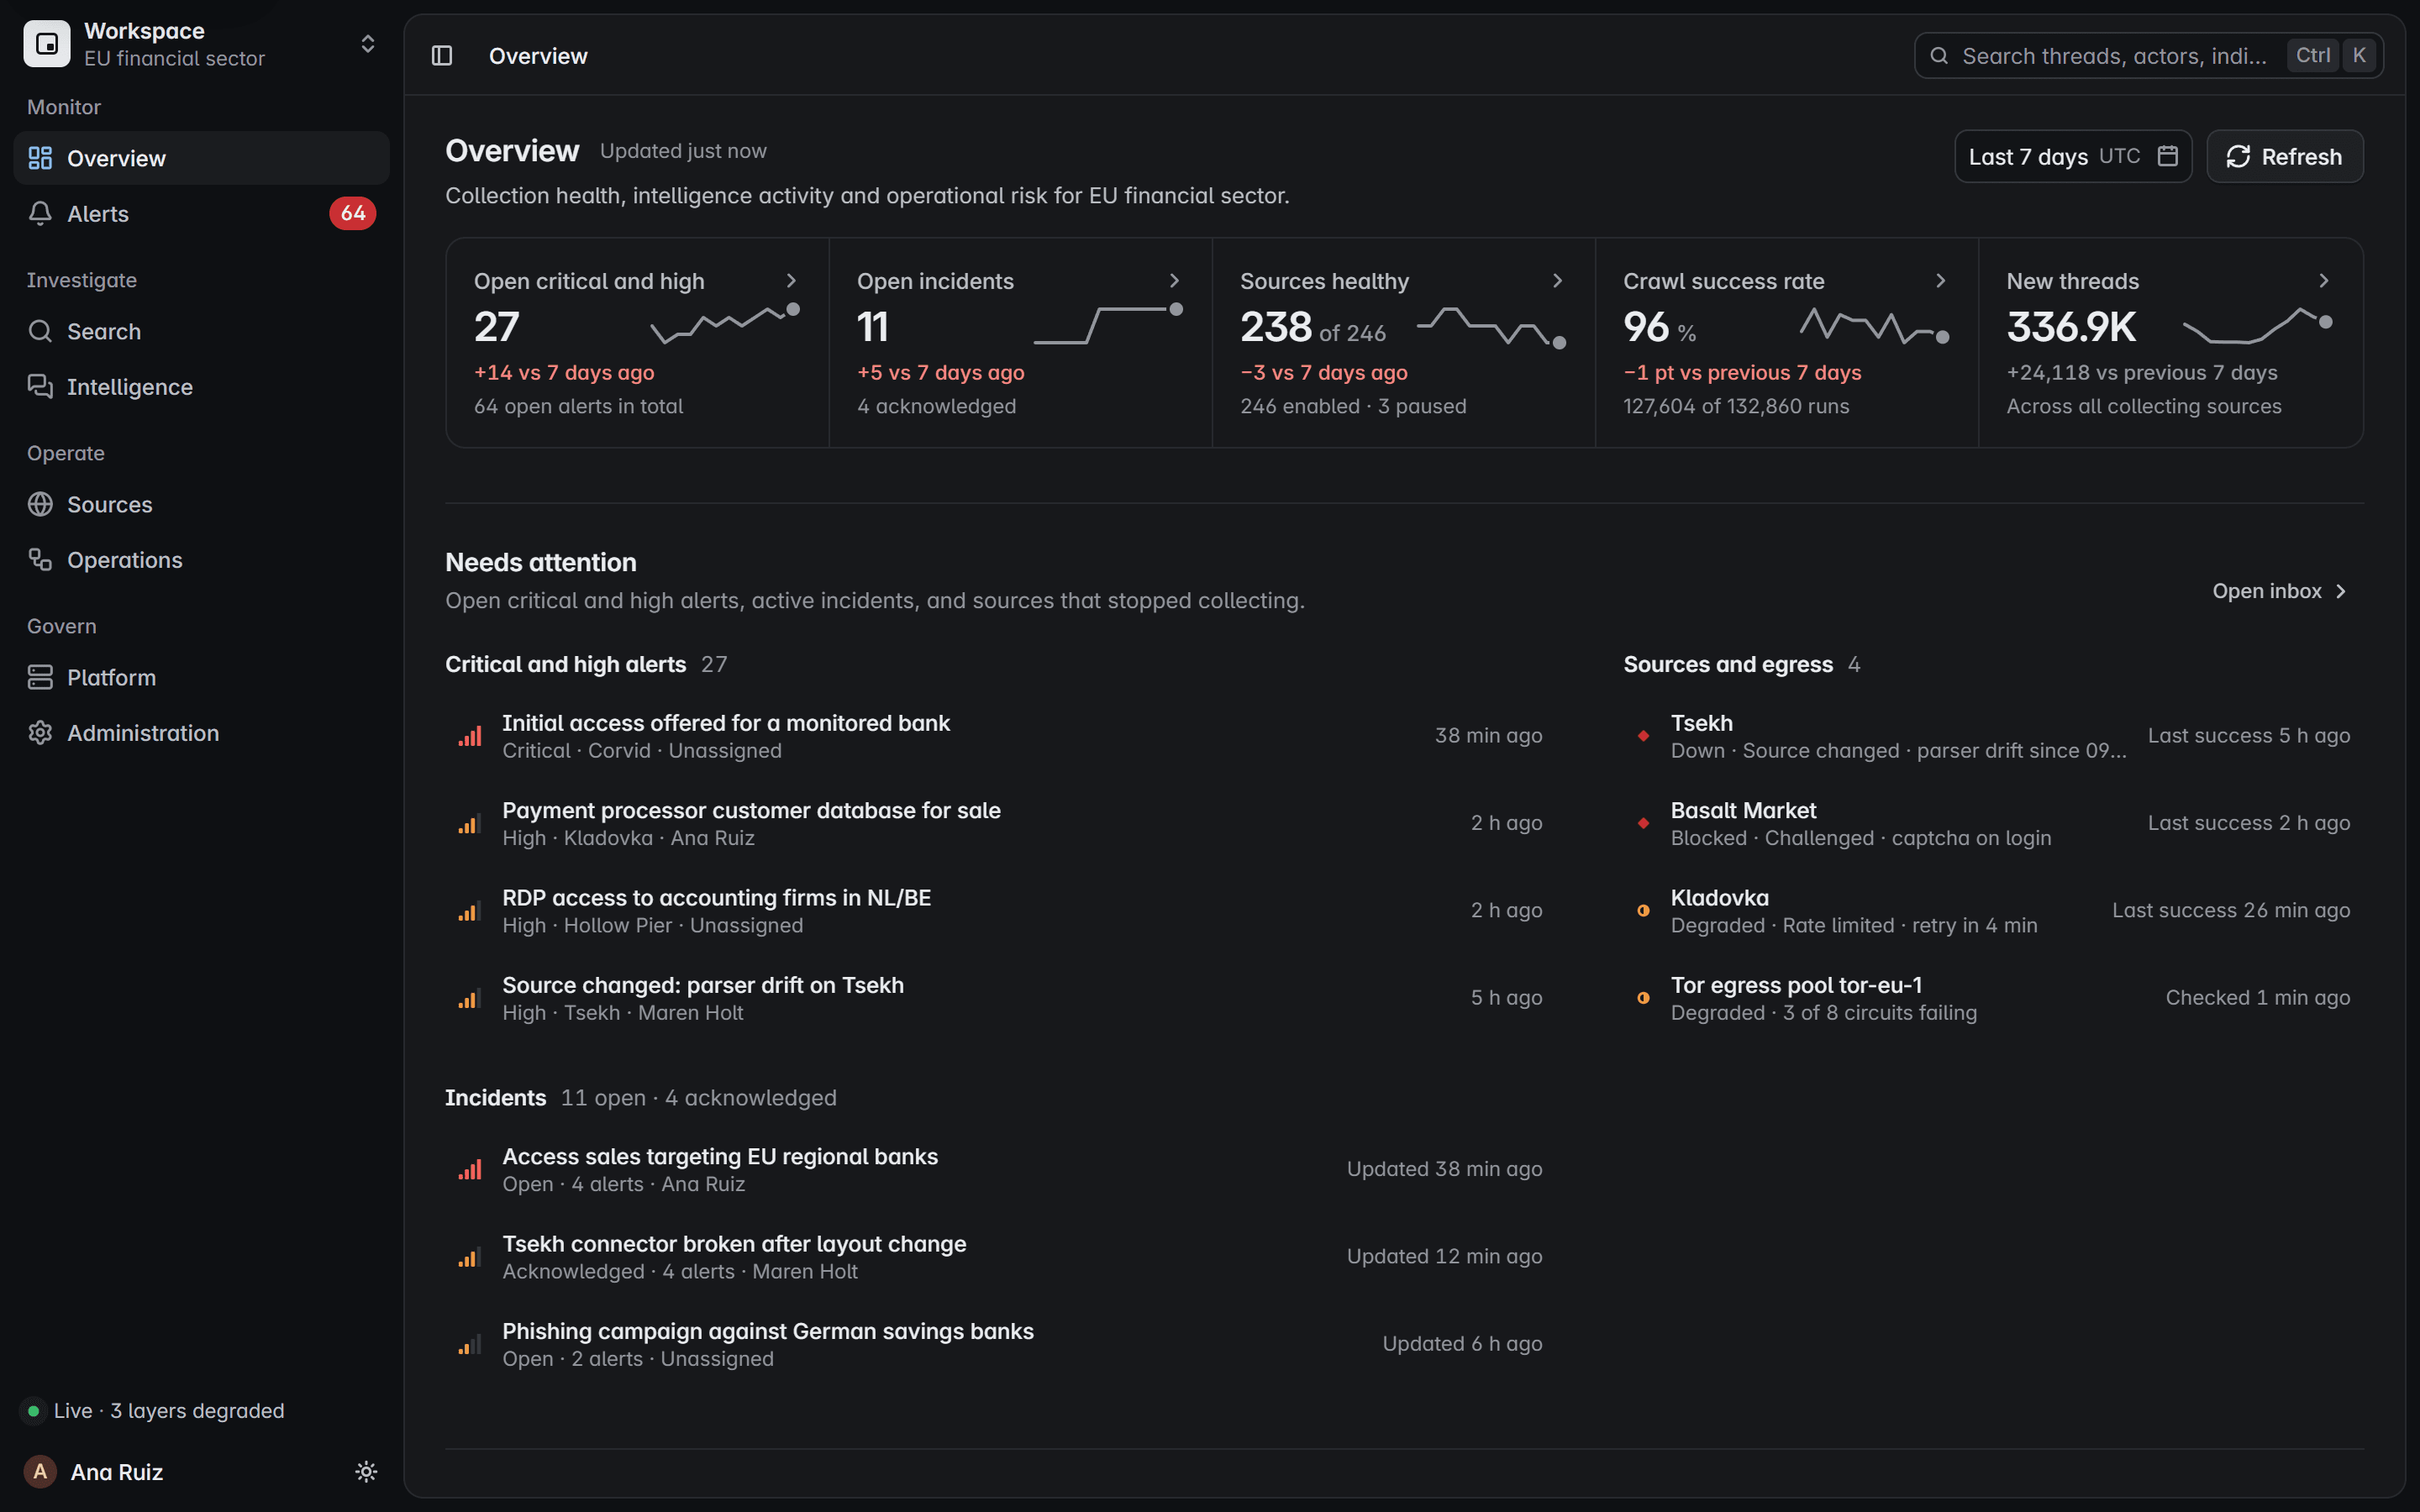
Vigila tus marcas, tus dominios y los términos del fraude. Kits de phishing, dominios parecidos y ventas de datos de clientes llegan con su evidencia.
El actor detrás de un kit de phishing, el hilo que lo vende y el dominio parecido, defangeado para que nada se abra por accidente.

Datos de clientes de un servicio de pagos a la venta en ruso, con traducción automática marcada como derivada y el original a un clic.
Pantalla del producto con datos ficticios
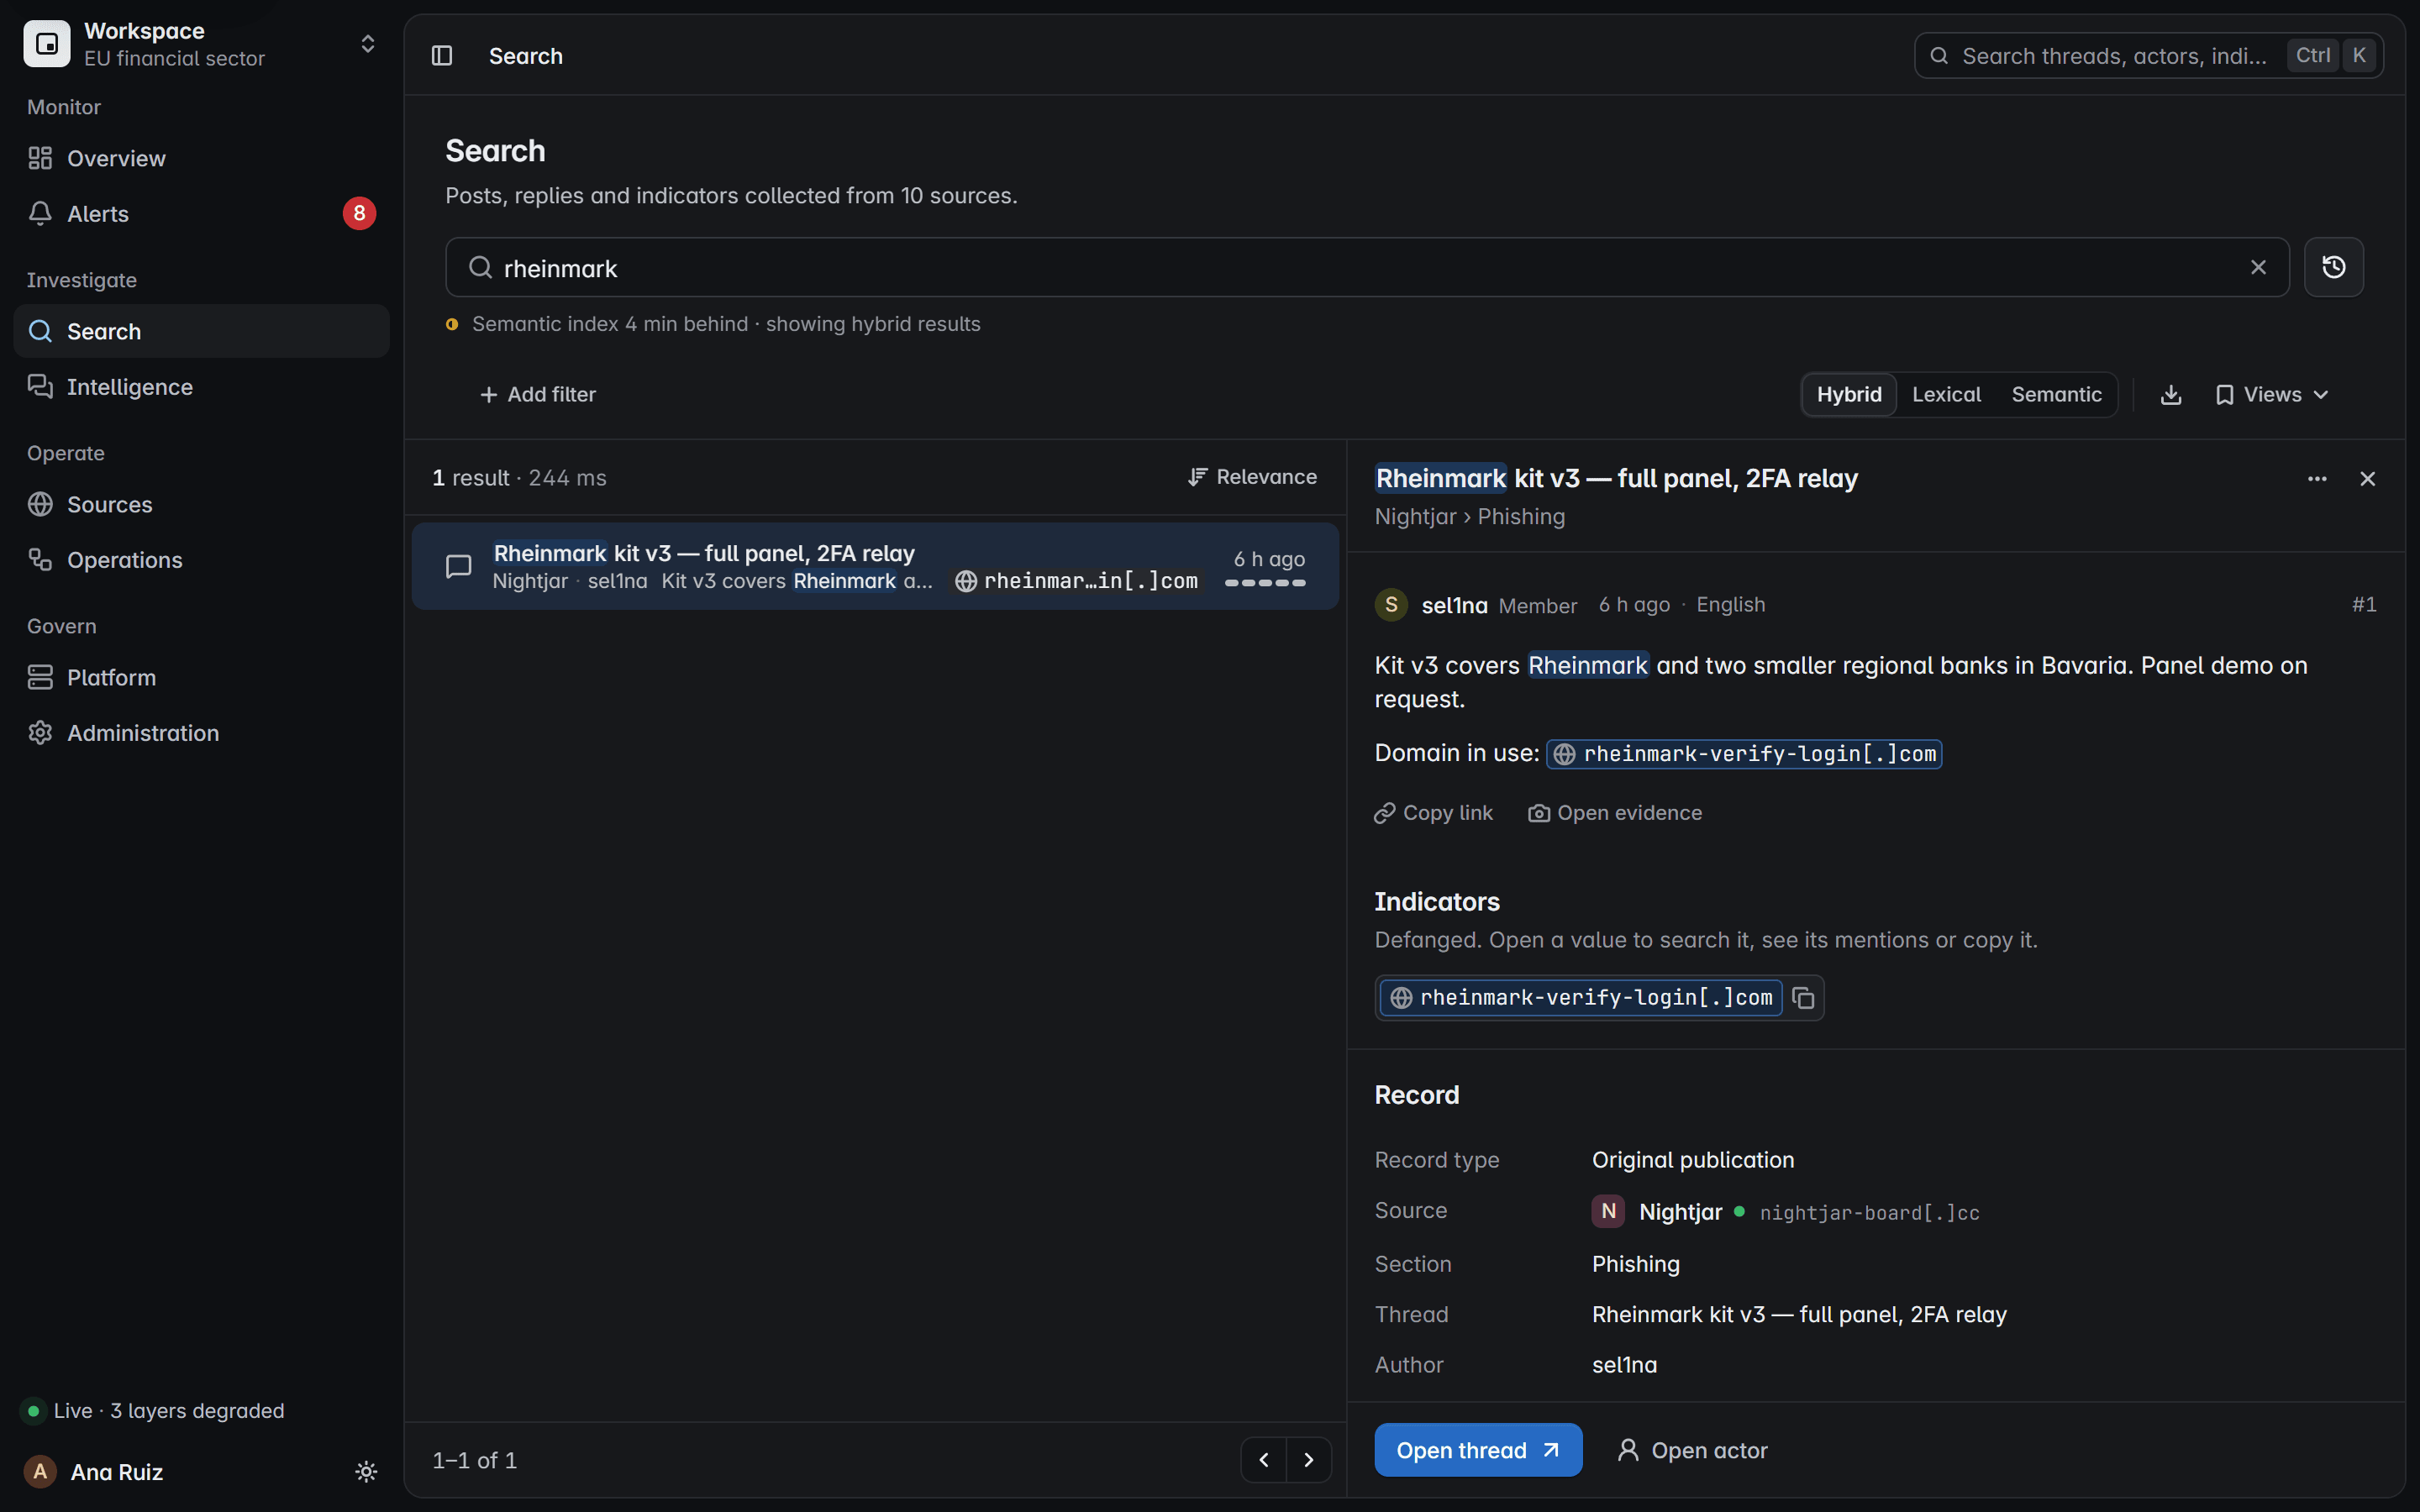
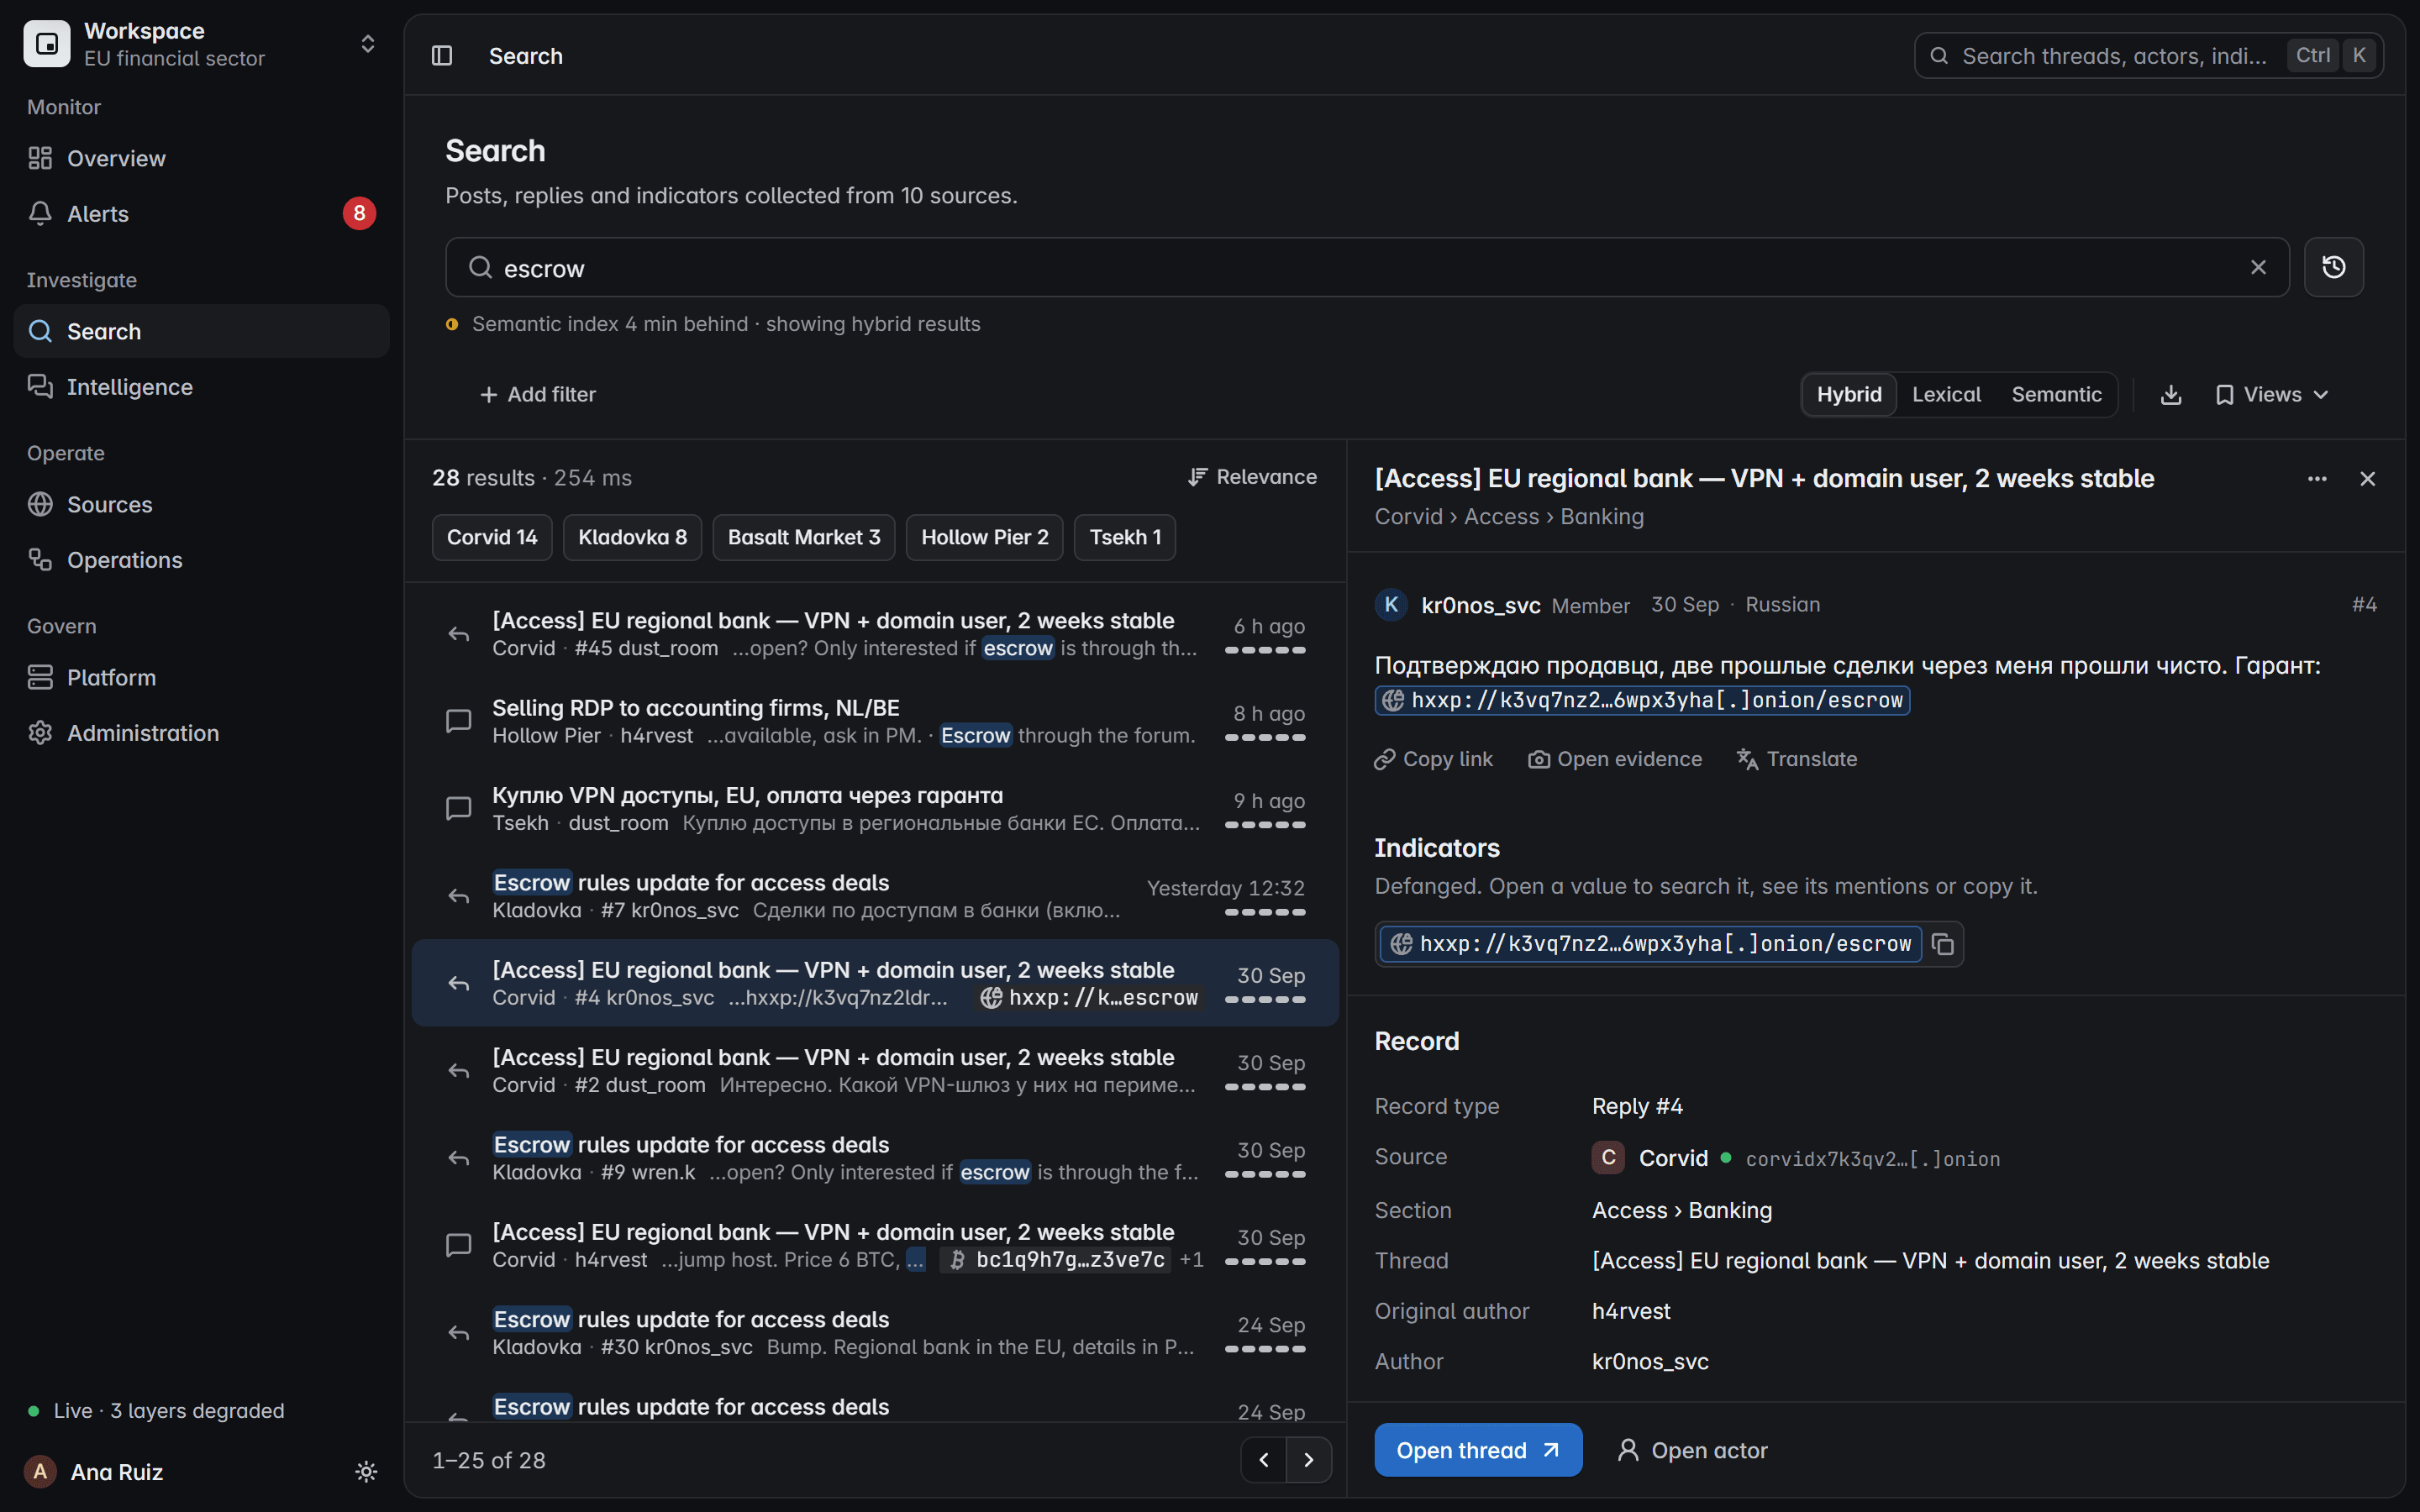
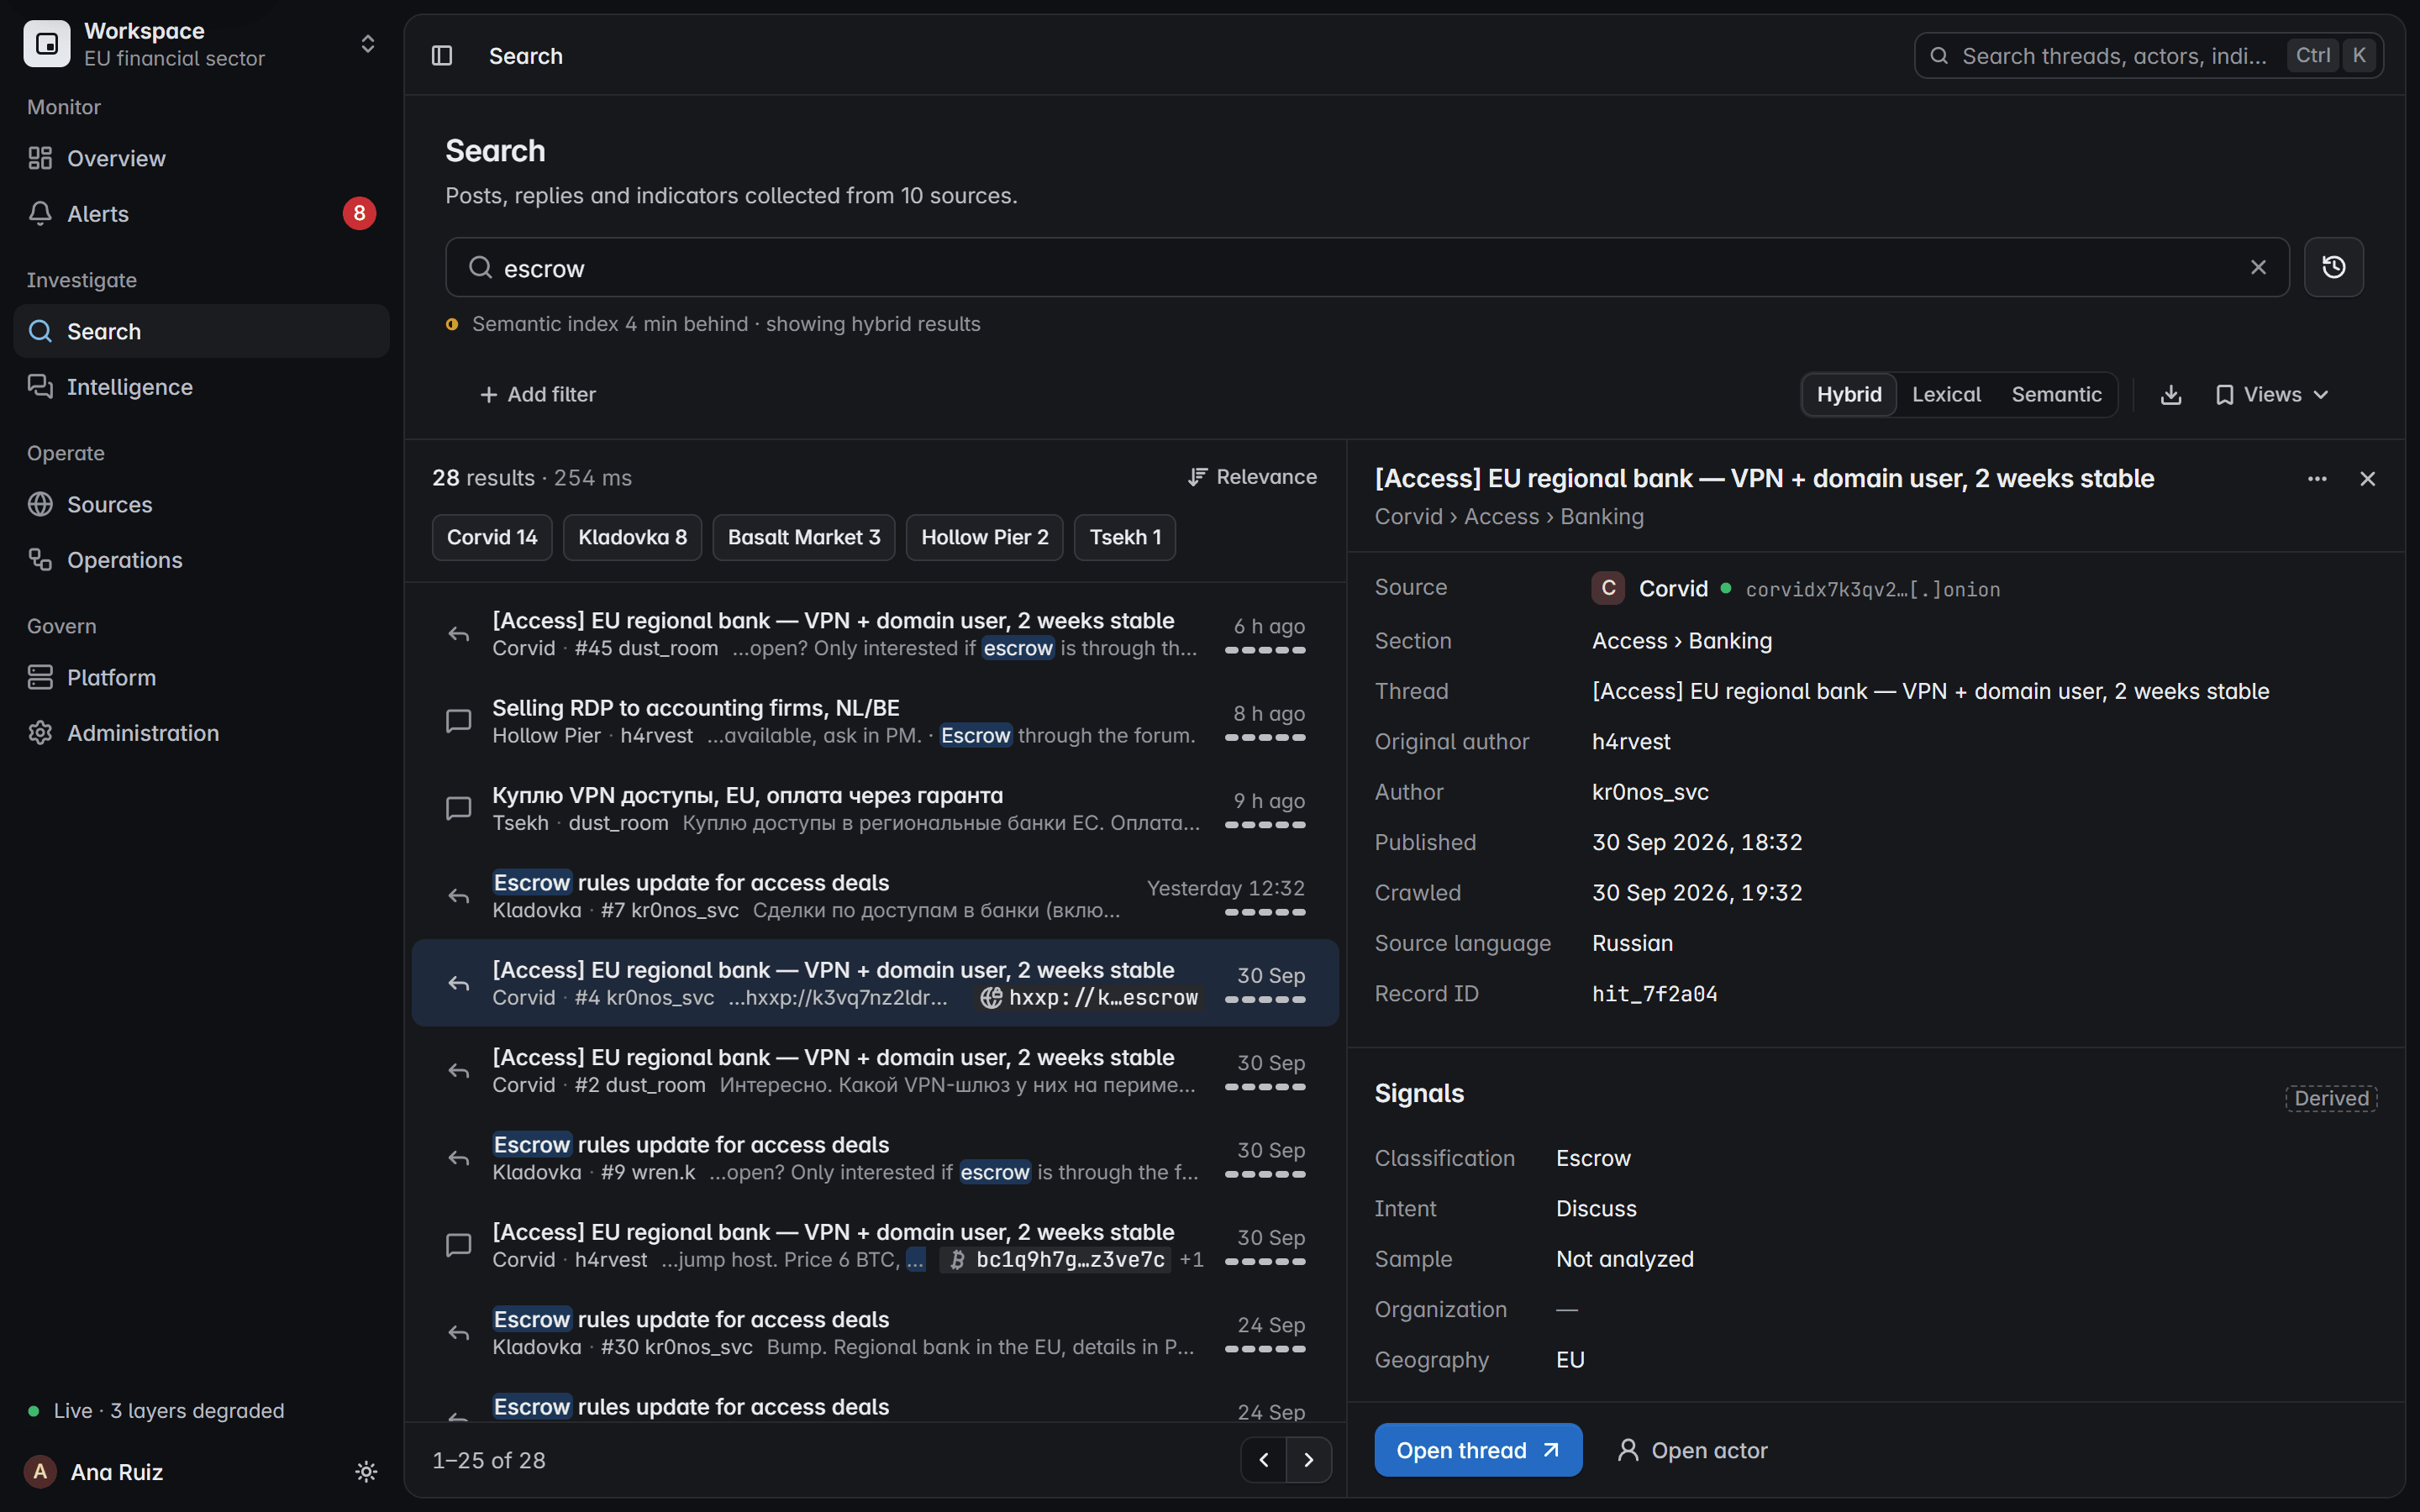
Cuando empieza un incidente, reconstruye la conversación desde el registro: el texto original, ambas horas, el historial del autor y la captura sellada.
La publicación en su idioma original, con los indicadores defangeados y la captura a un clic.
Publicado es la hora que muestra la fuente. Recogido es cuándo se capturó. Se guardan las dos.
Los alias, foros, rangos y fechas de alta del autor, tal como los muestra cada foro.
La evidencia sigue sellada, trazable y exportable, para que quien la reciba vea exactamente lo que viste tú.
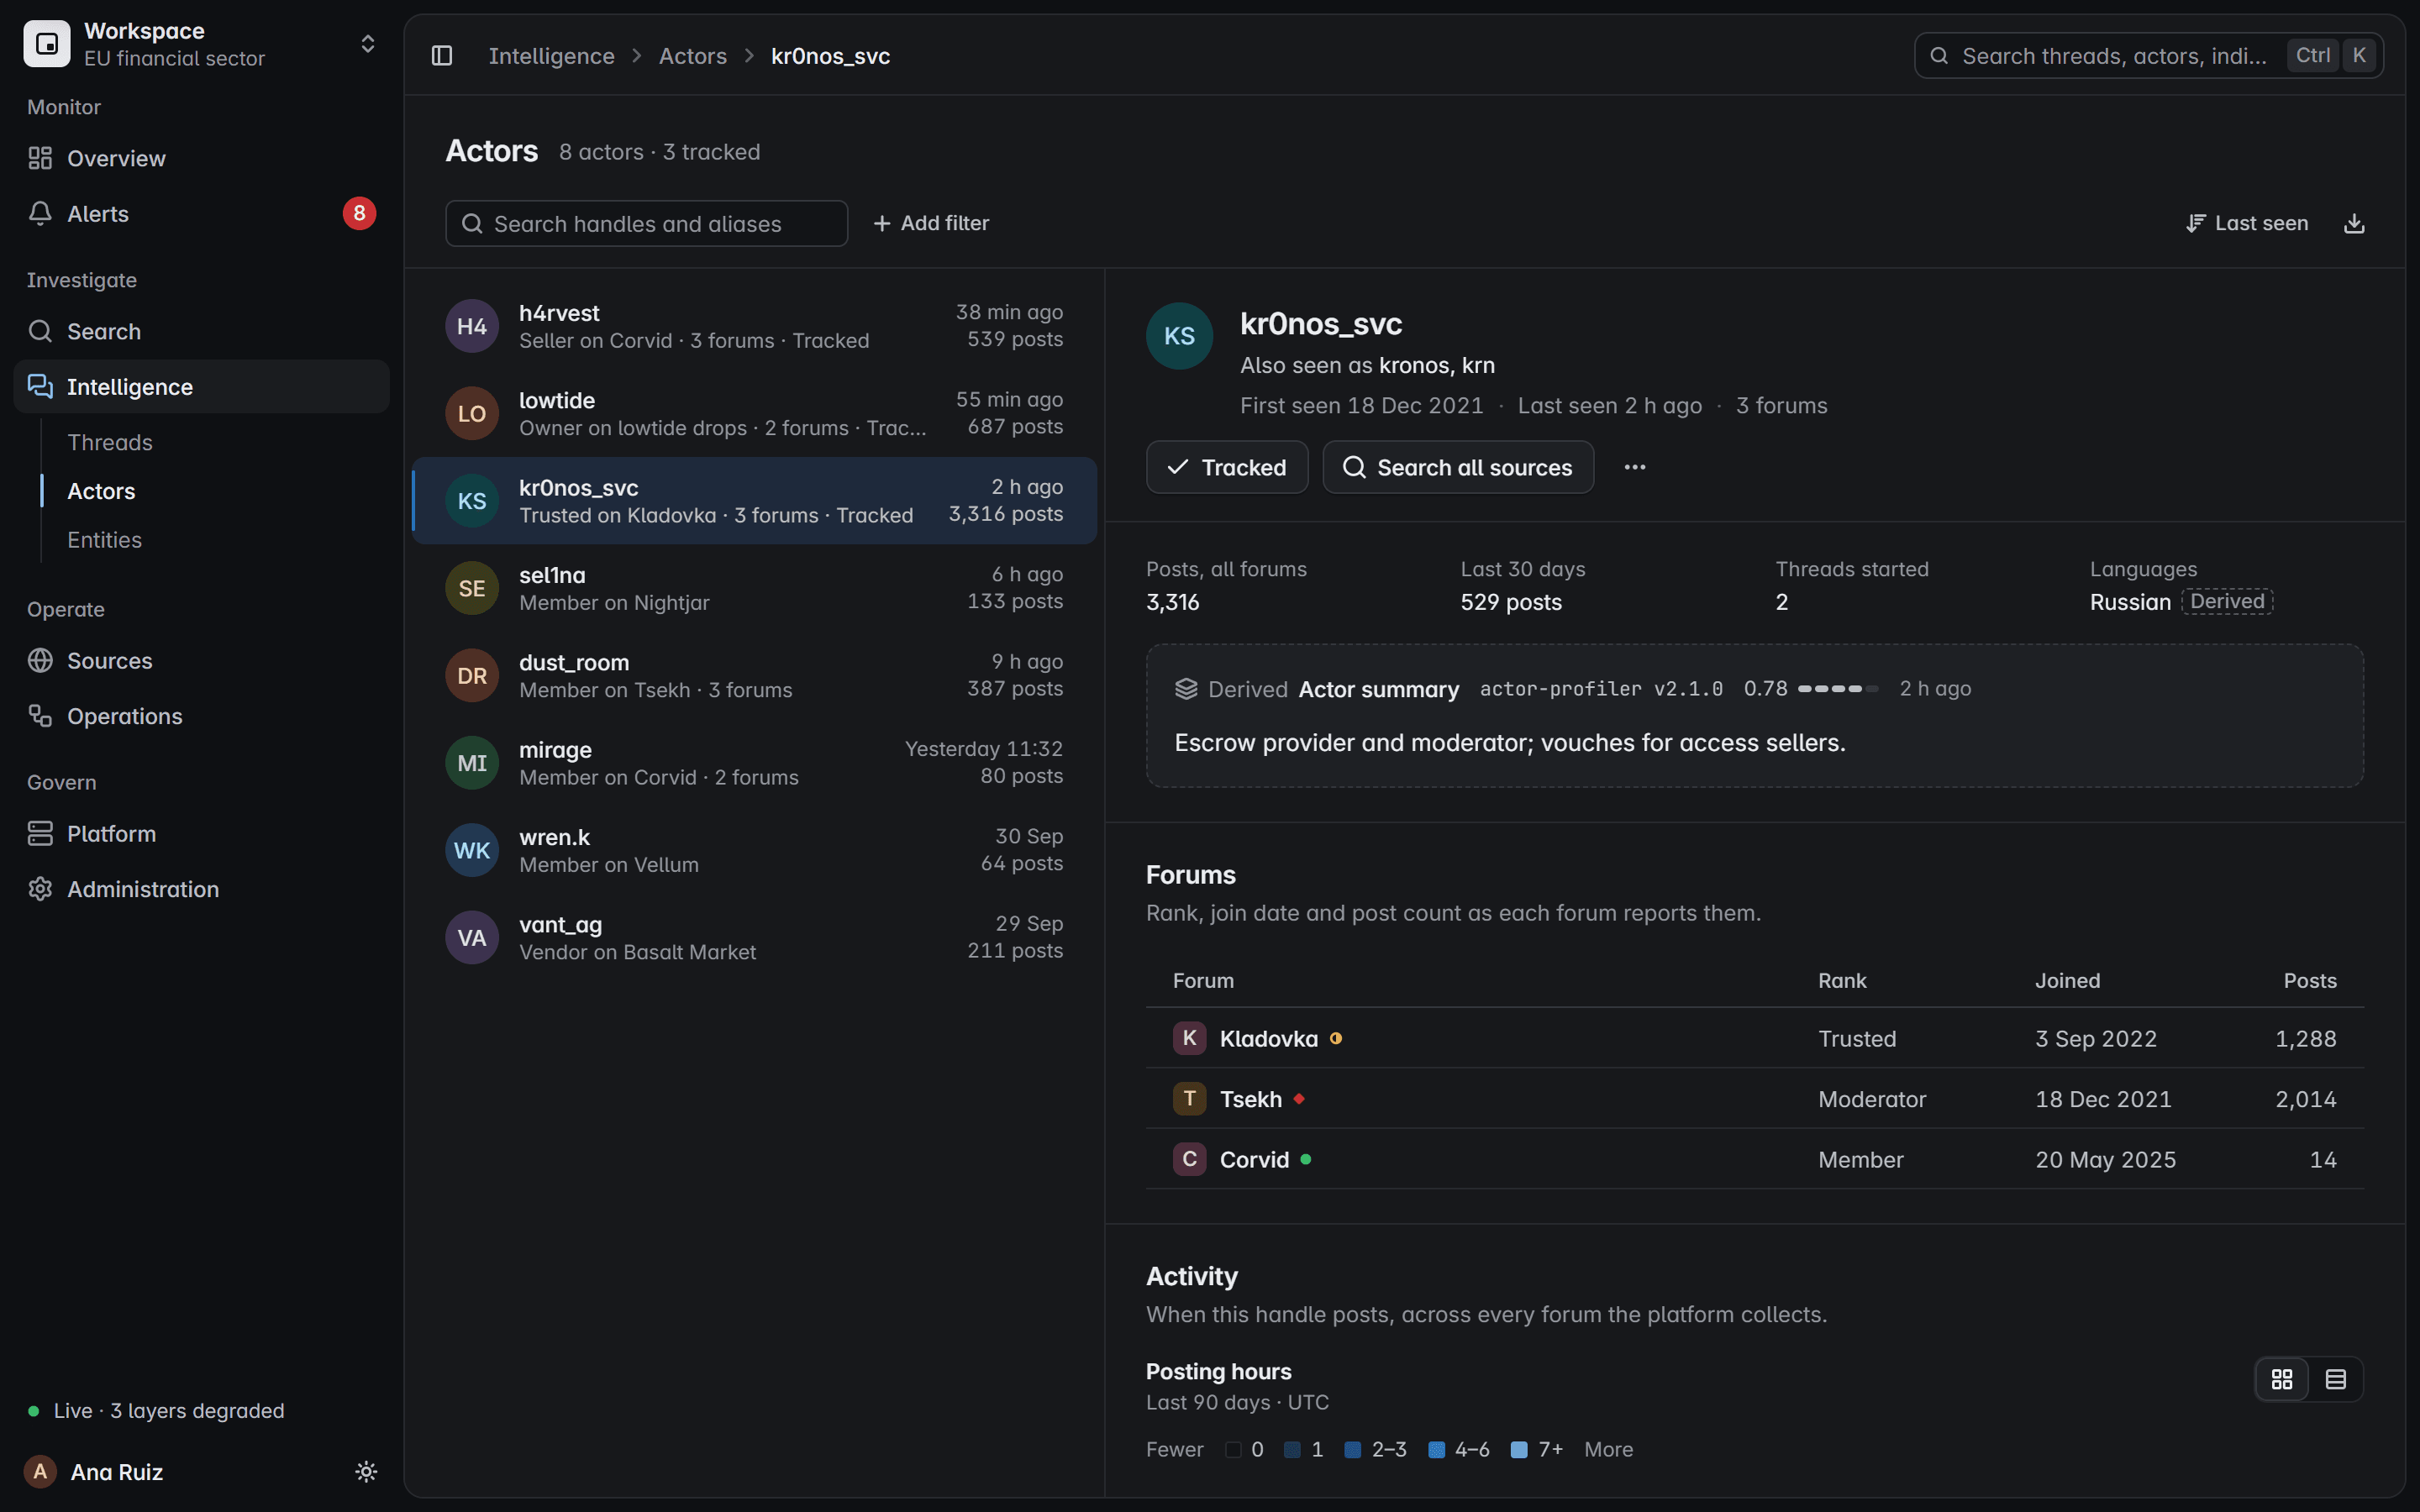
Pantalla del producto con datos ficticios
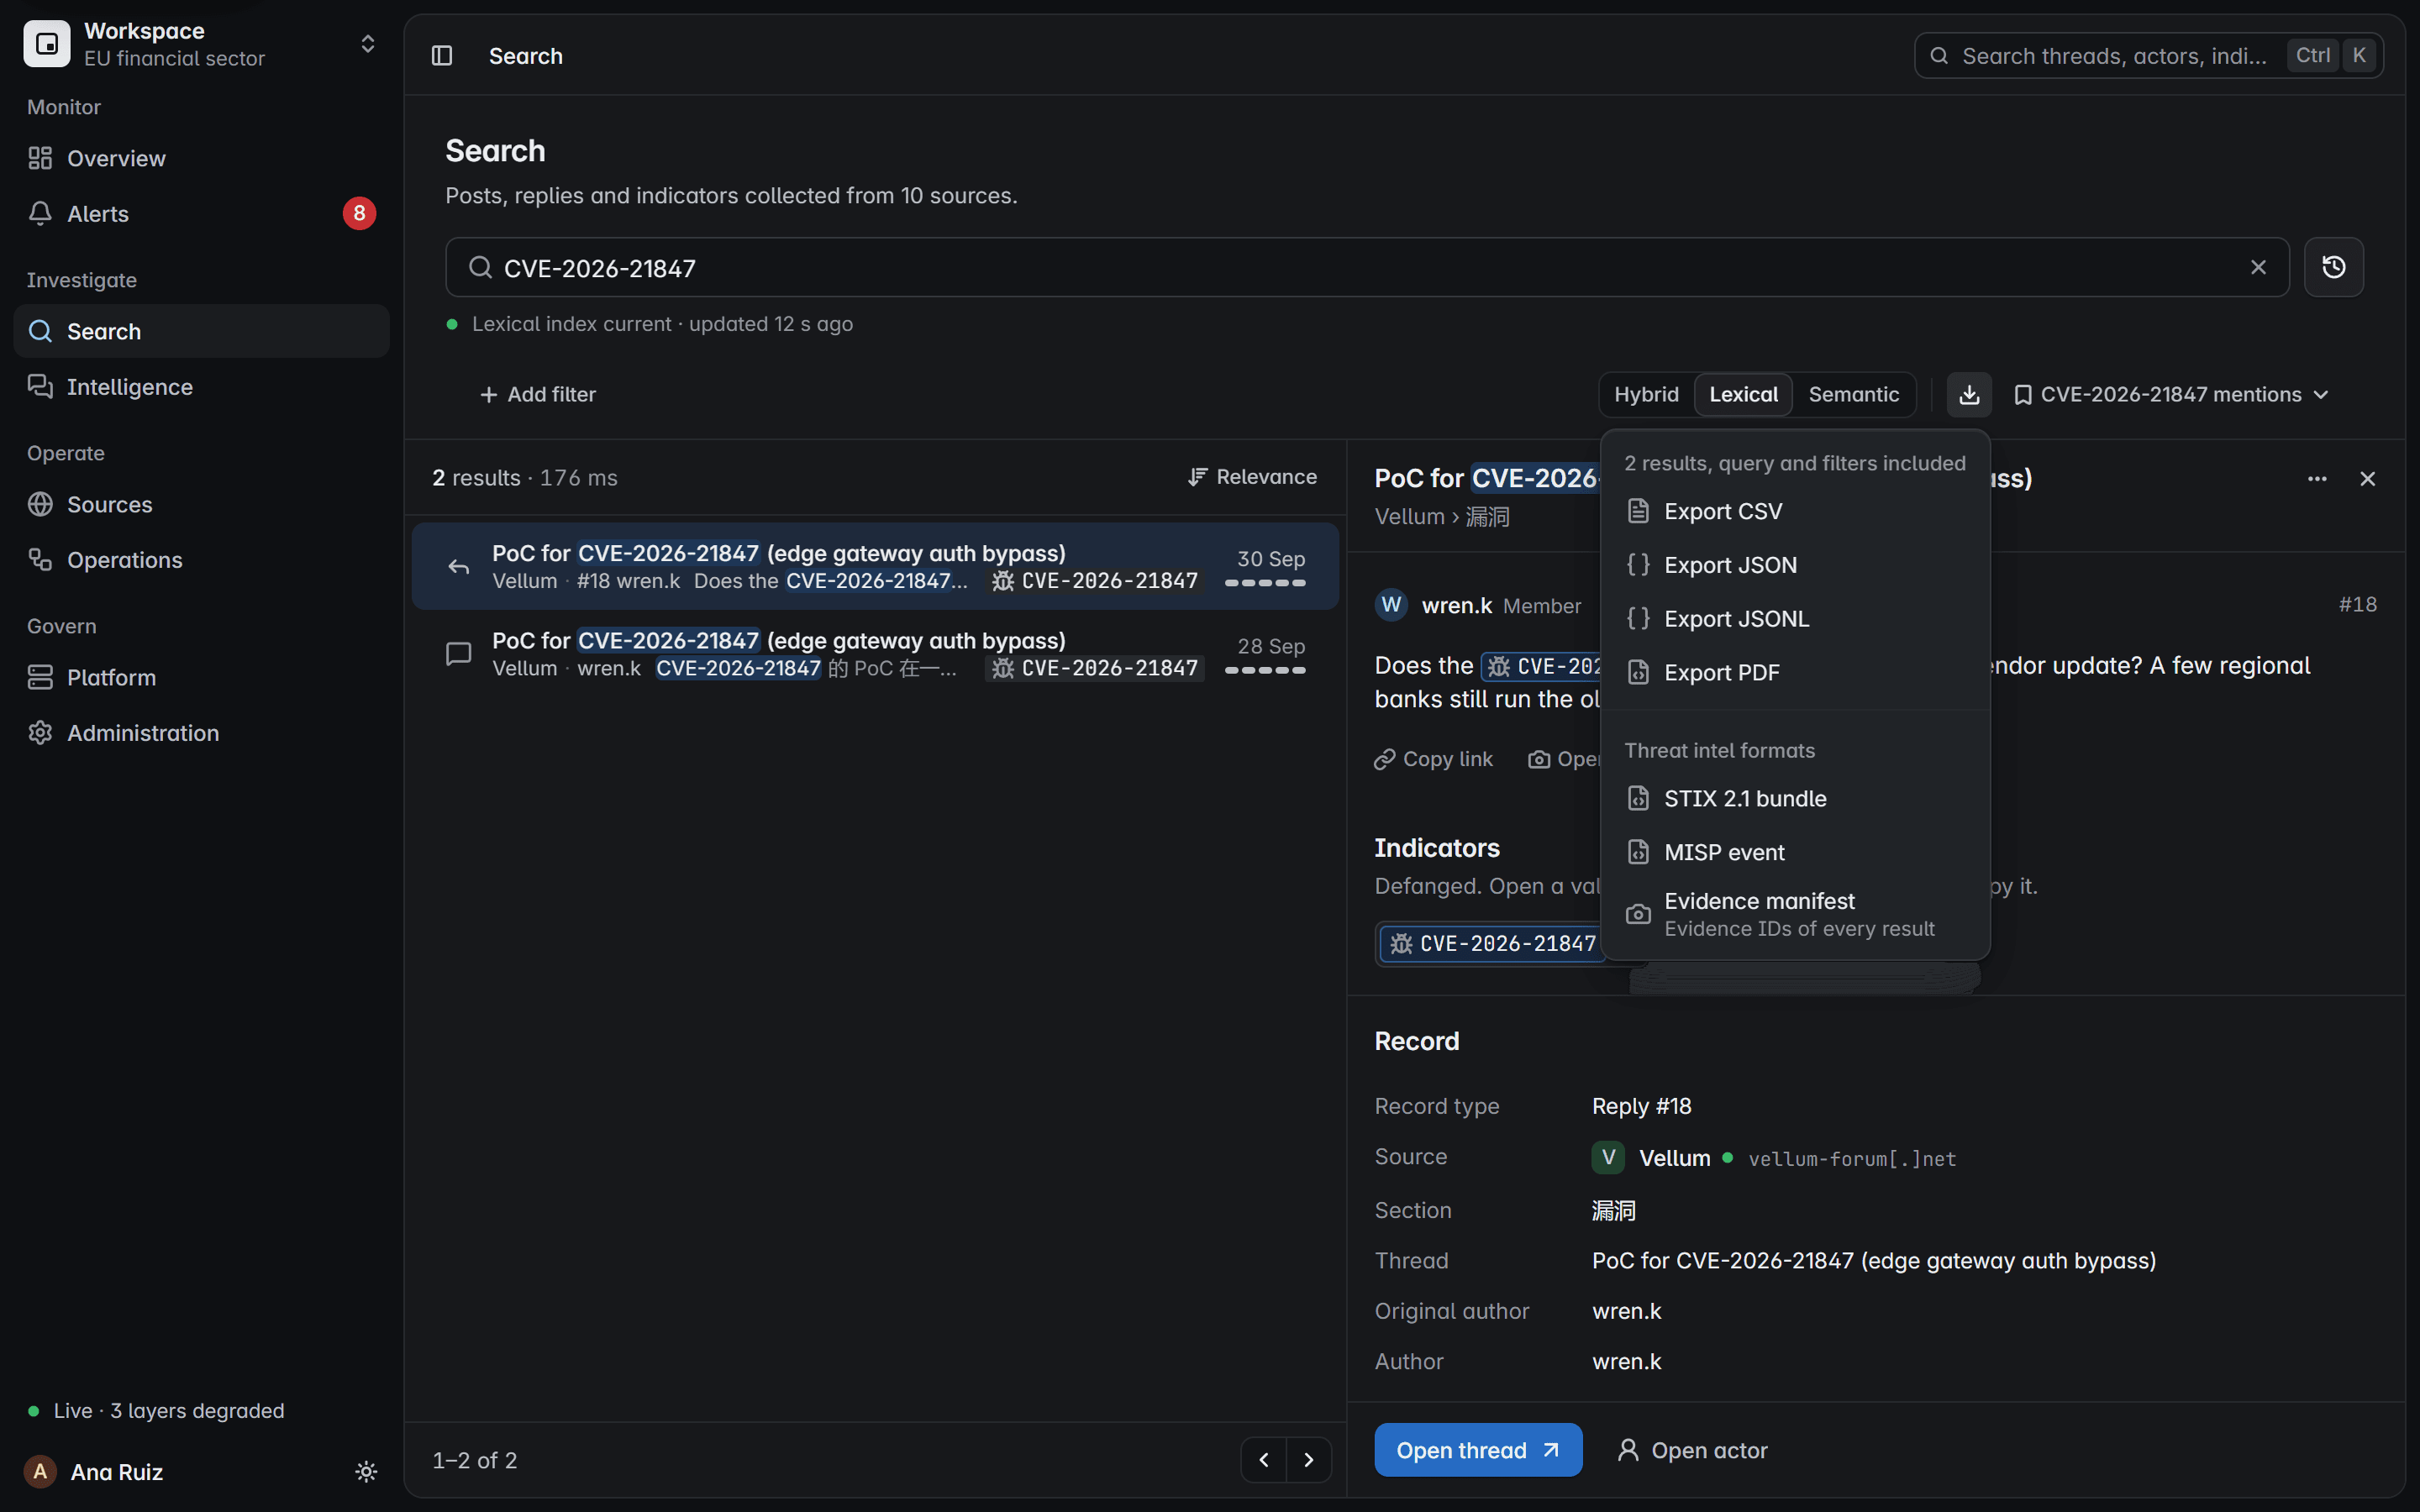
Añade proveedores y socios a una lista de vigilancia. Ventas de accesos, captación de internos y sitios de filtraciones que los nombran generan alertas.
Acceso remoto a dos asesorías contables, a la venta con garantía a través del foro.

Un actor que capta internos en empresas de telecomunicaciones y logística, ya en una lista de vigilancia.
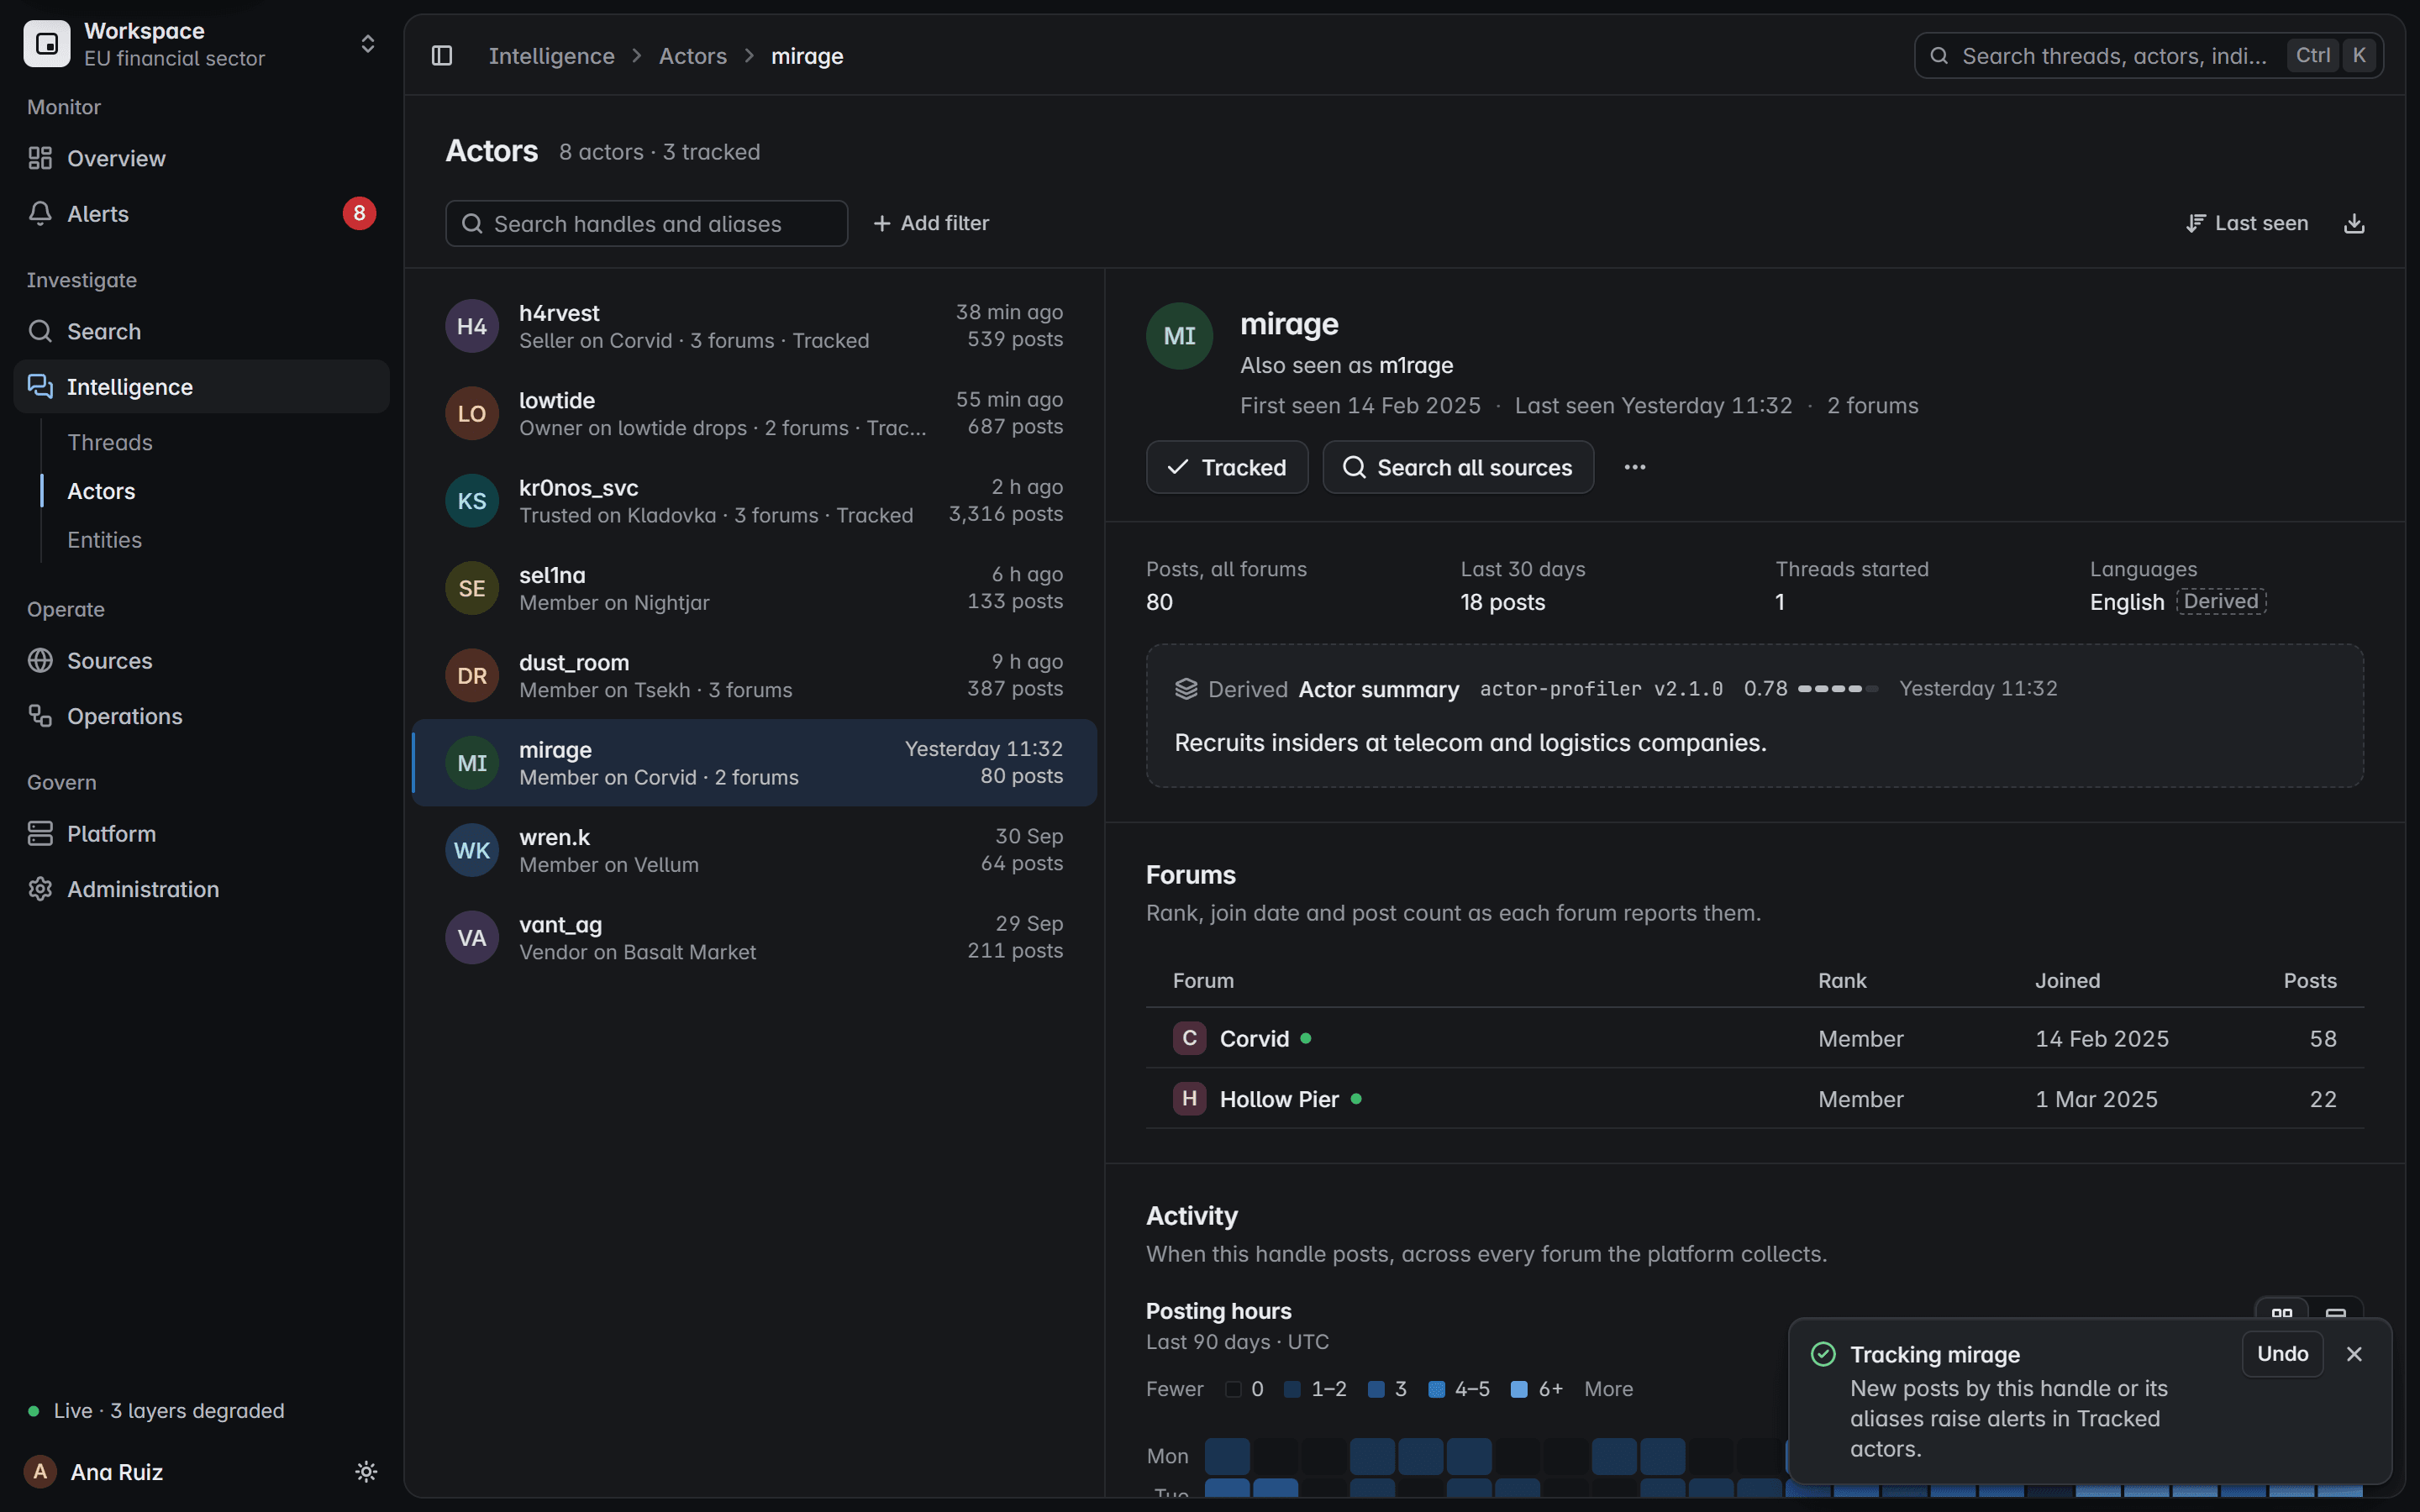
Publicaciones de víctimas de ransomware, seguidas desde la cuenta atrás hasta su retirada, sin descargar datos filtrados.
Monitorización de sitios de filtraciones de ransomwarePantalla del producto con datos ficticios
Cuéntanos qué necesitas. Te enseñaremos una captura en directo, desde el post hasta el registro sellado.
¿Prefieres el correo? Escríbenos a {{CONTACT_EMAIL}}.