Tu entorno, tus claves, tu evidencia.
Despliega {{PRODUCT_NAME}} con Kubernetes o Docker Compose en tu entorno, con inicio de sesión único, roles por espacio, auditoría completa y credenciales en tu almacén.
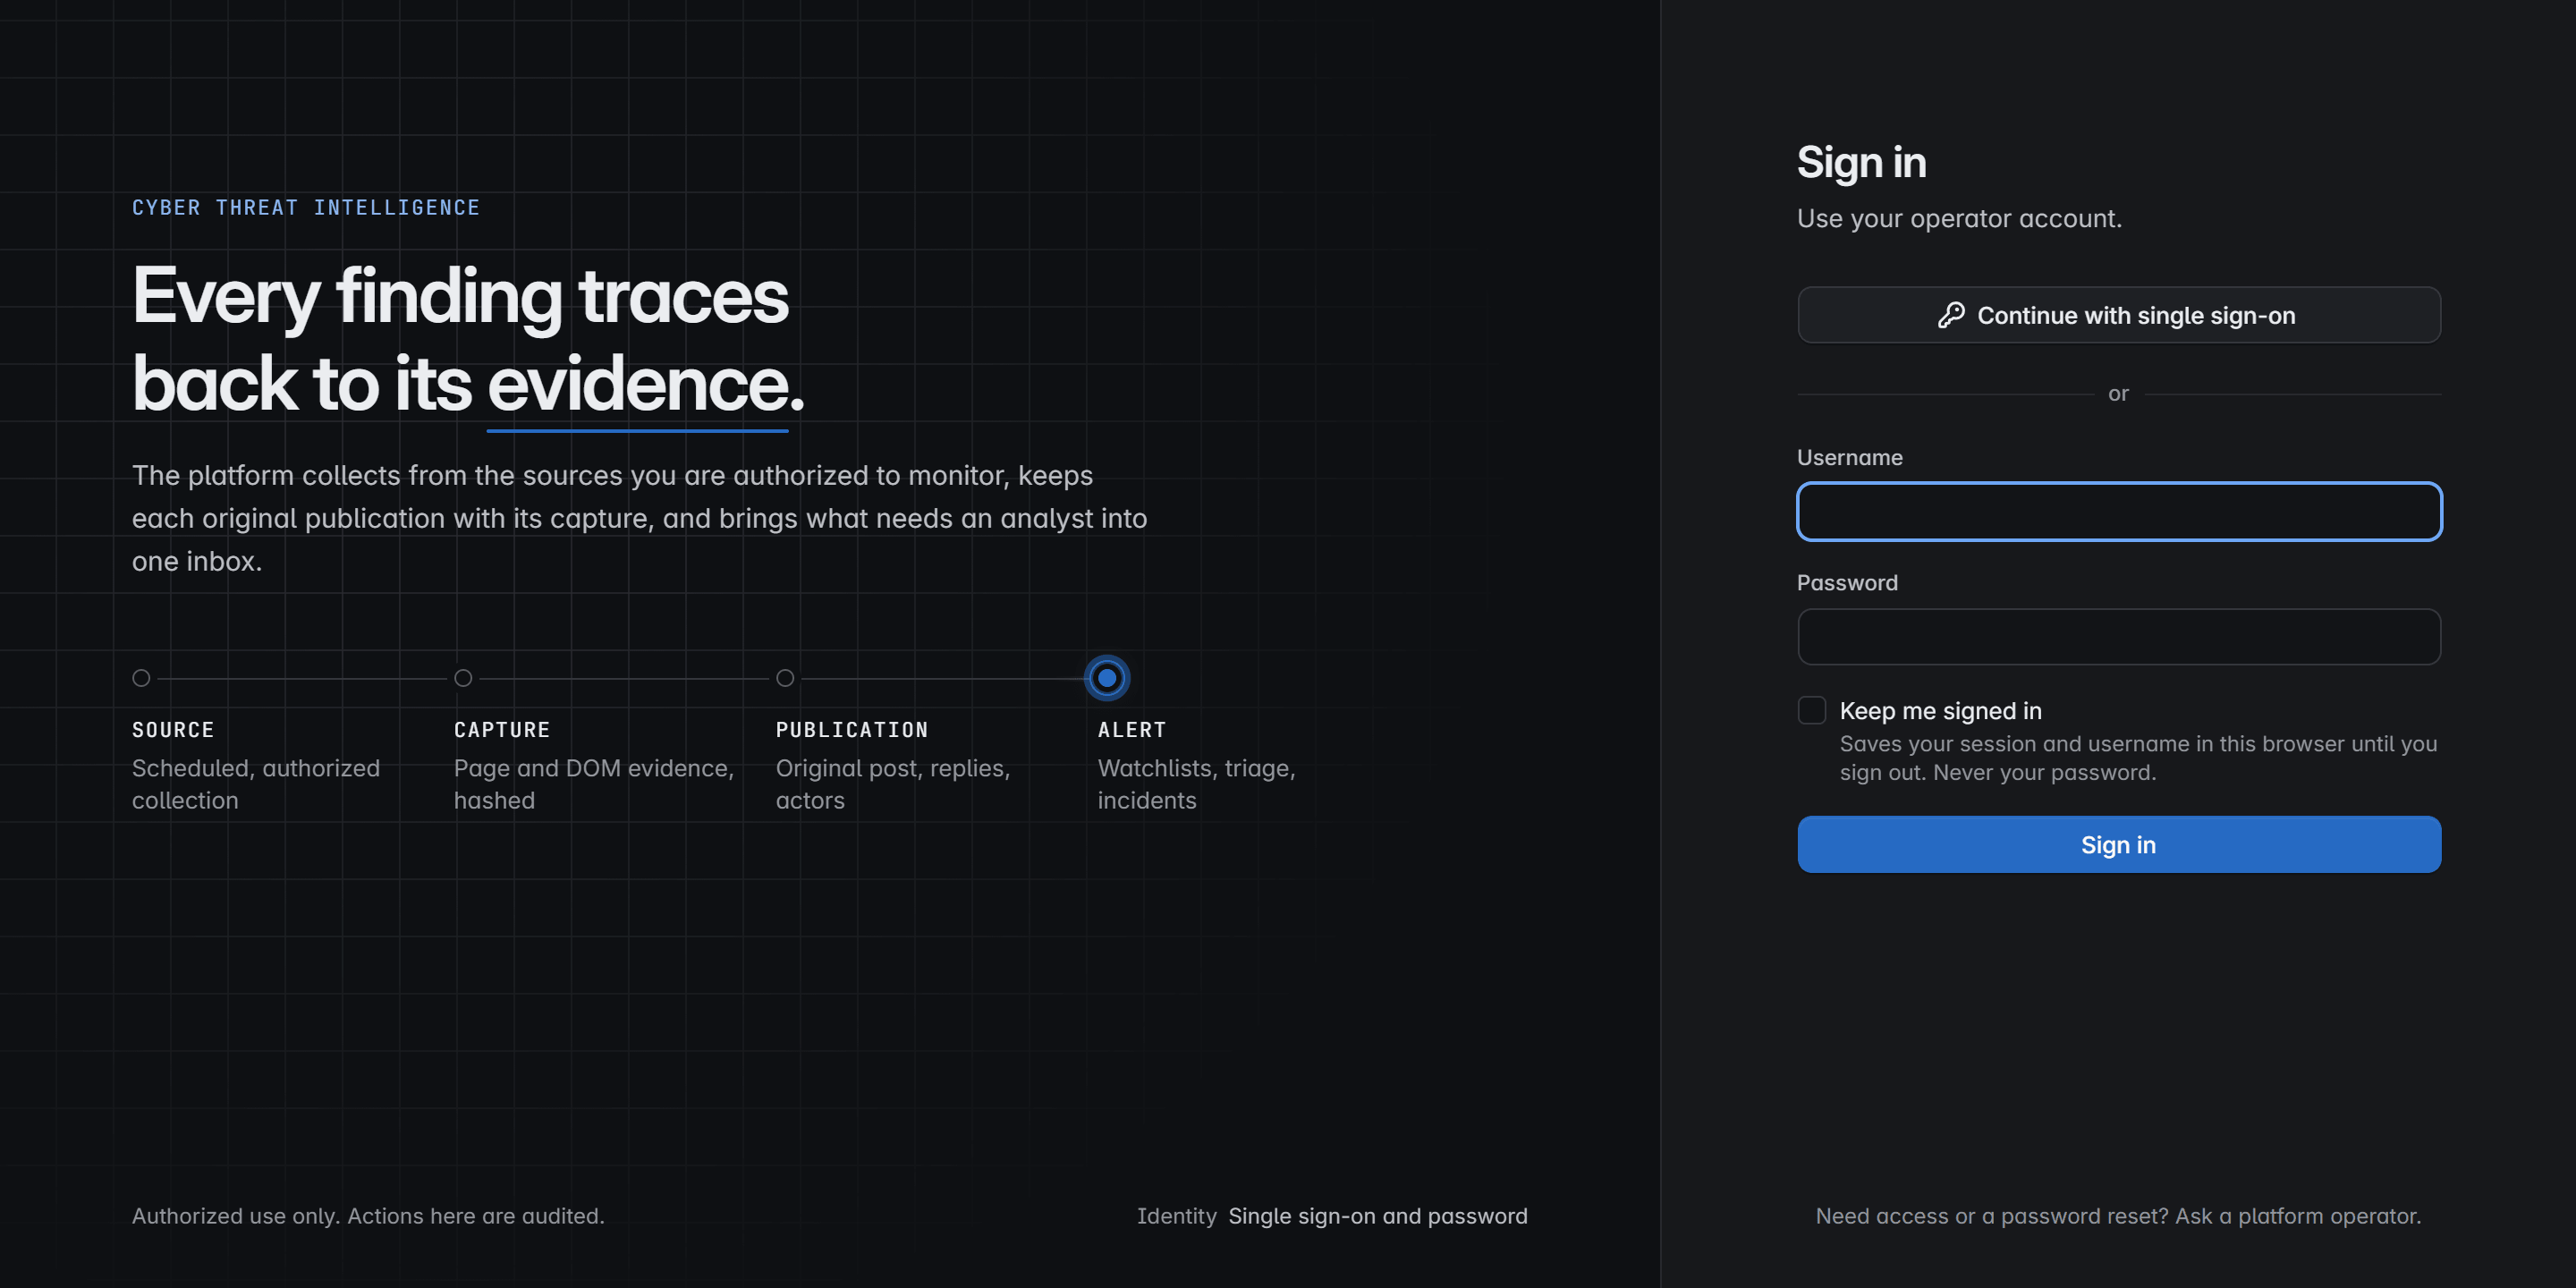
Desplegado en tu entorno, no en el nuestro.
{{PRODUCT_NAME}} se instala con Kubernetes o Docker Compose y se conecta a tu proveedor de identidad, almacén, almacenamiento y modelos.
El perímetro es tuyo
Instálalo con manifiestos de Kubernetes, un chart de Helm o Docker Compose, en infraestructura que tú controlas.
Tus servicios, por referencia
Apúntalo a tu proveedor de identidad, almacén de secretos, base de datos, almacenamiento de objetos y servidor de modelos. Las credenciales no se mueven.
Una única salida, gobernada
El tráfico saliente se deniega por defecto. La recolección llega a las fuentes solo por los perfiles de salida que permite cada espacio.
Tu entornoKubernetes o Docker Compose
- Recolección
- Evidencia
- Análisis
- Búsqueda
- Alertas
Tráfico saliente denegado por defecto
Perfiles de salidaElegidos por fuente
- Tor
- VPN
- Proxy
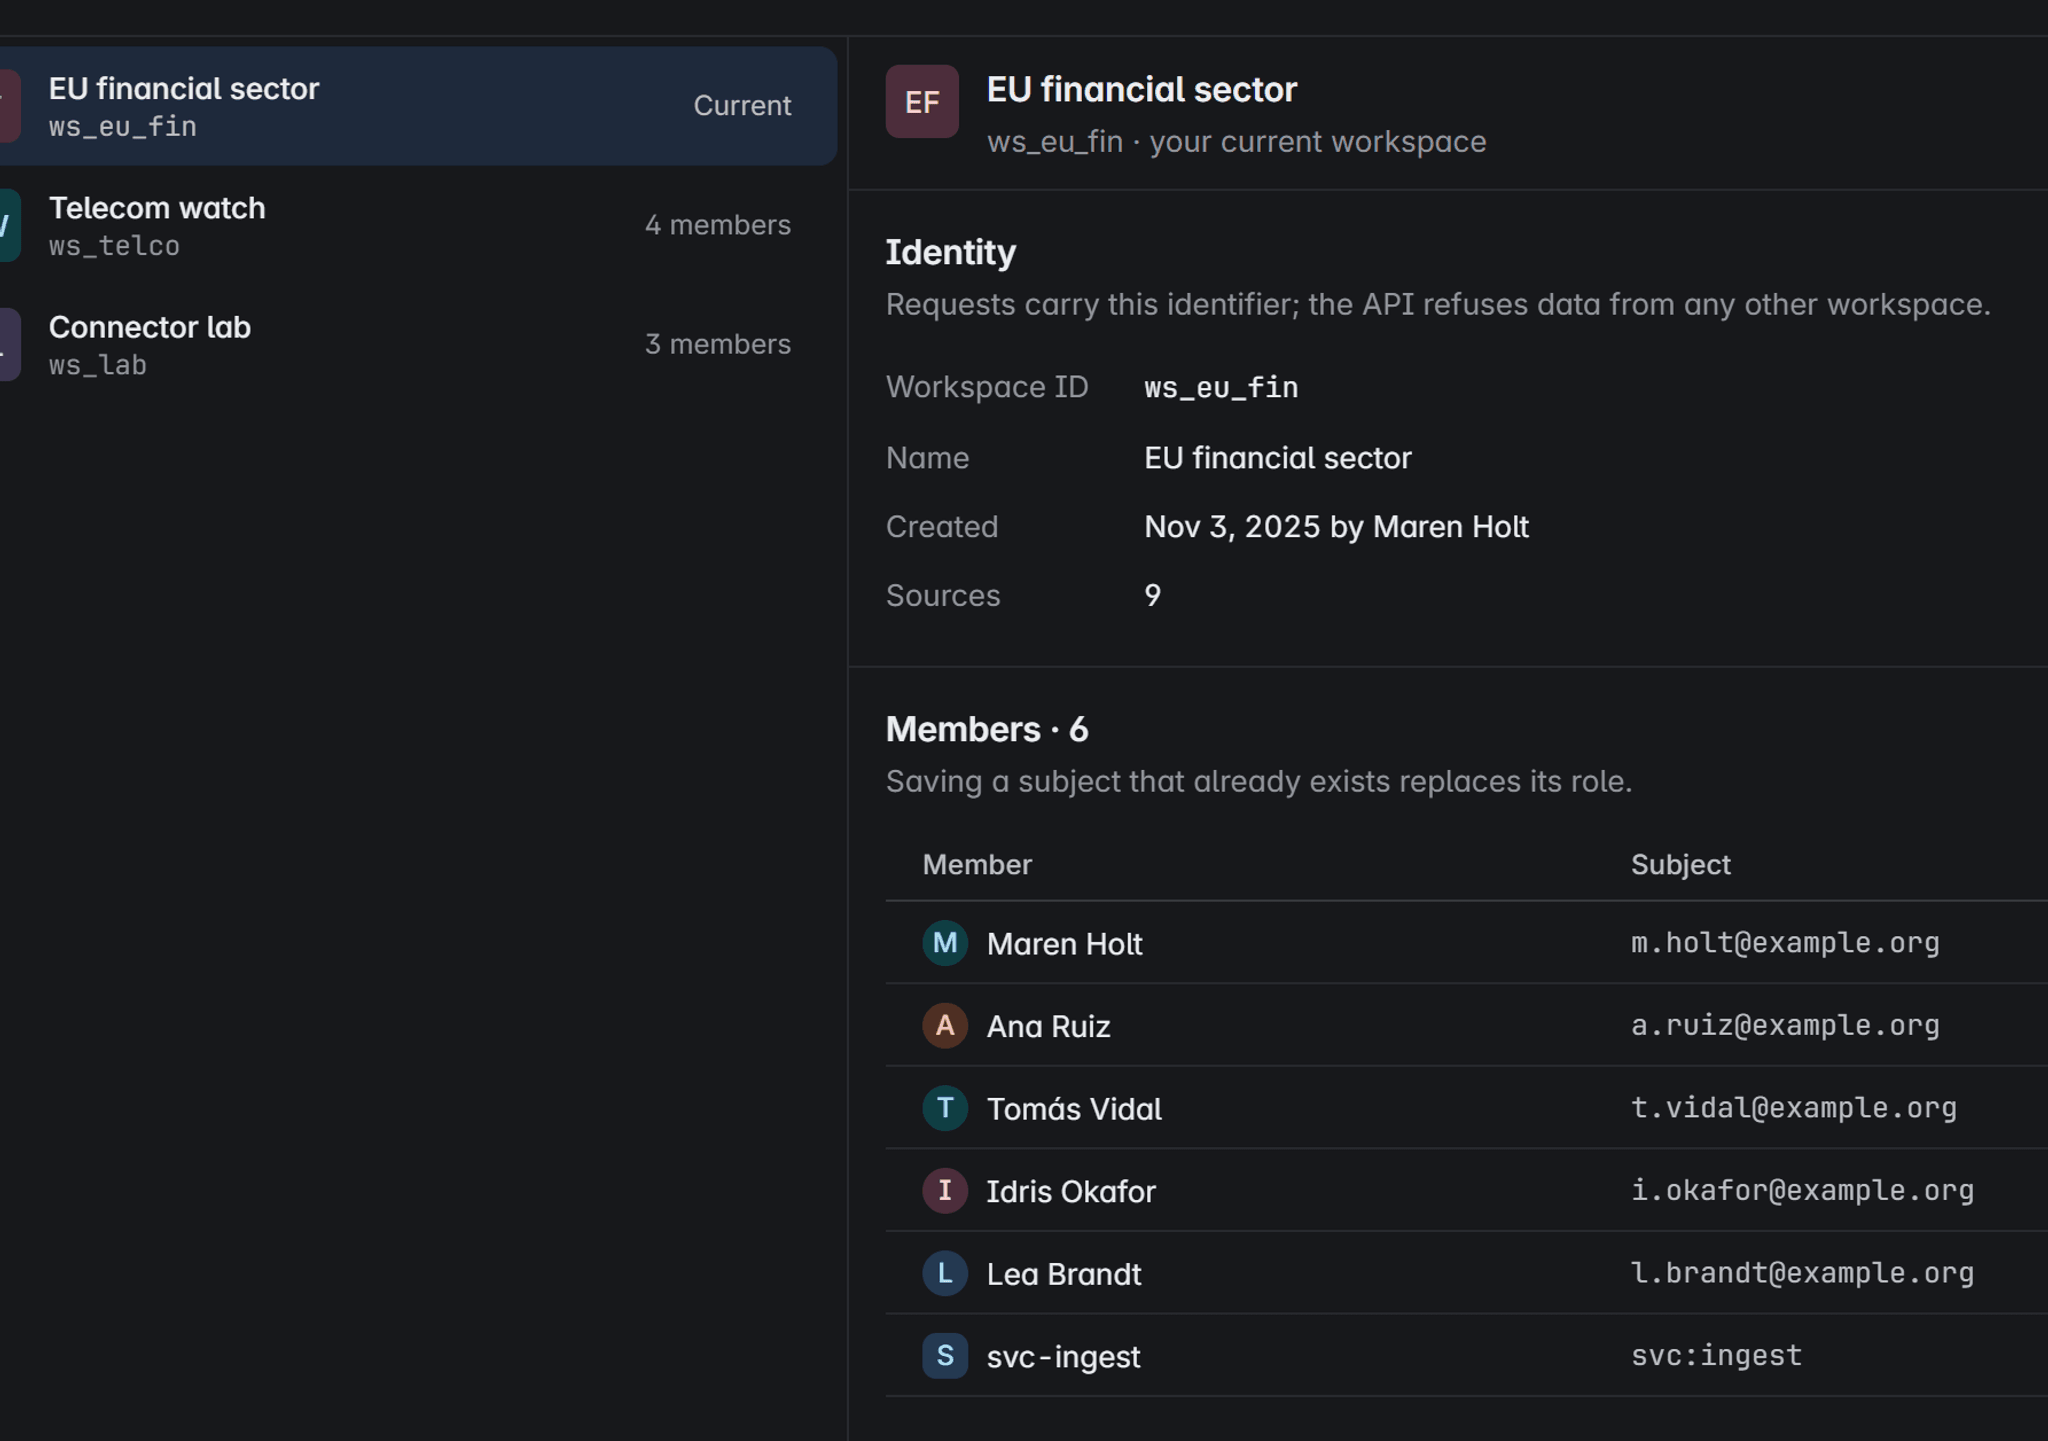
Acceso según el rol, en cada espacio.
Las personas entran con tu proveedor de identidad. Cada espacio aísla sus fuentes, alertas y evidencias, y cada miembro tiene un rol en él.
Los espacios separan equipos
Cada petición lleva su espacio de trabajo. La API rechaza datos de cualquier otro, así equipos y clientes nunca ven la evidencia ajena.

Los miembros vienen de tu proveedor
Añade a una persona por el identificador que emite tu proveedor, elige un rol y da un motivo. El cambio queda registrado con tu nombre.
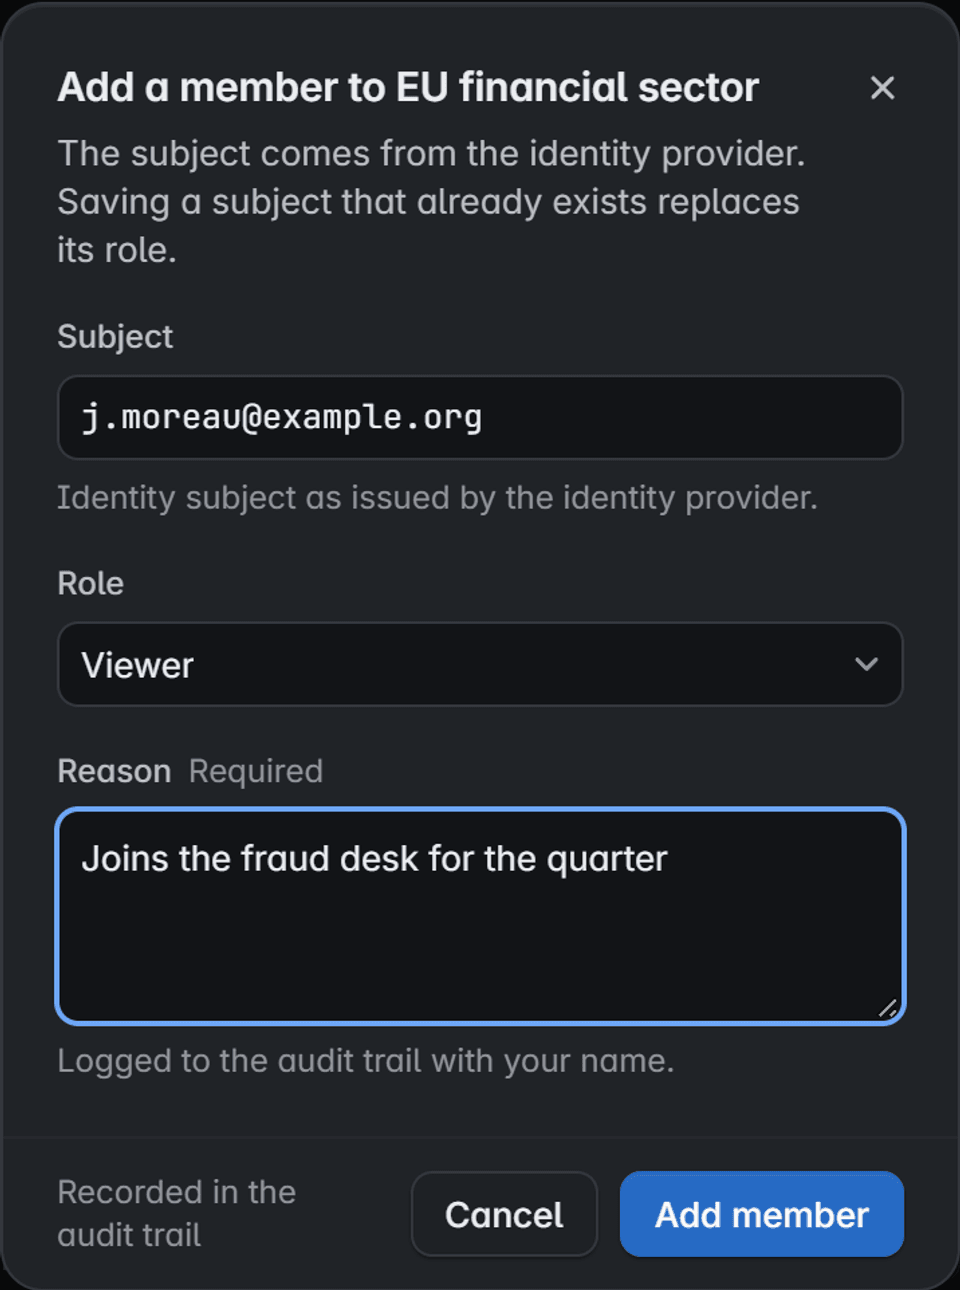
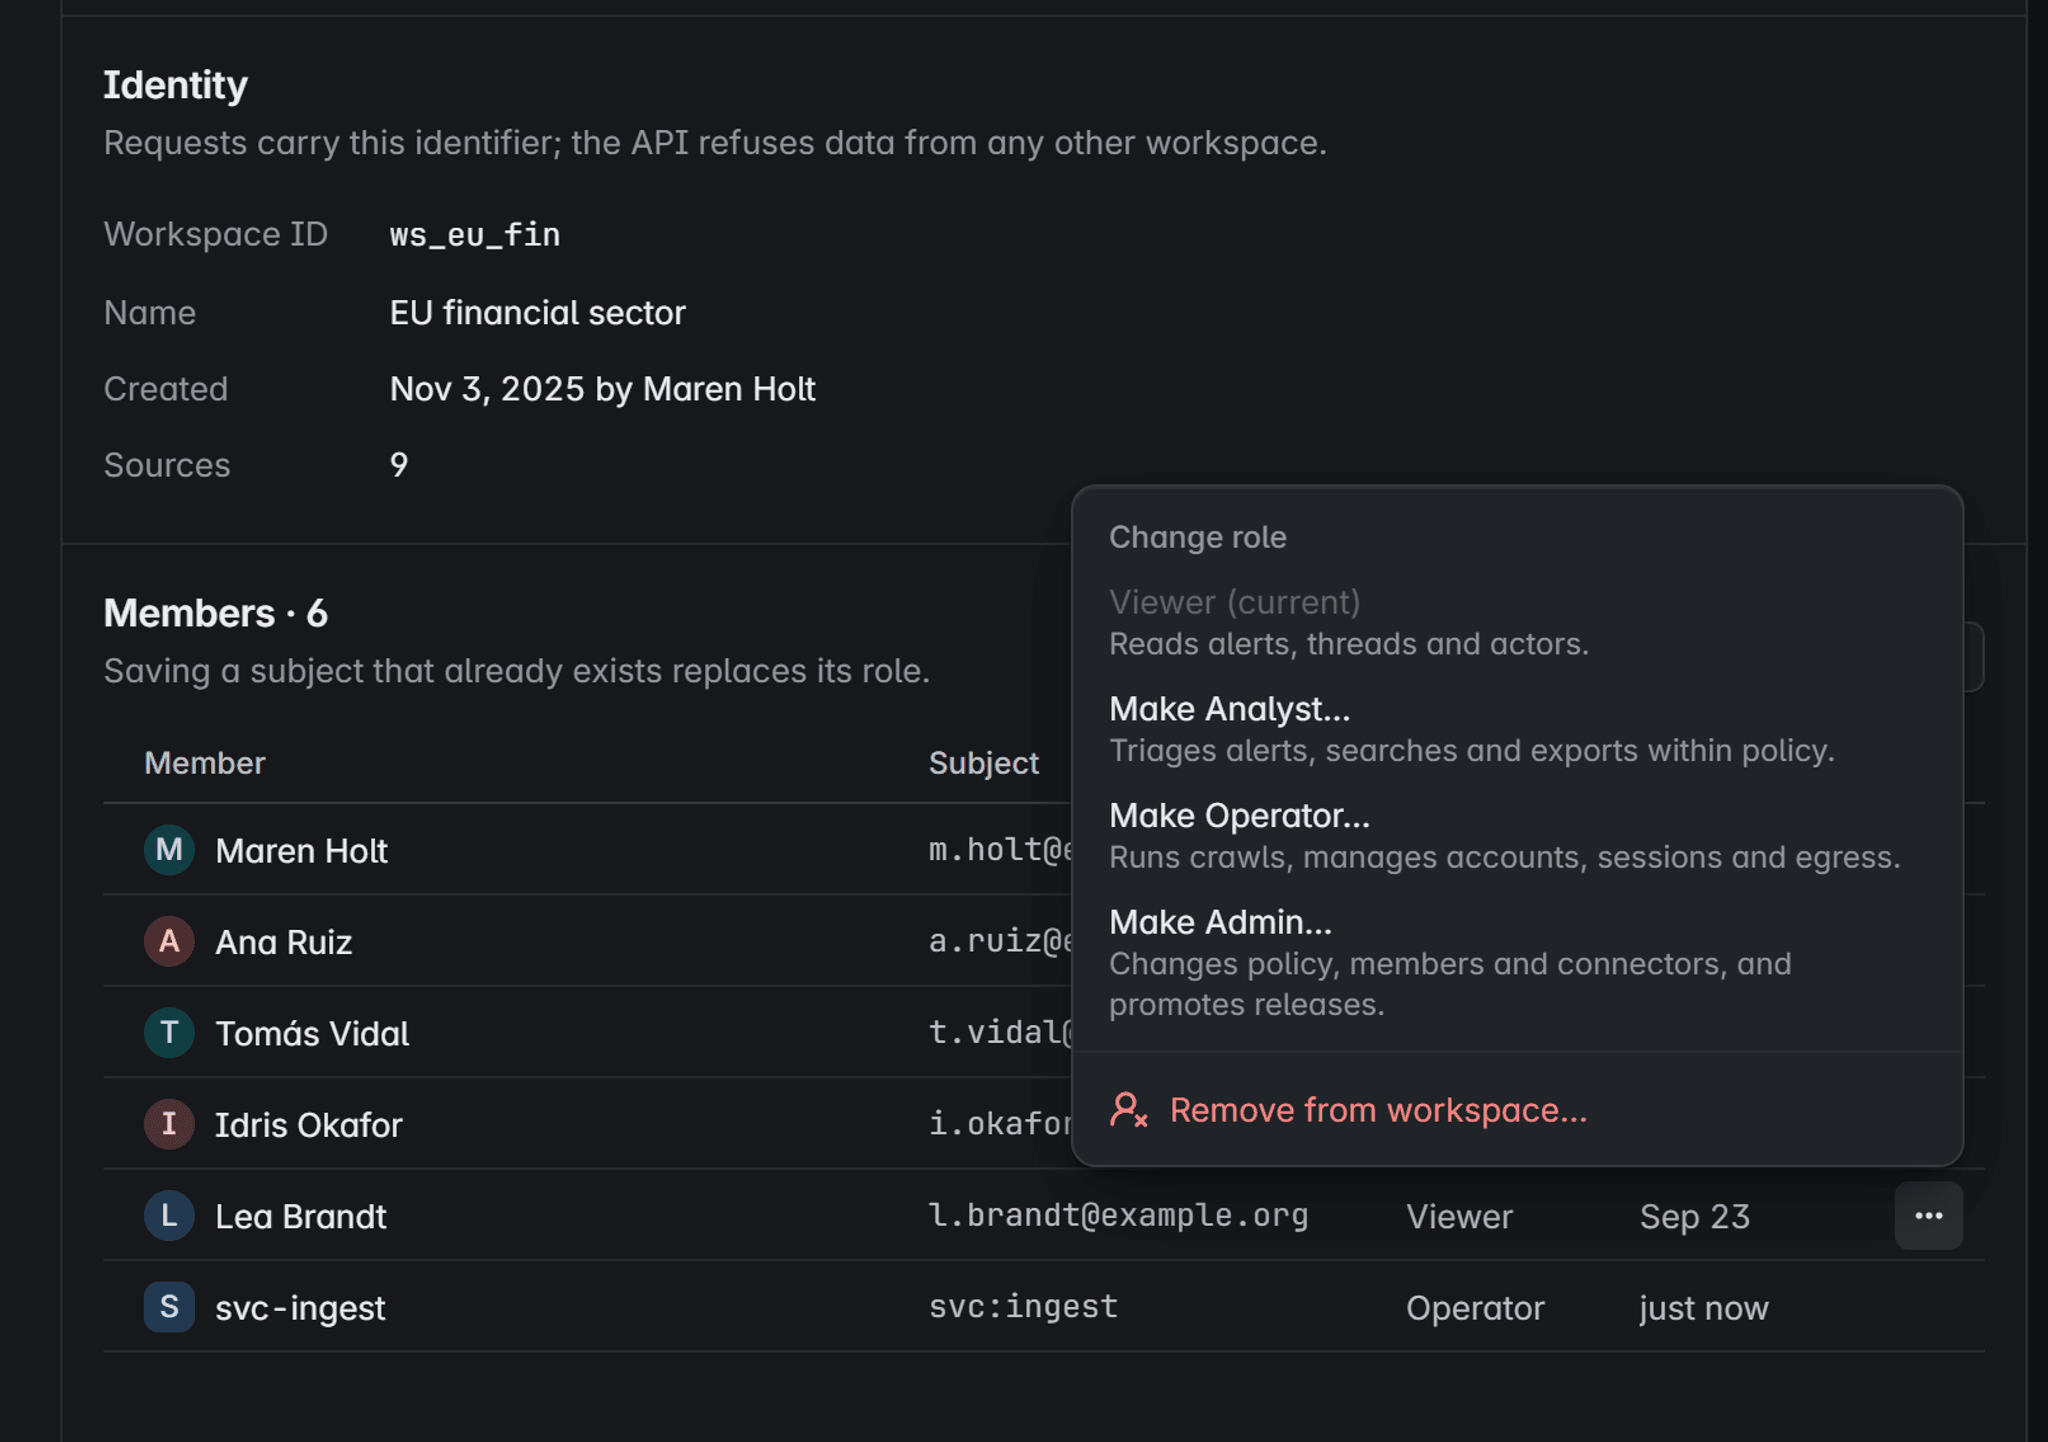
Cuatro roles, nada implícito
Los lectores consultan. Los analistas clasifican, buscan y exportan dentro de la política. Los operadores recolectan. Los administradores cambian política y miembros.
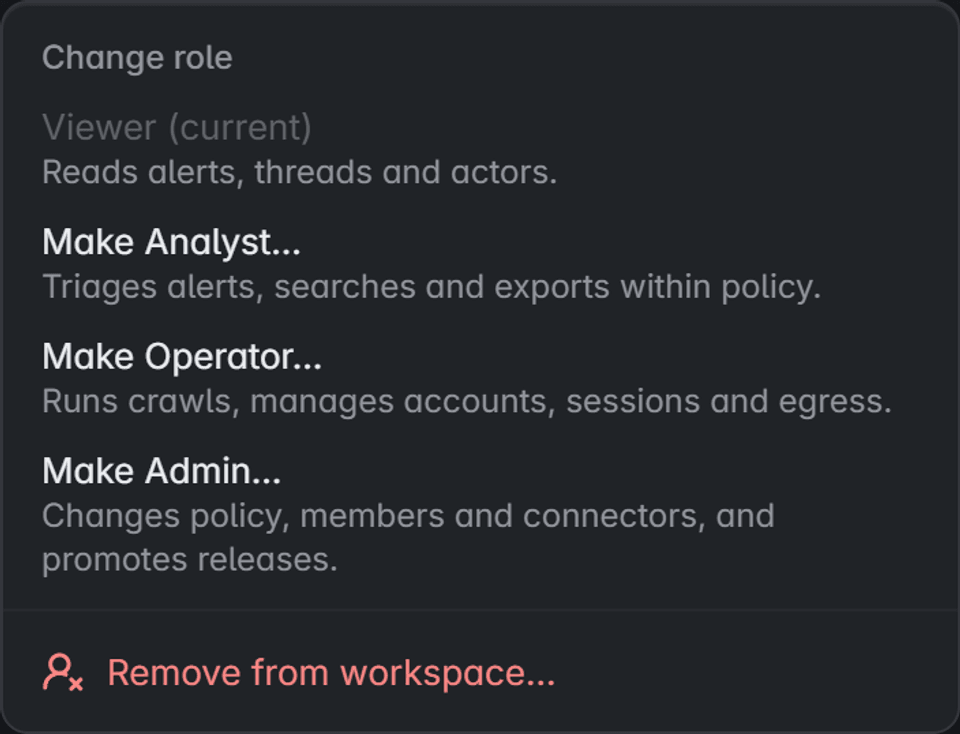
Cada cambio lleva un motivo
Cambiar un rol o quitar a un miembro pide un motivo y queda en el registro de auditoría. Las acciones pasadas siguen atribuidas.
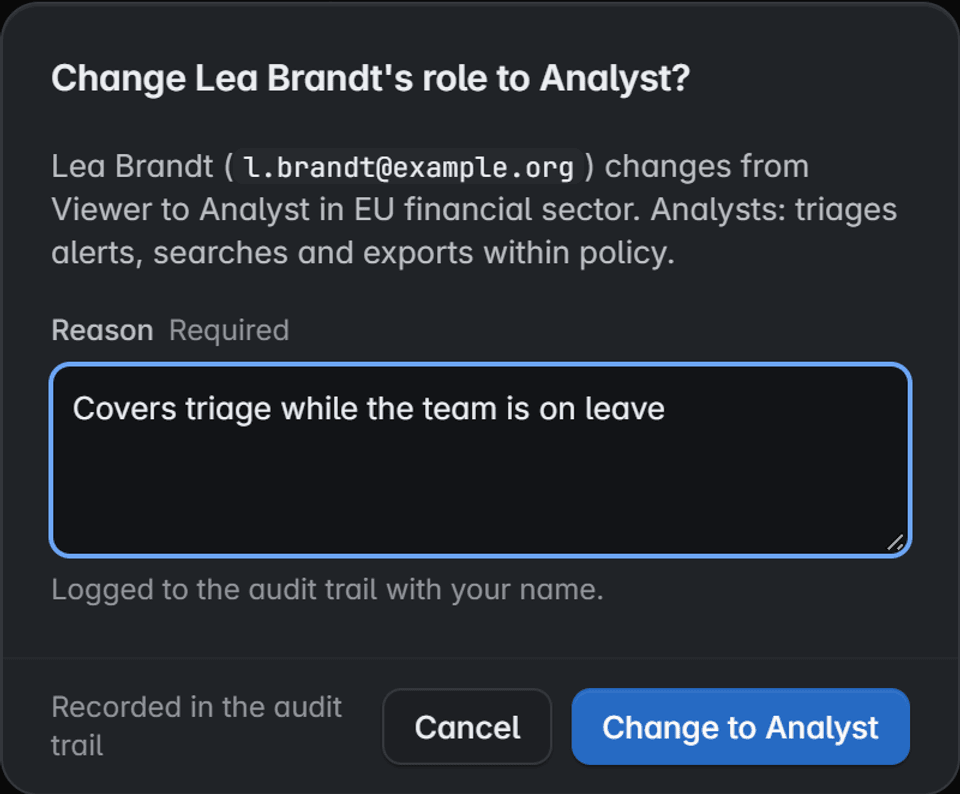


Pantalla del producto con datos ficticios
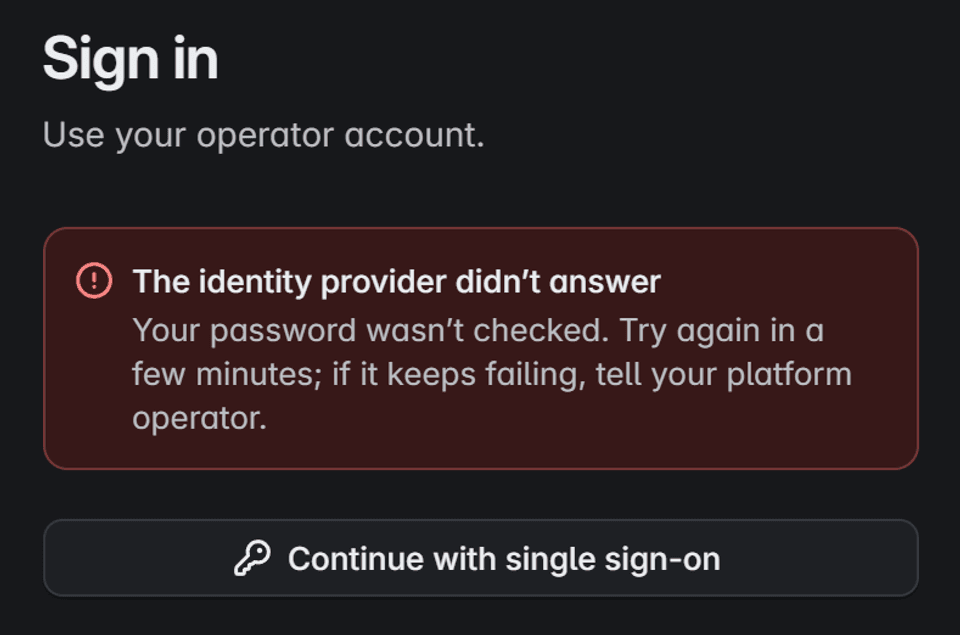
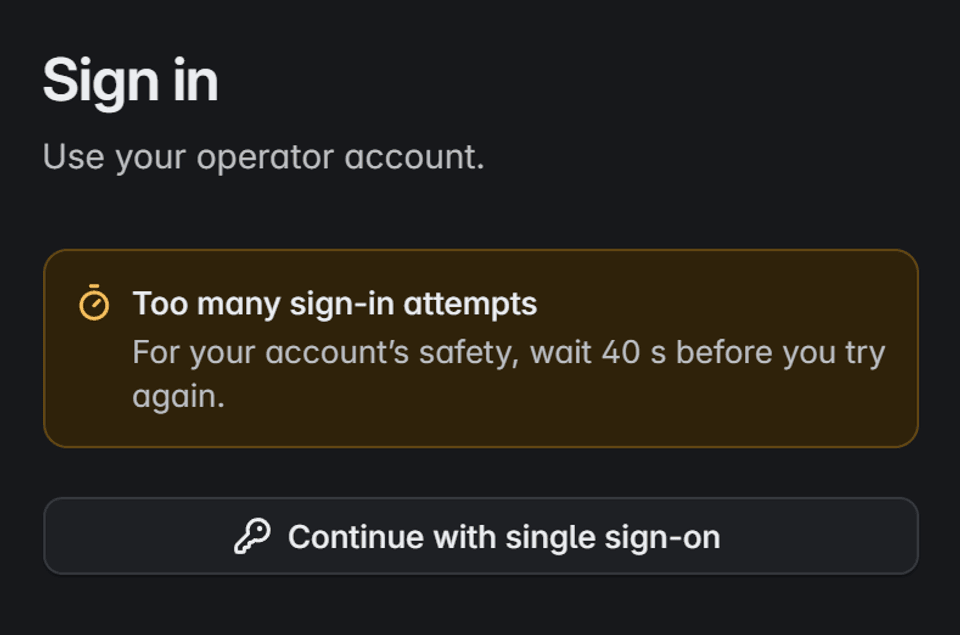
Un acceso que falla de forma segura
- Acciones de alto impacto
- Borrar evidencia, cambiar la retención o retirar una fuente pide confirmación explícita, y verificación en dos pasos cuando tu proveedor la informa.
- Sesiones recordadas
- Mantener la sesión guarda la sesión y el usuario en ese navegador, nunca la contraseña.
Pantalla del producto con datos ficticios
Pantalla del producto con datos ficticios
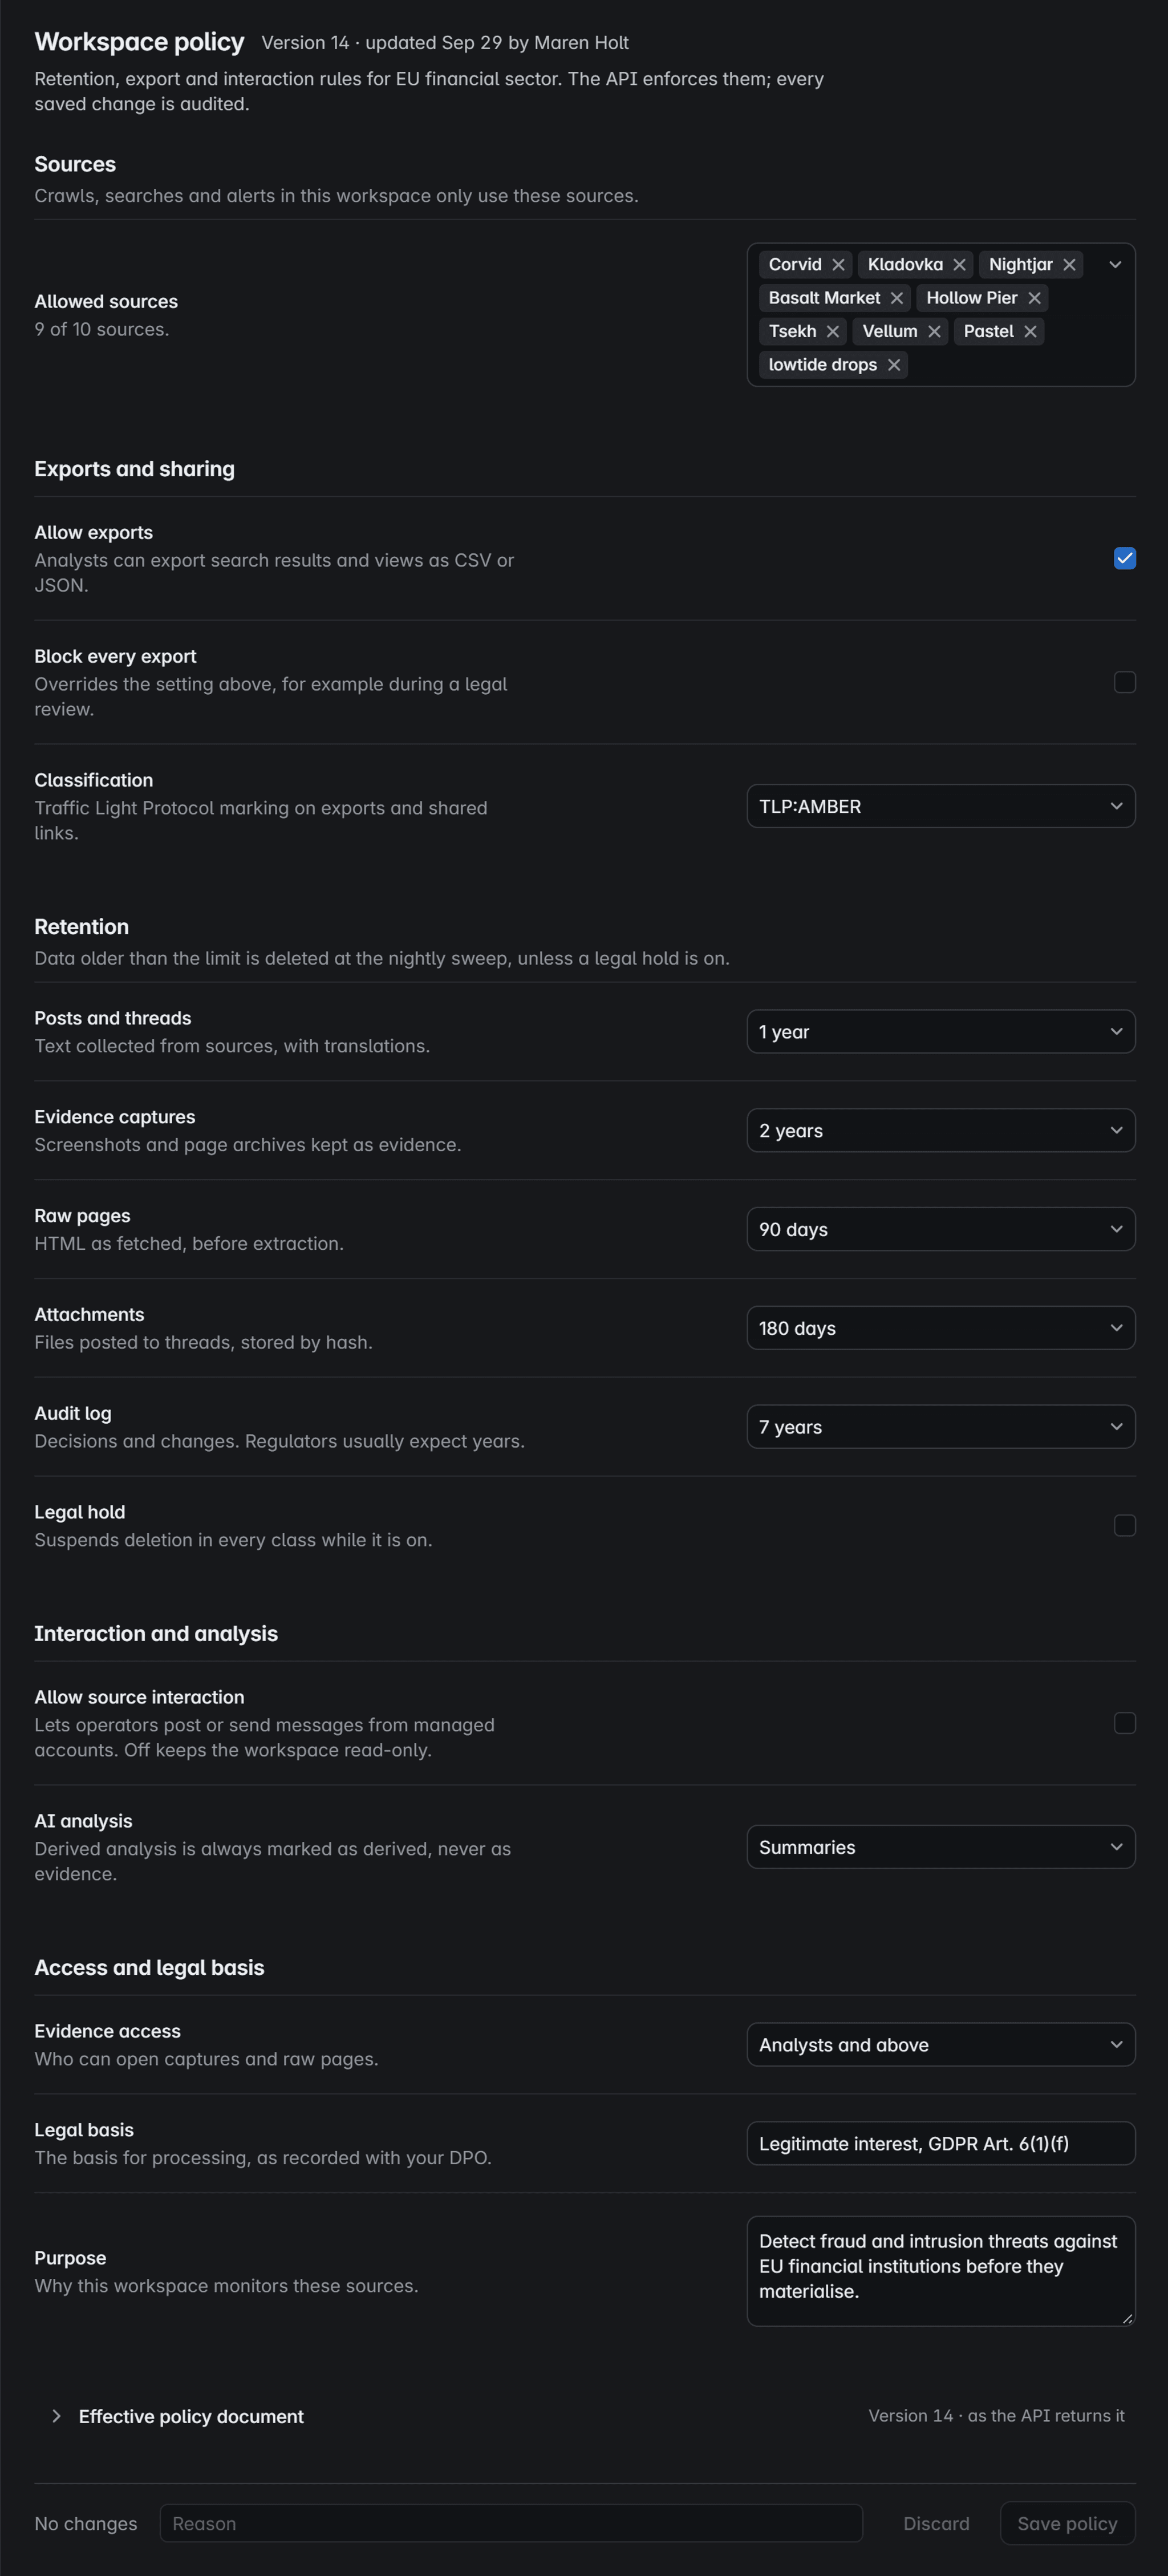
Qué se guarda y cuánto, lo decides tú.
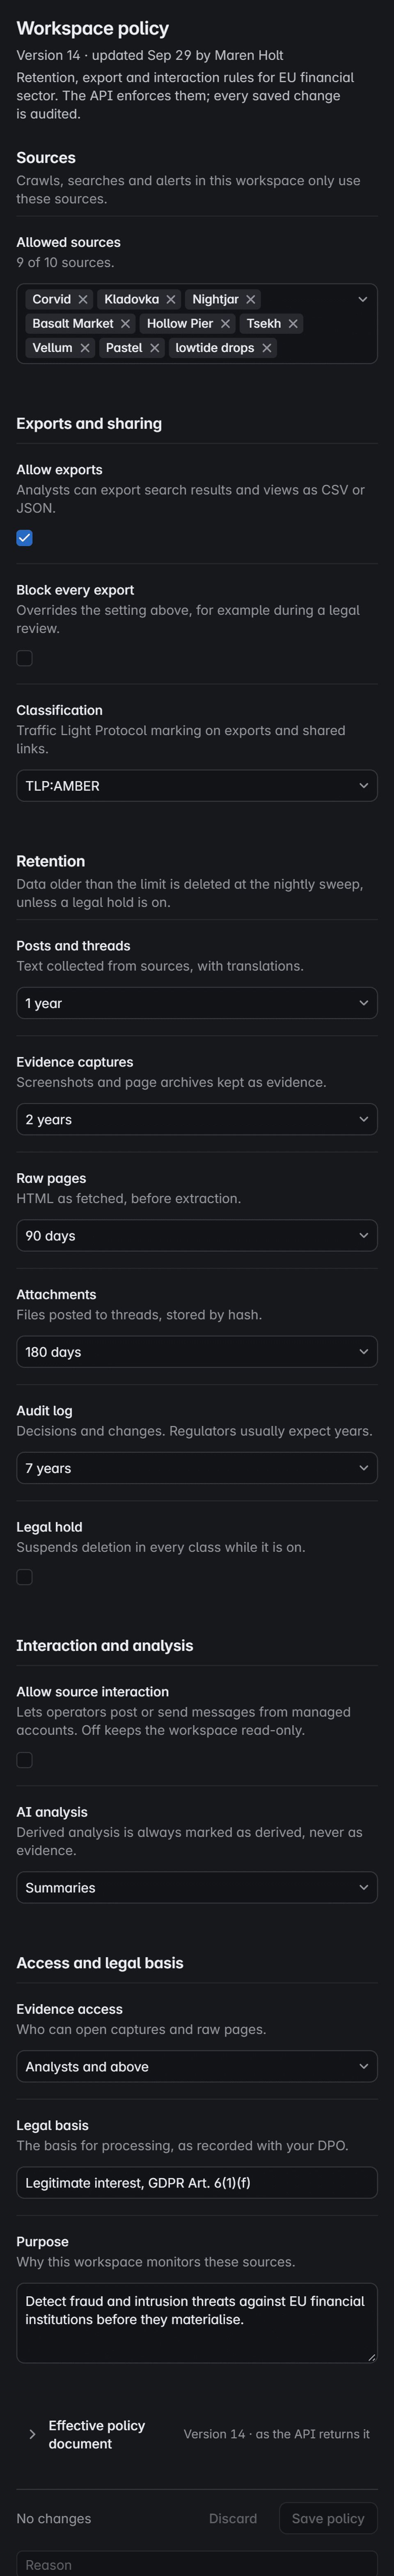
Cada espacio tiene su política: fuentes, exportaciones, retención y lo que puede hacer la IA. La API la aplica y cada cambio se audita.
Solo las fuentes que permites
Las recolecciones, búsquedas y alertas de un espacio usan solo las fuentes que lista su política.
Exportaciones con tus reglas
Permite exportar, bloquea toda exportación durante una revisión legal y marca lo compartido con una clasificación Traffic Light Protocol.
Un límite para cada tipo de dato
Publicaciones, capturas, páginas en bruto, adjuntos y auditoría tienen su propio límite. La retención legal suspende todo borrado.
Solo lectura, IA etiquetada
La interacción con las fuentes queda desactivada salvo que la permitas. La salida de la IA siempre se marca como derivada, nunca como evidencia.
Quién abre la evidencia
Decide quién puede abrir capturas y páginas en bruto, y deja registradas la base legal y la finalidad.
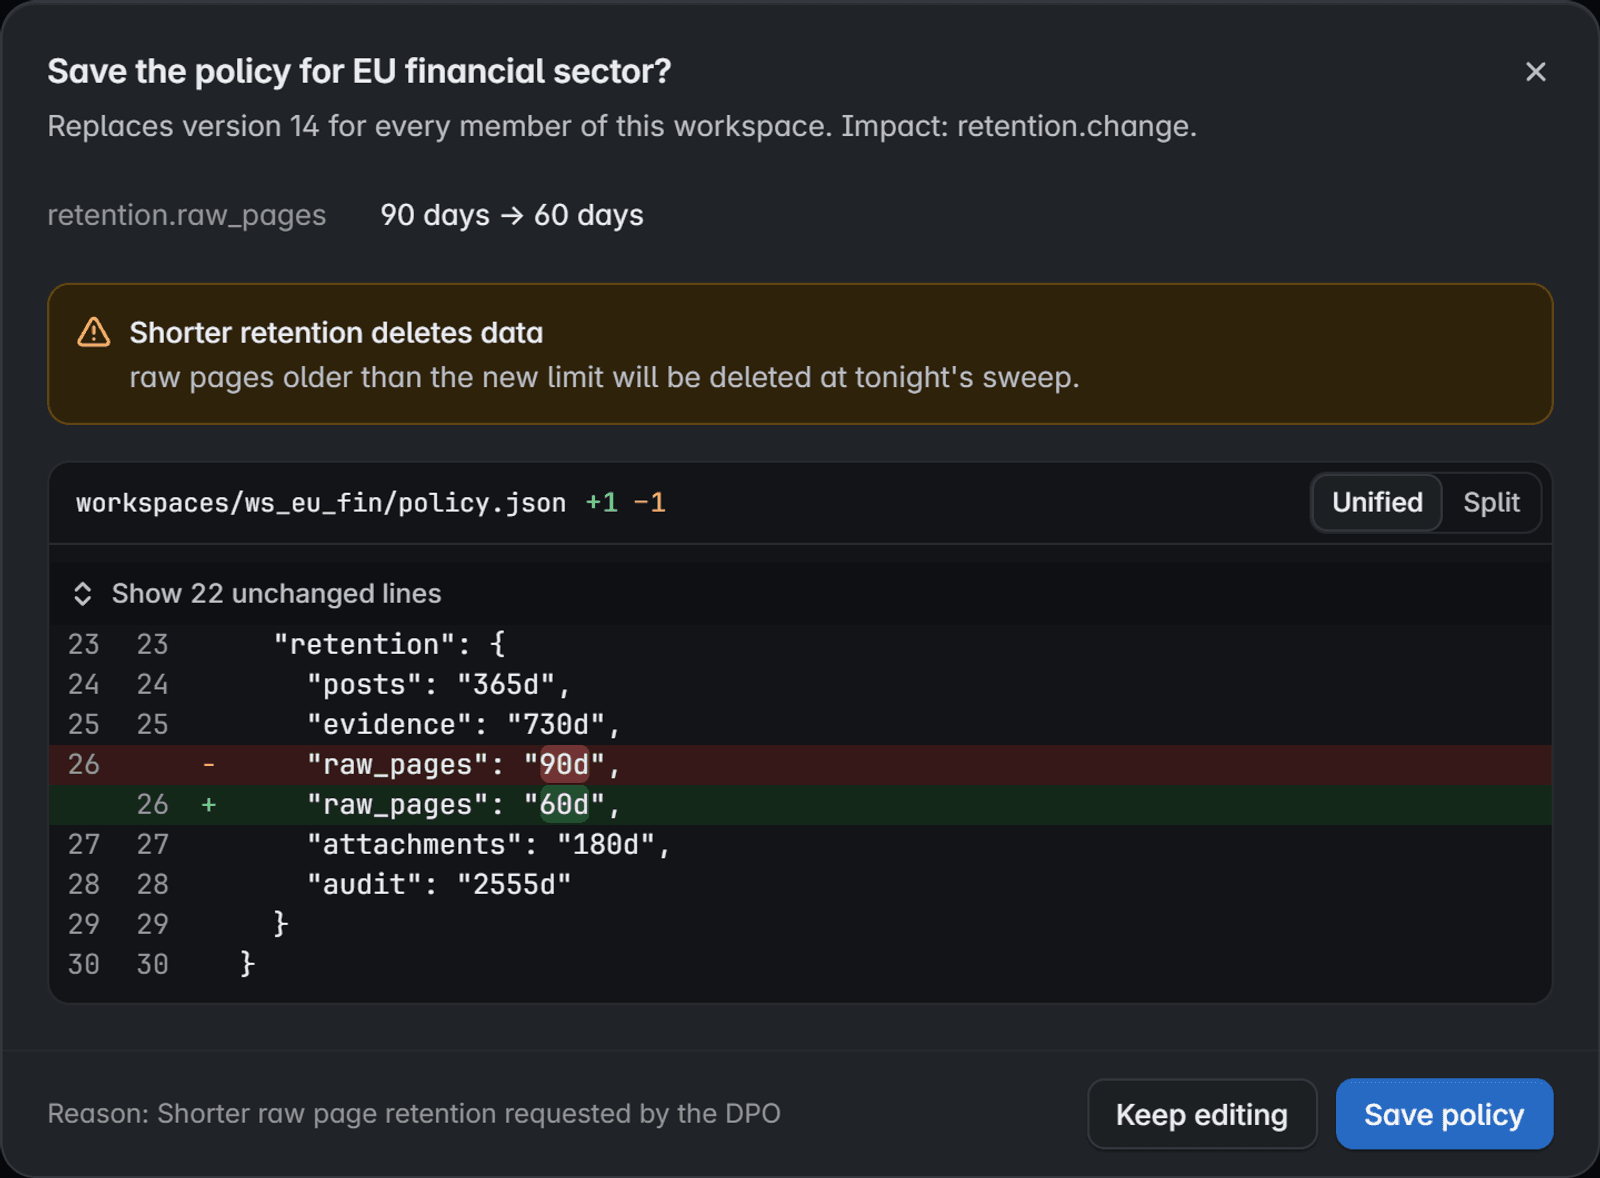
Se muestra antes de borrar nada
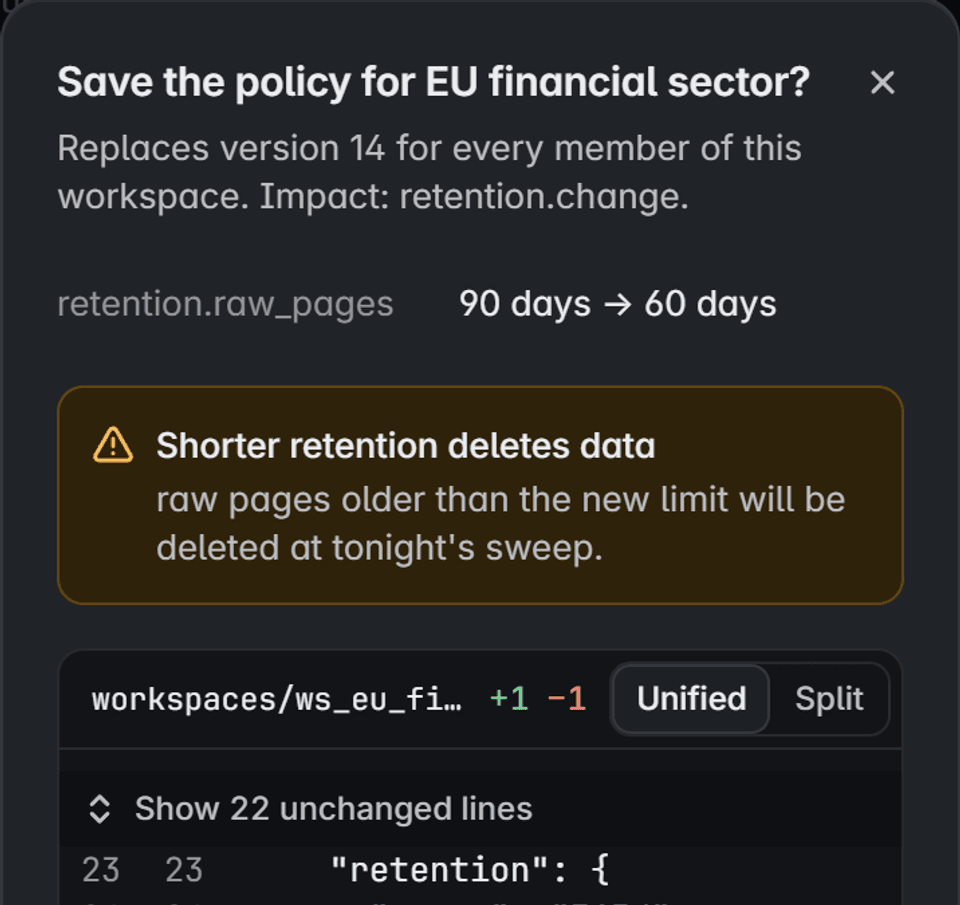
Guardar pide un motivo y muestra la diferencia. Un límite más corto avisa de lo que borrará el barrido de esta noche.
Los secretos se quedan en tu almacén.
Accesos a fuentes, credenciales de salida y claves de modelos viven en tu almacén de secretos. {{PRODUCT_NAME}} guarda una referencia, nunca el valor.
workspacesws_eu_finEspaciosourcesbasaltFuenteloginCredencial
Donde un secreto nunca aparece
- Rotación
- Rota un valor en el almacén y la consola muestra una versión nueva, sin revelar ninguno de los dos valores.
- Retirada
- Retirar una fuente revoca los secretos que usaba.
- Ficheros de configuraciónLa configuración guarda la ruta en el almacén, nunca el valor.
- Registros y métricasLa redacción mantiene los valores fuera de los registros, y ni nombres ni etiquetas de métricas los llevan.
- Copias de datosLas copias llevan solo rutas de referencia, nunca material secreto.
- El navegadorLa consola ve ruta, versión y presencia. El material guardado nunca se le envía.
- La auditoríaLos eventos registran qué se hizo y quién, nunca el secreto.
Recuperación ensayada, no supuesta.
Una copia que nunca se ha restaurado no es de fiar. Los simulacros de restauración se ejecutan con calendario y prueban cada paso.
Restaurar los registros
El sistema de registro vuelve primero, desde su última copia o desde un punto en el tiempo.
Verificar la evidencia
Cada captura se comprueba contra su huella SHA-256 antes de contar.
Reconstruir la búsqueda
La búsqueda se reconstruye a partir de los registros. Nunca se restaura desde un volcado.
Reanudar desde puntos de control
Cada fuente continúa desde su último punto de control duradero, no desde el principio.
Probar que no hay duplicados
Las publicaciones procesadas de nuevo se emparejan con lo que existe, nunca se cuentan dos veces.
Trazar el linaje
Cada publicación vuelve a enlazar con su captura y con la ejecución que la recolectó.
- Simulacros con calendario
- Los simulacros se ejecutan con calendario fuera de producción. Lanzar uno a mano pide confirmación.
- Objetivos por servicio
- Los objetivos de punto y de tiempo de recuperación se fijan para cada servicio que ejecutas.
- Fallos ensayados
- Se ensayan caídas de procesos, reinicios de la base de datos y fallos de red; puntos de control, evidencia y búsqueda deben seguir coherentes.
Inteligencia de amenazas autoalojada, donde queda tu evidencia.
Las respuestas breves a lo primero que pregunta una revisión de seguridad.
- Despliegue
- Kubernetes o Docker Compose, en tu entorno
- Identidad
- Inicio de sesión único por OIDC con tu proveedor
- Roles
- Lector, analista, operador y administrador, por espacio
- Aislamiento
- Espacios de trabajo aplicados por la API en cada petición
- Acciones de alto impacto
- Confirmación explícita antes de ejecutarse
- Auditoría
- Cada decisión registrada y atribuible, también las denegadas
- Retención
- Un límite por clase de dato, con retención legal
- Recuperación
- Copias de seguridad y simulacros de restauración con calendario
- Secretos
- En tu almacén, referenciados por ruta
- Red
- Tráfico saliente denegado por defecto, salida por fuente
- Modelos de IA
- Locales, autoalojados o del proveedor que elijas
- Evidencia
- Capturas selladas con una huella SHA-256
- Integración
- API REST versionada y webhooks
Solo lo autorizado, solo para observar.
{{PRODUCT_NAME}} vigila solo fuentes a las que tu organización está autorizada a acceder. Nunca elude controles de acceso, compromete cuentas ni explota sitios.
Los datos filtrados nunca se descargan, y la salida de la IA nunca se trata como evidencia.
Leer la política de uso responsableMíralo en tus propias fuentes.
Cuéntanos qué necesitas. Te enseñaremos una captura en directo, desde el post hasta el registro sellado.
¿Prefieres el correo? Escríbenos a {{CONTACT_EMAIL}}.